



Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

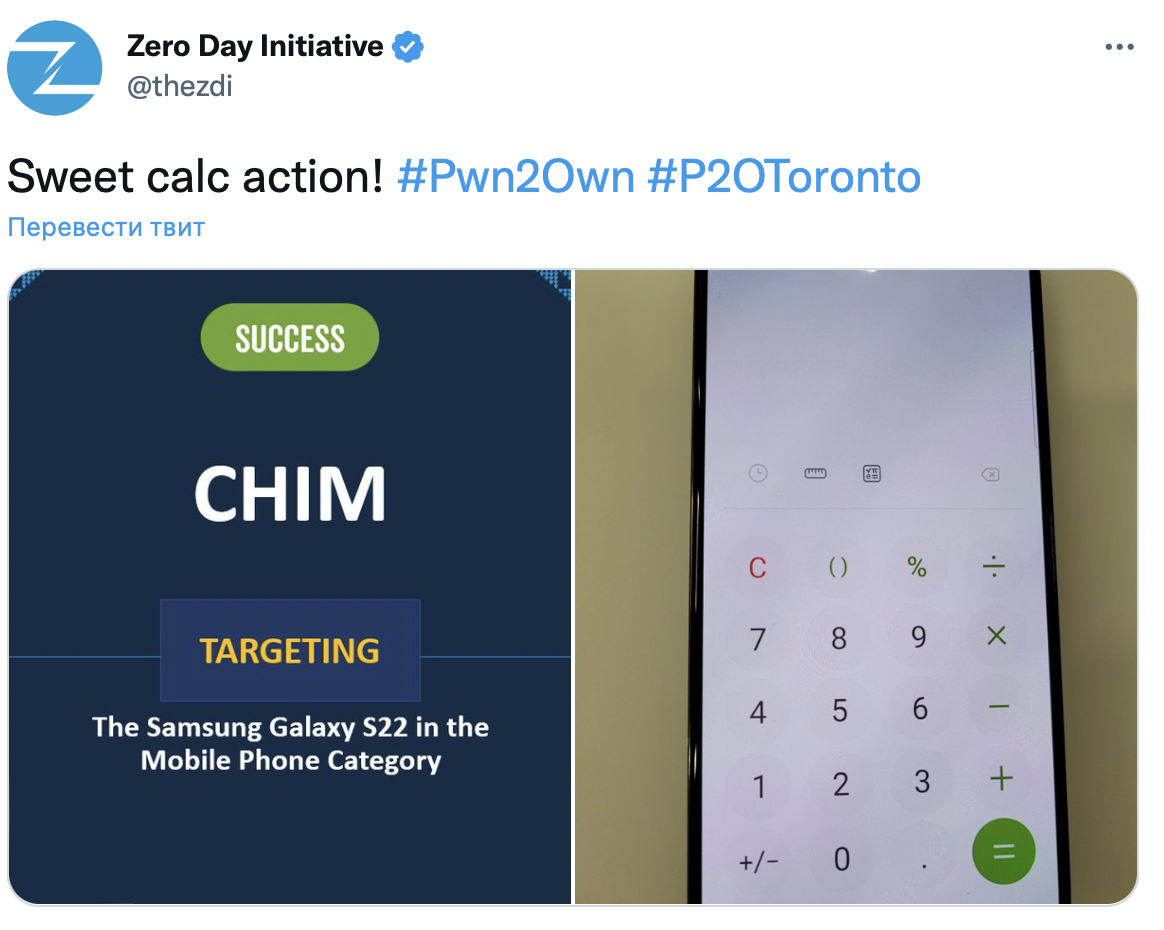
Белый хакер заработал $50 000, взломав флагманский аппарат Samsung Galaxy S22. В Торонто проходит конкурс Pwn2Own. Уязвимости нулевого дня быстро нашли и в принтерах от Canon и HP. Больше всего денег — до $200 000 — дадут за взлом Google Pixel 6 и Apple iPhone 13.

Об “успехах” флагманского смартфона компании Samsung пишет BleepingComputer.

Сначала об использовании 0-day для Samsung Galaxy S22 отчиталась команда STAR Labs. С третьей попытки была выполнена атака с неправильной проверкой ввода. “Звезды” заработали $50 000, а также баллы Pwn2Own. Следующим с задачей справился участник по имени Чим. Как второй финалист, он получил половину заявленной суммы — $25 000.


В первый же день хакеры удачно использовали баги в принтерах и роутерах от Canon, Mikrotik, NETGEAR, TP-Link, Lexmark, Synology и HP.

На Pwn2Own исследователи безопасности “ломают” мобильные телефоны, принтеры, маршрутизаторы, сетевые хранилища, умные колонки и другие устройства. Всего 66 целей, все гаджеты обновлены и имеют заводские установки.

Самая большая награда в категории мобильные телефоны назначена за взлом смартфонов Google Pixel 6 и Apple iPhone 13. Можно заработать до $200 000.

В этом году Pwn2Own Toronto будет идти четыре дня. Сроки продлили из-за большего ажиотажа — на конкурс заявились 26 команд и участников.

Добавим, летом аспирант Северо-Западного университета в Чикаго опубликовал видеоролик, демонстрирующий взлом Google Pixel 6 с помощью выявленной уязвимости нулевого дня в Android. Брешь позволяла захватить контроль над системой и изменить настройки штатных средств безопасности.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru