


Российские пользователи Telegram столкнулись с частым сбросом сессий

Российские пользователи Telegram столкнулись с частым сбросом сессий

Российские пользователи Telegram столкнулись с частым сбросом сессий

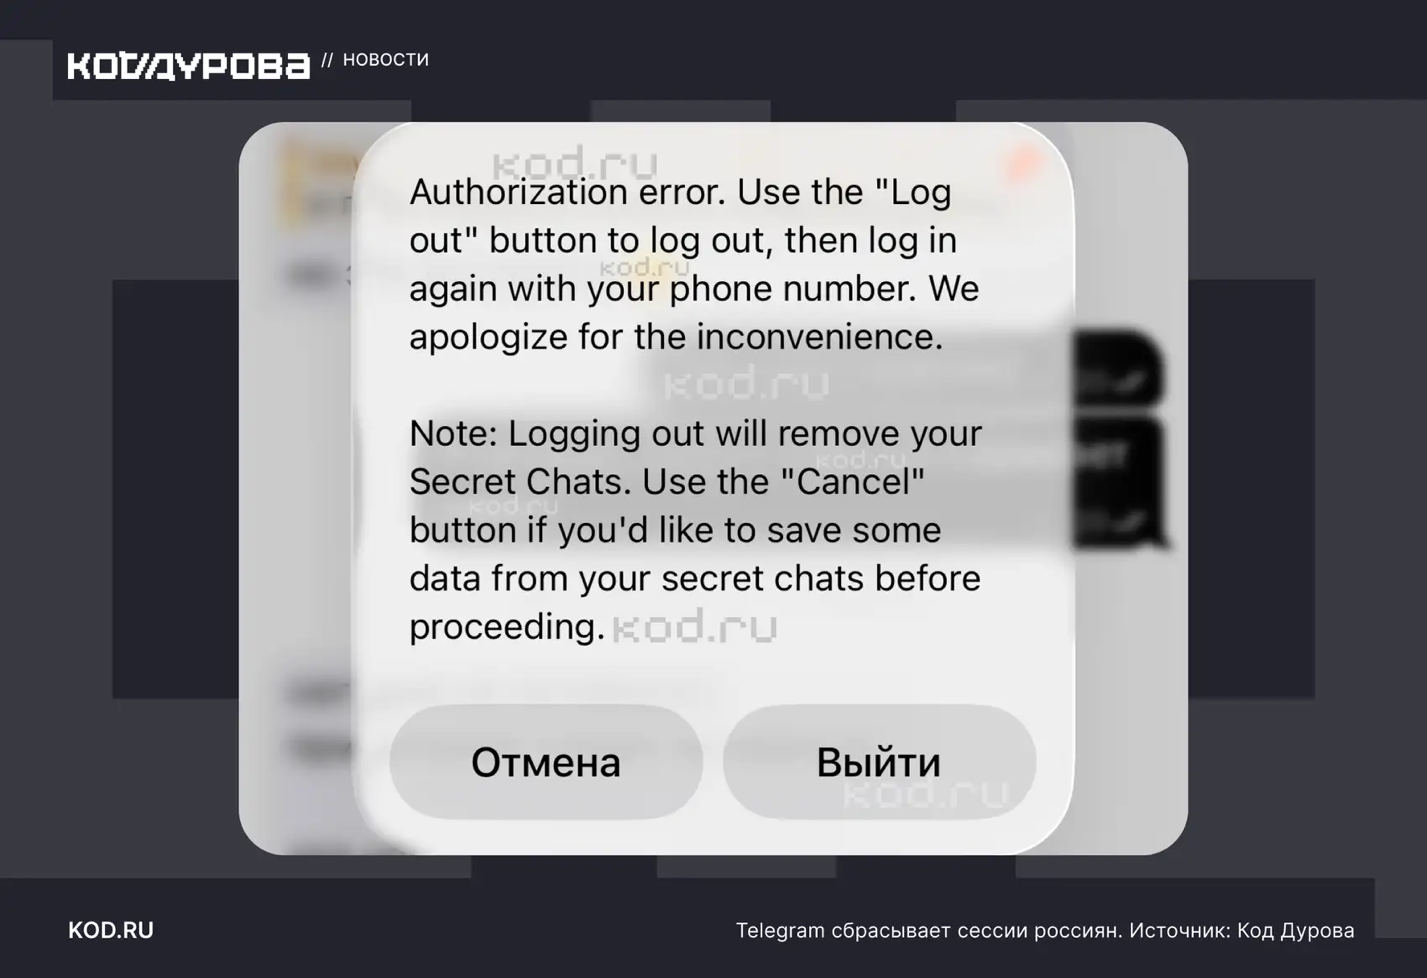
Пользователи Telegram в России начали сталкиваться с новой проблемой: мессенджер периодически перестаёт отправлять сообщения и требует повторной авторизации. Предположительно, причиной могут быть средства подмены сетевых адресов. Основной признак сбоя — системное уведомление об ошибке авторизации.

«Ошибка авторизации. Воспользуйтесь кнопкой “Выйти“, чтобы выйти из системы, а затем войдите снова, указав свой номер телефона. Приносим извинения за неудобства».

О появлении такой проблемы сообщил портал «Код Дурова». На данный момент известно уже о нескольких подобных случаях.

После появления ошибки отправка любых сообщений блокируется до тех пор, пока пользователь заново не войдёт в аккаунт. При этом, как отмечается, все столкнувшиеся со сбоем пользовались только официальными клиентами Telegram.

Наиболее вероятной причиной называют использование сервисов подмены сетевых адресов, причём IP-адреса в таких случаях могли часто меняться.

«Я включила VPN, как и обычно, а спустя пару минут после того, как писала сообщение, появилась плашка о сбое авторизации. Потом я хотела отправить это сообщение, но Telegram выдал ошибку. Пришлось выйти из аккаунта через настройки и повторно авторизоваться», — рассказала одна из пользователей, столкнувшихся с проблемой.

Официальных комментариев от администрации Telegram по поводу этой ситуации пока не поступало.

Роскомнадзор начал замедлять Telegram с 10 февраля. При этом пользователи массово не уходят с платформы, хотя часть аудитории всё же продолжает искать альтернативы — порой довольно экзотические.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru