



Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Специалисты Fortinet обнаружили новый ботнет, состоящий из сетевых и IoT-устройств. Лежащий в его основе Go-зловред, которому было присвоено имя Zerobot, обладает способностью самораспространения и с этой целью использует два десятка эксплойтов.

Злоумышленники активно распространяют Zerobot с середины прошлого месяца. Атаки нацелены в основном на Linux-устройства — роутеры, IP-камеры, файрволы.

Для внедрения зловреда используются несколько уязвимостей, дальнейшее распространение обеспечивает специальный скрипт, загружаемый с C2-сервера с учетом аппаратуры жертвы (модуль сохраняется с именем файла zero — например, zero.arm64). Из поддерживаемых архитектур CPU выявлены i386, amd64, arm, arm64, mips, mips64, mips64le, mipsle, ppc64, ppc64le, riscv64 и s390x.

Эксперты также идентифицировали две версии Zerobot. Одна, с базовыми функциями, раздавалась до 24 ноября, другая — обновленный вариант, с модулем selfRepo для самораспространения на другие устройства через атаки с использованием различных протоколов (TCP, UDP, TLS, HTTP, ICMP) или уязвимостей.

При запуске Zerobot вначале проверяет доступность IP 1.1.1.1, публичного DNS-сервиса Cloudflare. Затем он прописывается в системе с учетом типа используемой ОС. На Windows-устройствах копия сохраняется в папке автозагрузки с именем файла FireWall.exe. В Linux могут быть варианты — каталог %HOME%, /etc/init/ или /lib/systemd/system/.

После этого выполняется настройка AntiKill, чтобы жертва не могла прибить процесс зловреда. Для перехвата пользовательских сигналов этот модуль использует функцию signal.Notify.

По окончании инициализации Zerobot подключается к C2-серверу, используя протокол WebSocket, и отправляет информацию о зараженной системе, а затем ждет ответных команд. Среди последних примечательна enable_scan, запускающая поиск открытых портов для дальнейшего распространения вредоноса через эксплойт или взлом SSH/Telnet.

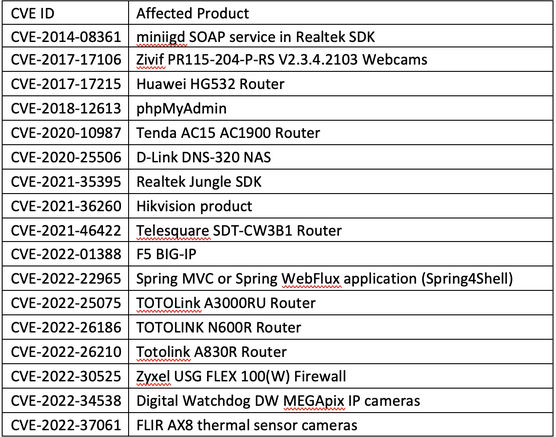
На настоящий момент в арсенале бота числится 21 эксплойт. Семнадцать из них заточены под известные уязвимости в популярных продуктах — роутерах TOTOLINK, файрволах Zyxel, IP-камерах Hikvision, фреймворке Spring (Spring4Shell) и т. п. 


Два эксплойта, именуемых ZERO_xxxxx (с числовым ID), взяты с сайта 0day.today, публикующего такие инструменты в «образовательных» целях.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru