



Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

В прошлом месяце исследователи из Cyble обнаружили три новых шифровальщика для Windows, активно продвигаемых на хакерских форумах. Наиболее интересным оказался AXLocker: он умеет воровать токены аутентификации Discord, позволяя захватить аккаунт жертвы и использовать его для проведения других вредоносных атак.

Анализ показал, что как шифровальщик AXLocker мало примечателен. При запуске 32-битный NET-бинарник пытается скрыть свой файл, изменяя его свойства, а затем приступает к поиску и преобразованию данных на диске C:\, оперируя списком расширений и папок-исключений.

Шифрование осуществляется с использованием алгоритма AES, никаких расширений к итоговым файлам не добавляется. По завершении процесса вредонос отправляет на C2-сервер ID жертвы, системные данные и украденные токены Discord.

Для поиска токенов AXLocker сканирует следующие папки:

  • Discord\Local Storage\leveldb,
  • discordcanary\Local Storage\leveldb,
  • discordptb\leveldb,
  • Opera Software\Opera Stable\Local Storage\leveldb,
  • Google\Chrome\User Data\\Default\Local Storage\leveldb,
  • BraveSoftware\Brave-Browser\User Data\Default\Local Storage\leveldb,
  • Yandex\YandexBrowser\User Data\Default\Local Storage\leveldb.

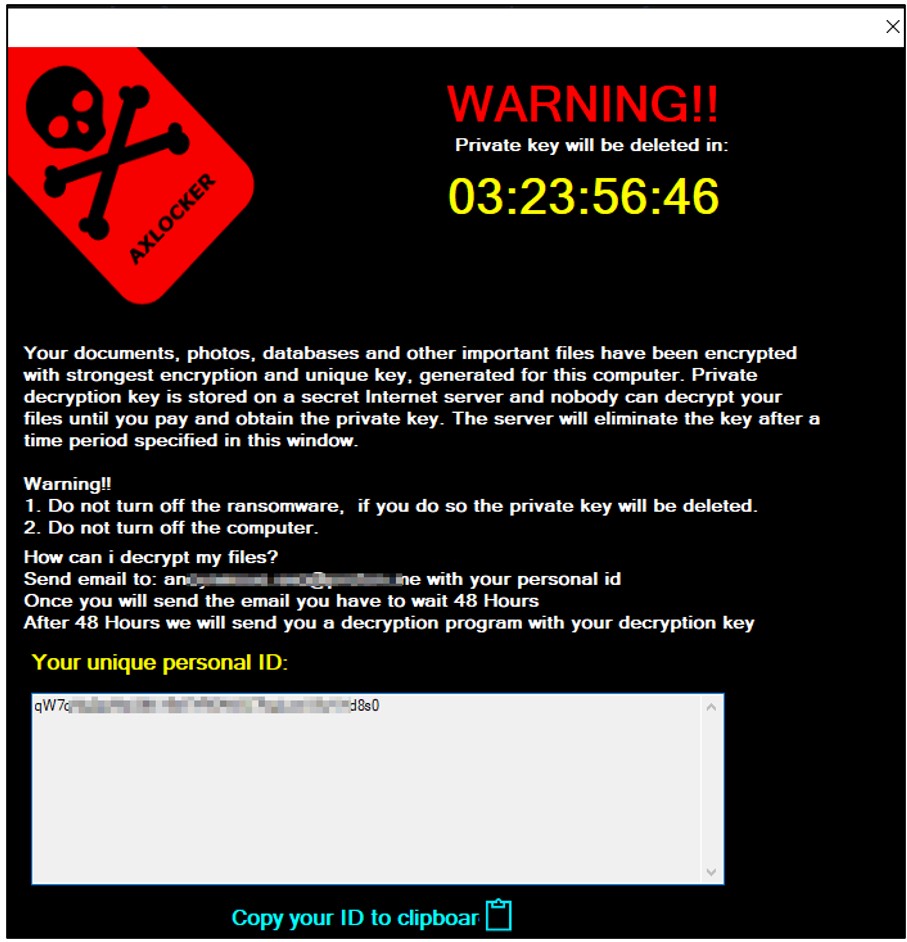
Извлечение токенов из локальных хранилищ осуществляется с помощью регулярных выражений (regex). На финальной стадии жертве отображается всплывающее окно с сообщением о случившемся и призывом связаться с авторами атаки в течение 48 часов. Сумма выкупа заранее не оговорена.


Атаки AXLocker, по всей видимости, проводятся массово. Жертвам рекомендуется незамедлительно сменить пароль к Discord, чтобы аннулировать украденный токен.

Вымогатель Octocrypt написан на Go и доступен в виде билдера 64-битных бинарников, который предоставляется в пользование как услуга (бизнес-модель RaaS, Ransomware-as-a-Service). Данные жертв шифруются по AES-256 в режиме CTR, к обработанным файлам добавляется расширение .octo; выкуп взимается в монеро.

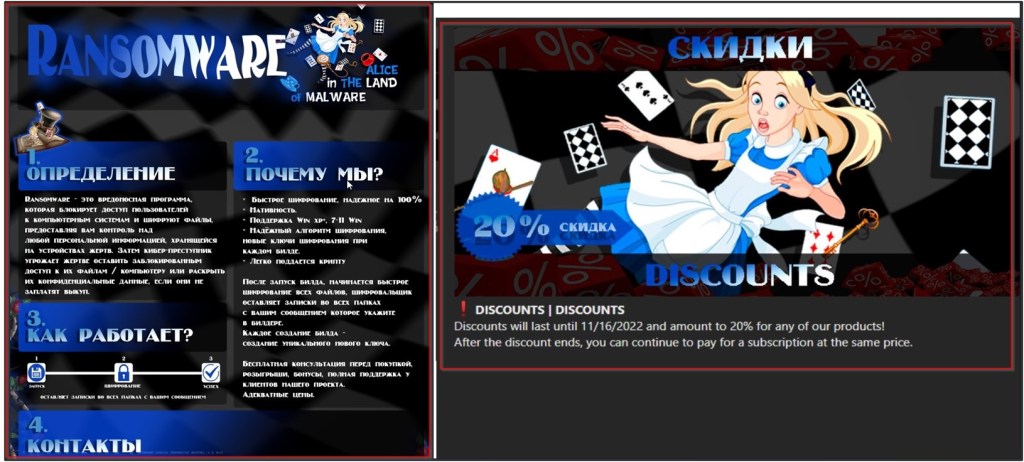
Третий шифровальщик, Alice, тоже рекламируется как RaaS-сервис с возможностью кастомизации шифратора, декриптора и записки с требованием выкупа. К зашифрованным файлам добавляется расширение .alice.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru