



Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Эксперты Elastic опубликовали отчет об интернет-угрозах, составленный по результаты анализа данных телеметрии за последние 12 месяцев. Статистика представлена в разделении по типам ОС, доля Windows-зловредов ожидаемо оказалась самой большой —54,4%.

Вредоносы для Linux тоже встречались довольно часто (39,4%), образцы, заточенные под macOS, составили 6,2% годового улова. Основной причиной малочисленности последних является высокая защищенность ОС Apple: в ней реализована трехуровневая система контроля загрузок, и попытки установки приложений из неофициальных источников эффективно пресекаются. Тем не менее вирусописатели пристально следят за нововведениями Apple и вносят коррективы в свои проекты.

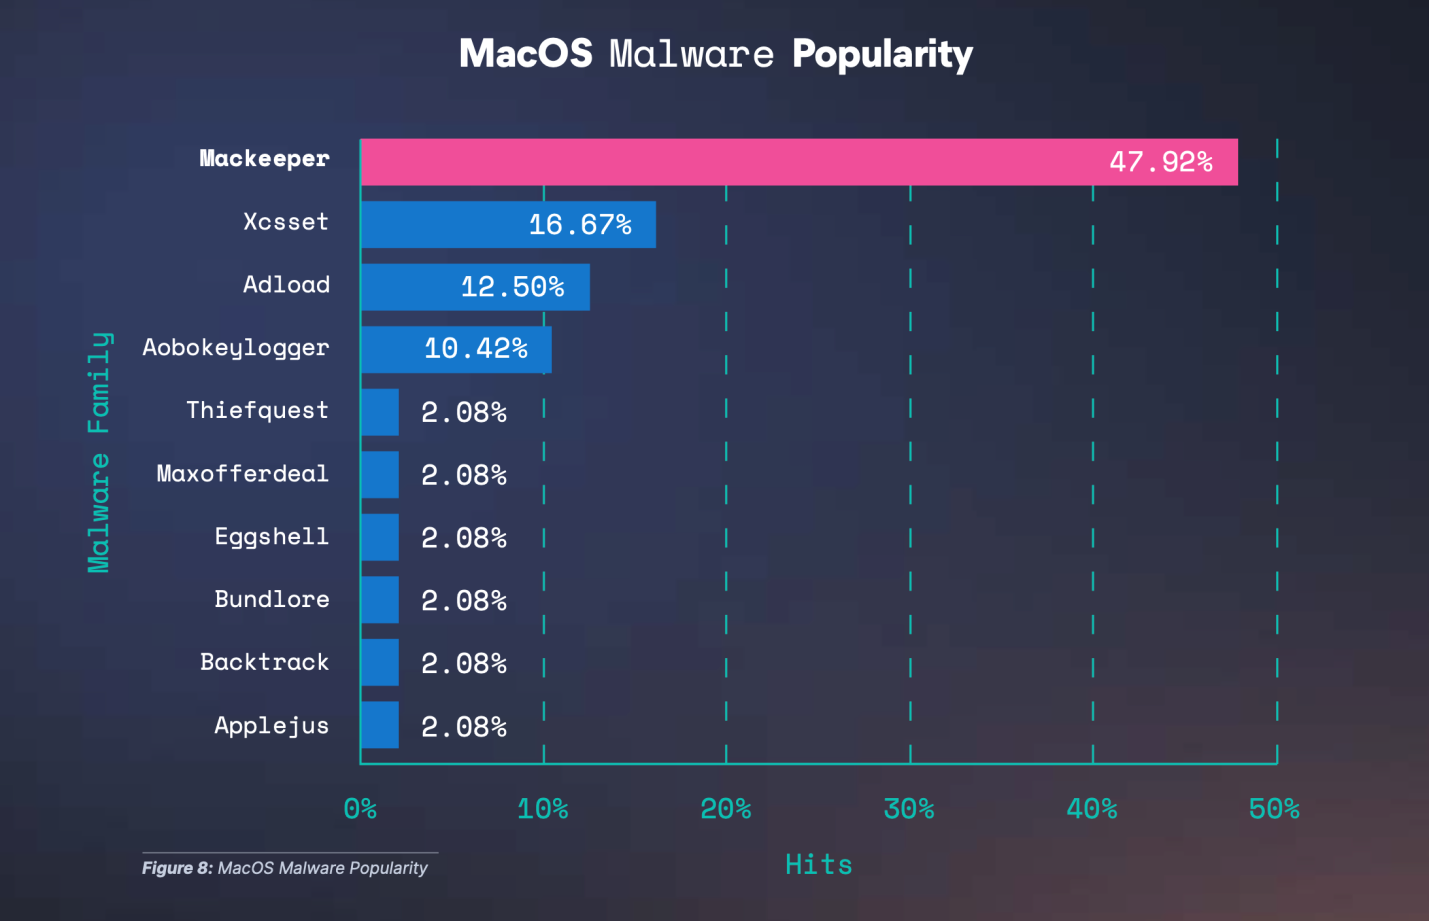
Около 48% угроз, обнаруженных на macOS-машинах, были связаны с MacKeeper — утилитой, помогающей оптимизировать расход ресурсов, которую некоторые антивирусы детектируют как потенциально опасный софт. Данная программа имеет множество разрешений на доступ к процессам и файлам, что очень привлекательно для злоумышленников.

Второе место в рейтинге macOS-вредоносов по степени распространения занял XCSSet, третье — рекламщик Adload.


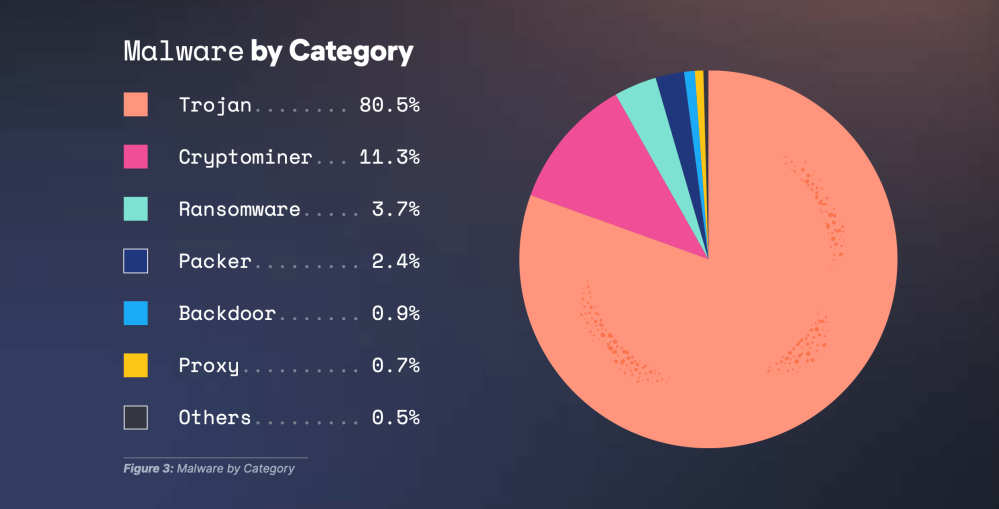
Чаще прочих на трех названных платформах встречались трояны, реже — криптомайнеры. Активность шифровальщиков, согласно Elastic, заметно спала, на их долю пришлось менее 4% опасных находок.


Полнотекстовая версия годового отчета Elasticsearch доступна на сайте голландской компании (требуется регистрация).

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru