



Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Эксперты Elastic опубликовали отчет об интернет-угрозах, составленный по результаты анализа данных телеметрии за последние 12 месяцев. Статистика представлена в разделении по типам ОС, доля Windows-зловредов ожидаемо оказалась самой большой —54,4%.

Вредоносы для Linux тоже встречались довольно часто (39,4%), образцы, заточенные под macOS, составили 6,2% годового улова. Основной причиной малочисленности последних является высокая защищенность ОС Apple: в ней реализована трехуровневая система контроля загрузок, и попытки установки приложений из неофициальных источников эффективно пресекаются. Тем не менее вирусописатели пристально следят за нововведениями Apple и вносят коррективы в свои проекты.

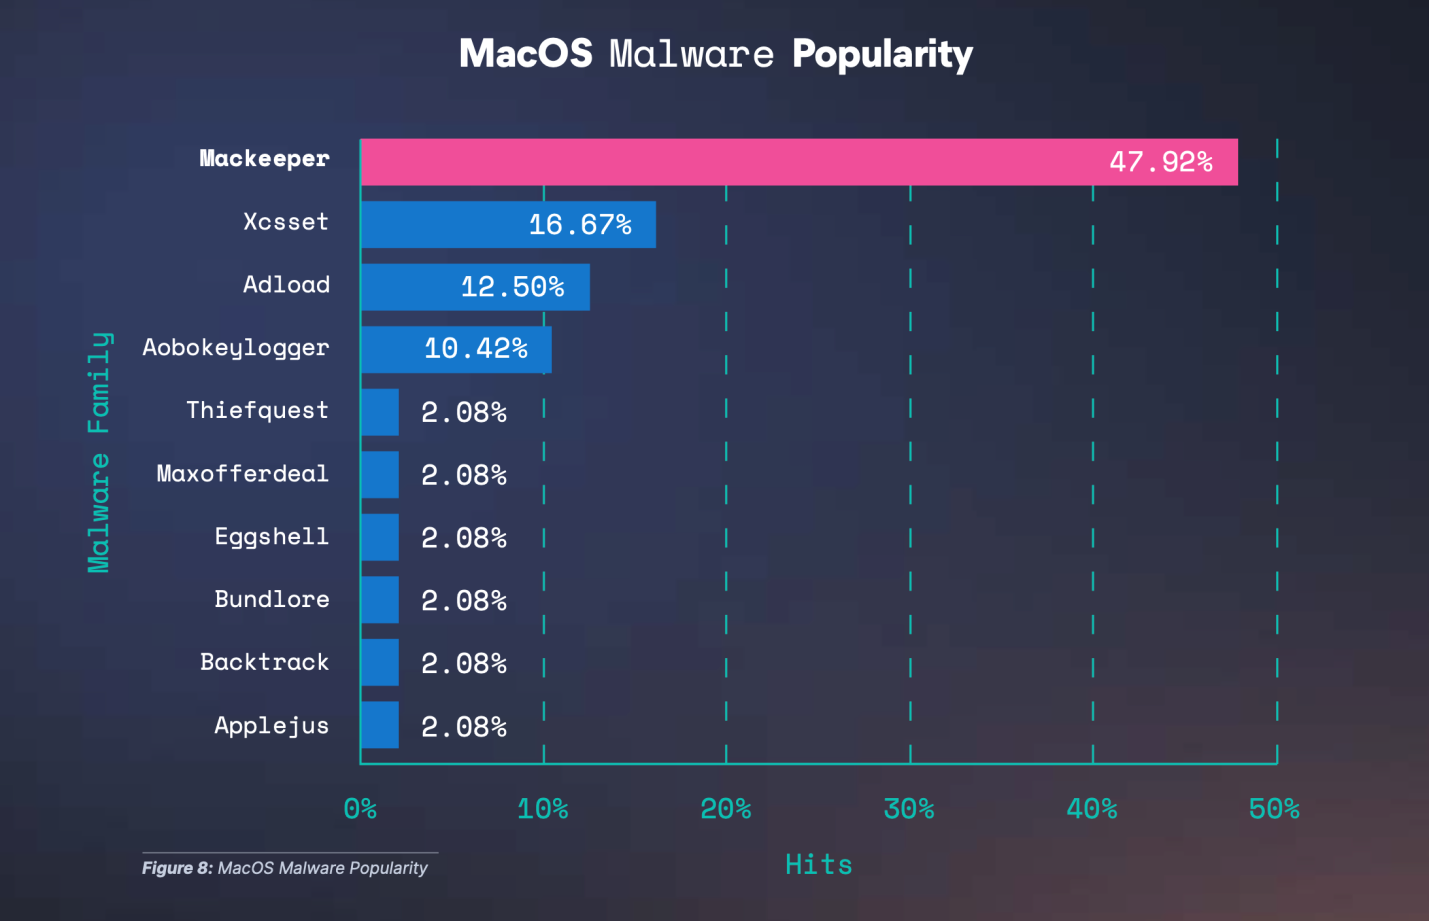
Около 48% угроз, обнаруженных на macOS-машинах, были связаны с MacKeeper — утилитой, помогающей оптимизировать расход ресурсов, которую некоторые антивирусы детектируют как потенциально опасный софт. Данная программа имеет множество разрешений на доступ к процессам и файлам, что очень привлекательно для злоумышленников.

Второе место в рейтинге macOS-вредоносов по степени распространения занял XCSSet, третье — рекламщик Adload.


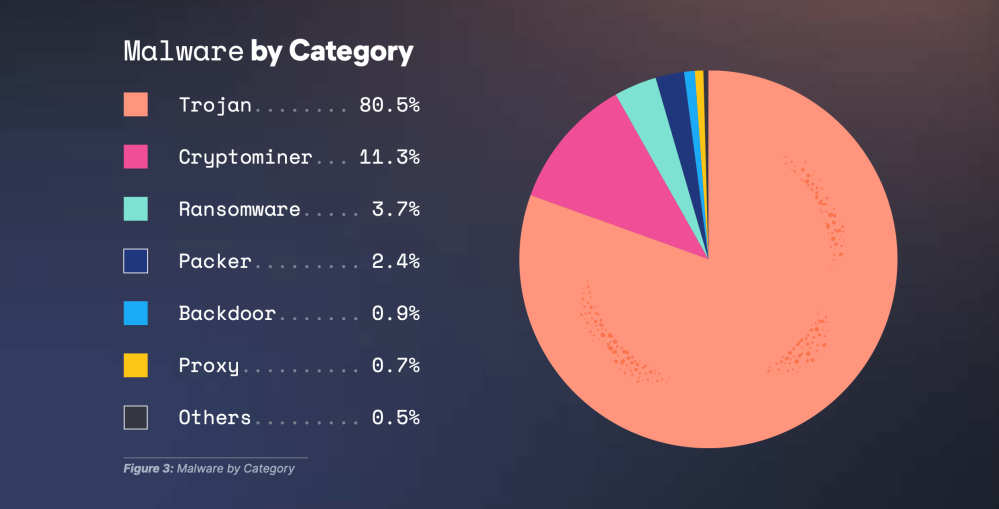
Чаще прочих на трех названных платформах встречались трояны, реже — криптомайнеры. Активность шифровальщиков, согласно Elastic, заметно спала, на их долю пришлось менее 4% опасных находок.


Полнотекстовая версия годового отчета Elasticsearch доступна на сайте голландской компании (требуется регистрация).

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru