



Сервис для сканирования URL URLScan сливает конфиденциальные данные

Сервис для сканирования URL URLScan сливает конфиденциальные данные

Сервис для сканирования URL URLScan сливает конфиденциальные данные

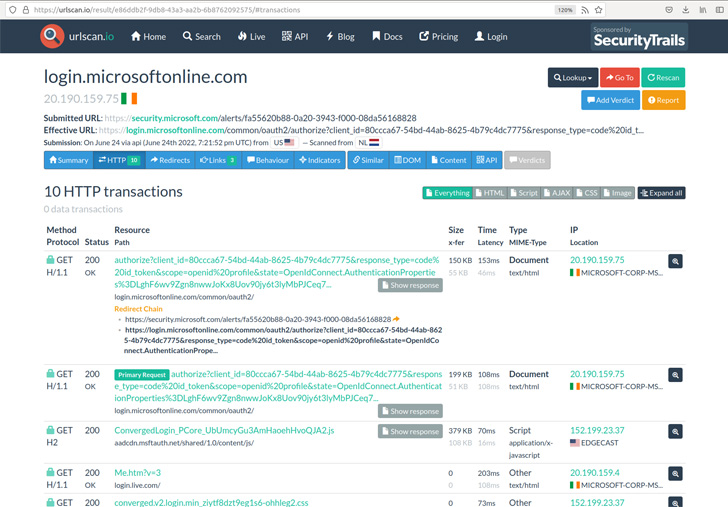
Специалисты по кибербезопасности предупреждают, что веб-сервис urlscan[.]io сливает конфиденциальную информацию. Напомним, что задача URLScan — сканировать веб-сайты и выявлять подозрительные либо вредоносные URL.

Сооснователь Positive Security Фабиан Браунляйн отметил в отчёте:

«В публичном доступе оказались частные ссылки на внутренние документы, страницы для сброса паролей, счета и прочее. Все эти данные также можно достать через поиск».

Positive Security углубилась в тему слива информации в феврале 2022 года, после того как GitHub уведомил пользователей о сливе имён их репозиториев сервису urlscan.io. Проблема конфиденциальности усугубляется ещё и тем, что urlscan.io интегрирован в ряд ИБ-продуктов посредством API.

«Поскольку интеграция позволяет сканировать каждое входящее письмо и ссылку, в базу собираемых данных могут попасть конфиденциальные сведения: URL страниц для сброса пароля, ссылки на отписку или создание аккаунта и т. п.», — подчёркивает Браунляйн.


В Positive Security также упомянули, что компании удалось найти ссылки на домены Apple. Часть из них являлась расшаренными URL на файлы в iCloud или приглашение на занесённое в календарь мероприятие.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru