



Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

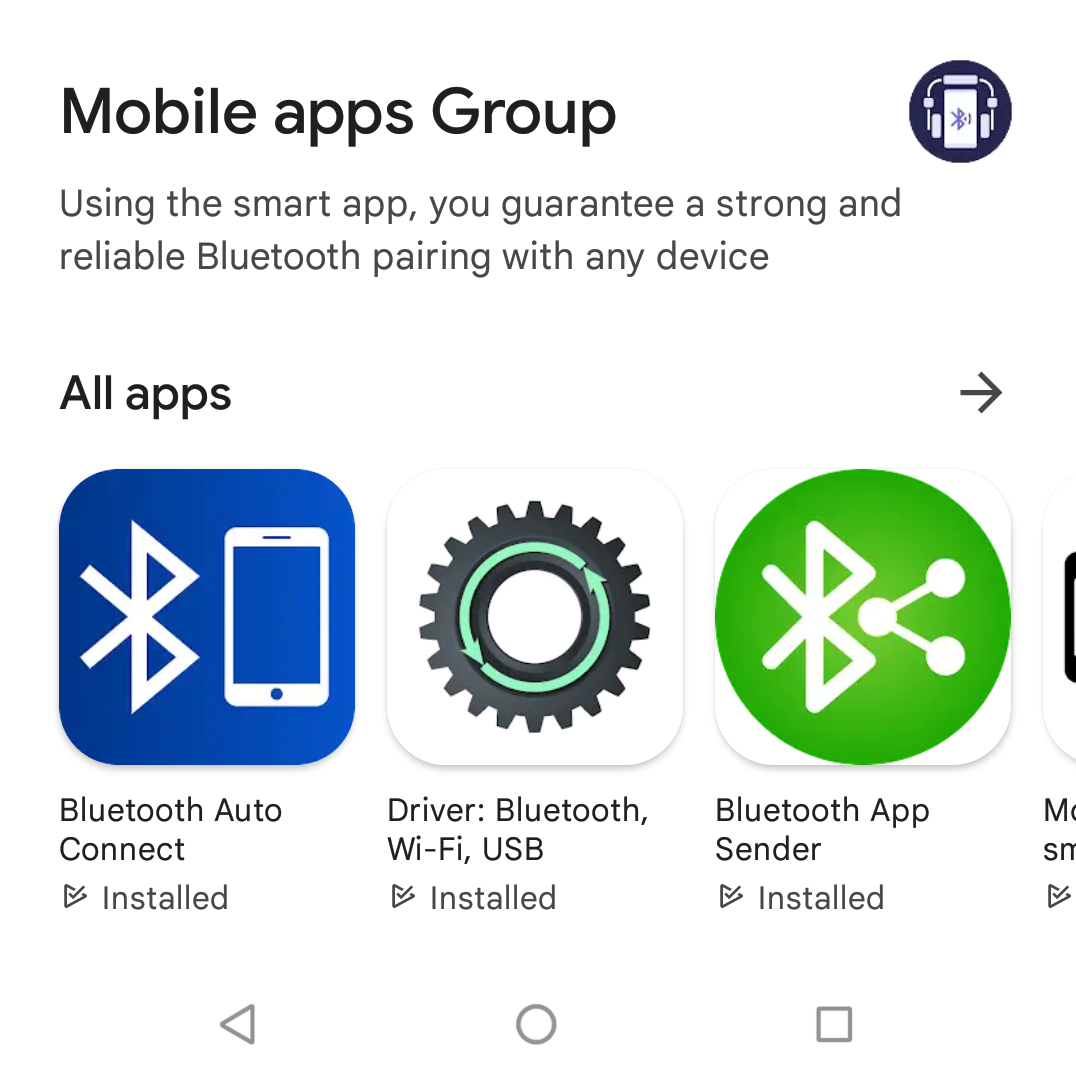
В настоящее время в магазине Google числятся четыре Android-приложения, зараженных HiddenAds, с суммарным числом загрузок не менее 1 миллиона. Их автором является Mobile apps Group — этот разработчик, по данным Malwarebytes, исправно обновляет свой софт в Play Store с конца 2020 года.

Троян HiddenAds относится к классу adware; он умеет настойчиво показывать рекламу и имитировать клики, приносящие оператору доход. Поддельные приложения, созданные Mobile apps Group, детектируются как разные варианты именно этого зловреда, однако их автора почему-то не гонят с Google Play.


Анализ одного из близнецов-братьев — Bluetooth Auto Connect — показал, что при первой установке вредонос выжидает пару дней, а затем начинает в фоновом режиме плодить вкладки в Chrome. Открываемые сайты могут быть вполне безобидными, на них троян просто скликивает рекламу, другие содержат порноконтент и страницы-ловушки, сообщающие о заражении или необходимости обновления софта.

Блокировка мобильного устройства зловреду не помеха. Когда жертва ее снимает, Chrome открывается на последнем сайте, на который был совершен переход; зачастую рекламщик сразу открывает следующую вкладку. В итоге после разблокировки смартфона, молчавшего несколько часов, владельцу придется закрывать много вкладок. В истории браузера тоже появится длинный список сайтов, которые он не посещал.

За неполные два года (с декабря 2020) на счету Bluetooth Auto Connect скопилось 19 выпусков, в том числе шесть «чистых», которые могут говорить о карательных мерах, принятых Google. Текущая версия приложения — 5.7, она содержит вариант HiddenAds, который не менялся с декабря прошлого года.

В прошлом месяце в Google Play появились другие хорошо известные кликеры, а также SharkBot, который в этом году проявляет завидное упорство.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru