



SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

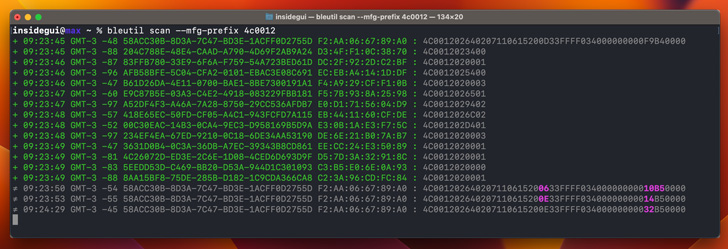
Исследователи рассказали об уязвимости в операционных системах iOS и macOS (в настоящее время уже доступен патч). С помощью эксплойта приложения с доступом к Bluetooth могли отслеживать взаимодействие пользователя с голосовым помощником Siri.

По словам самой Apple, условное вредоносное приложение могло записывать аудио через подключённые наушники AirPods. Проблема крылась в Core Bluetooth, а с выходом iOS 16.1 разработчики закрыли дыру.

Уязвимость обнаружил девелопер Гильерме Рэмбо в августе 2022 года, тогда же он сообщил о ней представителям Apple. После этого бреши присвоили имя SiriSpy и идентификатор CVE-2022-32946.

«Любой софт, у которого есть доступ к Bluetooth, мог записывать ваше общение с Siri, а также голосовые команды для ввода текста в iOS. Запись при этом происходит через гарнитуру AirPods или Beats», — пишет Рэмбо.

«Обратите внимание, что вредоносному приложению в этом случае необязательно получать дополнительные разрешения на использование микрофона. Такая программа даже не оставит следов, которые бы говорили об использовании записывающего устройства».

Рэмбо также подчеркнул, что баг связан со службой DoAP, используемой AirPods для взаимодействия с Siri или в процессе диктовки текста. Злоумышленник мог создать приложение, подключающееся по Bluetooth к AirPods и записывать аудио в фоновом режиме.

В «Пункте управления» (Control Center) iOS при этом не было бы никаких признаков использования микрофона для записи.


Рэмбо отметил, что проблема существовала из-за недостаточной проверки прав для службы BTLEServerAgent. Патч вышел пару дней назад с iOS 16.1 и macOS 13.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru