



США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

В штате Техас огласили обвинения, выдвинутые против Марка Соколовского. По версии следствия, 26-летний украинец являлся одним из создателей и операторов сервиса, предоставляющего в пользование Raccoon Stealer по платной подписке (модель MaaS, Malware-as-a-Service — вредонос как услуга).

Инфостилер Raccoon обладает широкими возможностями кражи данных и пользуется большой популярностью в криминальных кругах. За три года существования зловред, по оценкам ФБР, заразил миллионы компьютеров по всему миру. Похищенная им информация обычно используется для реализации мошеннических схем или выставляется на продажу в даркнете.

В конце марта этого года держатели MaaS-сервиса Raccoon свернули свои операции, якобы из-за гибели главного вдохновителя проекта, а в июне выпустили новую версию инфостилера — 2.0, написанную с нуля. Теперь выяснилось, что лидер преступной группы не погиб, а был арестован в Нидерландах по запросу ФБР и теперь ожидает экстрадиции в США. Одновременно ФБР вместе с голландскими и итальянскими партнерами разгромило инфраструктуру Raccoon, отключив серверы, используемые версией 1.0 зловреда.

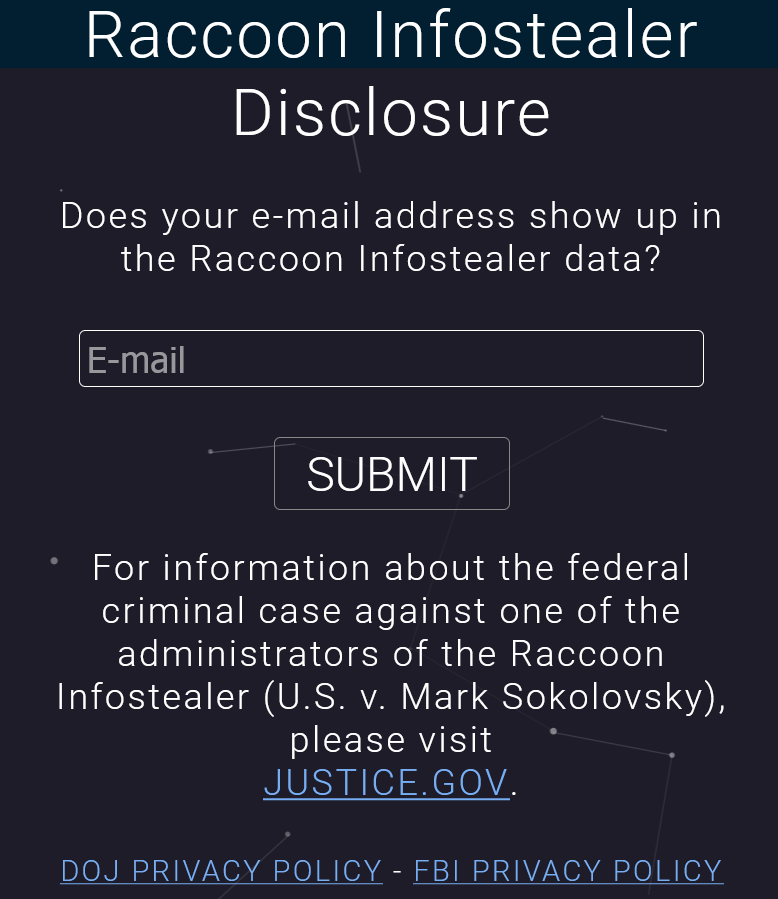
Американские власти также озаботились сбором информации о жертвах инфостилера и начали регистрировать украденные им учетки и другие идентификаторы, такие как адреса имейл (уже собрано более четырех млн) и криптокошельков. Для выявления жертв заражения создан специальный сайт, на котором можно проверить наличие своего имейл в базе краденого; при положительном результате жертве высылается подтверждение с дополнительной информацией.


Соколовскому инкриминируют преступный сговор, мошенничество с использованием компьютерной техники и проводной связи, отмывание денег и кражу личности с отягчающими обстоятельствами. По совокупности ему грозит до 27 лет лишения свободы. В прошлом месяце окружной суд в Амстердаме принял решение об экстрадиции украинца в США, но тот подал апелляцию.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru