



С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

Эксперты Trustwave SpiderLabs зафиксировали новую волну вредоносного спама, исходящего с ботнета Emotet. В качестве вложений злоумышленники используют составные самораспаковывающиеся архивы; целевая полезная нагрузка запаролена, но разблокировка и запуск участия пользователя не требуют, эти задачи выполняются автоматически с помощью bat-скрипта.

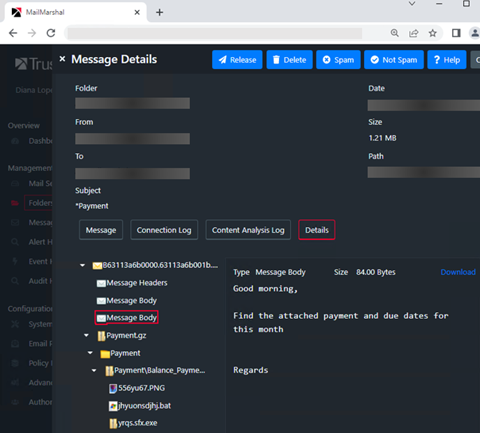
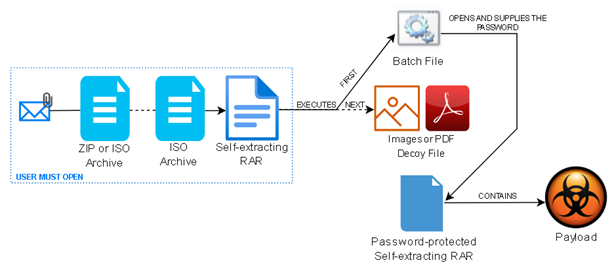
Поддельные письма предлагают получателю ознакомиться с новым счетом-фактурой, открыв прикрепленный файл ZIP или ISO. Как оказалось, вложение содержит архивный файл RAR SFX, в который заключен еще один самораспаковывающийся RAR, но уже под паролем.


Первый вложенный SFX для прикрытия использует иконку PDF или Excel и содержит три файла: контейнер полезной нагрузки (второй RAR SFX), запускающий его пакетный скрипт и маскировочный PDF-документ либо изображение. Все компоненты распаковываются в папку %AppData% с перезаписью существующих файлов, а затем запускаются на исполнение.

Установку полезной нагрузки, сокрытой во втором RAR SFX, обеспечивает командный файл (.bat), в котором определены пароль и папка для сохранения файла. Сценарий также запускает команду на отображение картинки-приманки.


В более новых образцах вредоносных вложений маскировочная графика и PDF отсутствуют, а запароленный RAR SFX распаковывается в папку %temp%, но атака проводится таким же образом — за один клик.

Вся исполняемая полезная нагрузка в рамках данной имейл-кампании скомпилирована с помощью .NET и использует opensource-обфускатор ConfuserEX. Исследователям удалось идентифицировать CoinMiner, умеющий воровать данные из браузеров и Microsoft Outlook, а также Quasar RAT — трояна с открытым исходным кодом, опубликованным на GitHub.

Последнее время в Trustwave наблюдают рост количества угроз, запакованных в ZIP под паролем. Порядка 96% из них распространяются посредством рассылок с ботнета Emotet.

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru