



Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

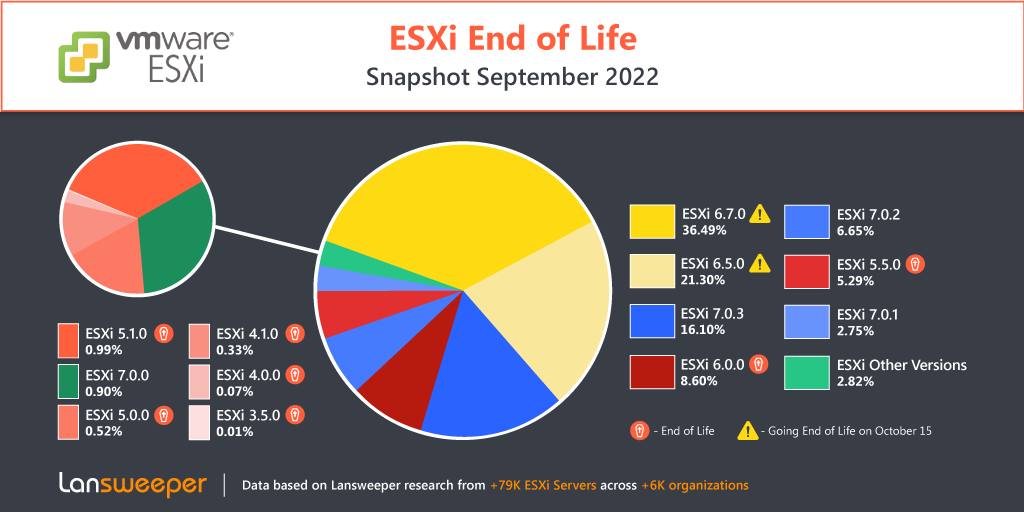
Бельгийская компания Lansweeper напомнила пользователям продуктов VMware, что срок поддержки ESXi версий 6.5 и 6.7 подошел к концу. Сканирование интернета, проведенное провайдером услуг по управлению ИТ-активами, выявило более 45 тыс. экземпляров гипервизора, которые 15 октября сняли с довольствия; патчей, функциональных правок и нововведений для таких серверов больше не будет.

Владельцы VMware ESXi 6.5 и 6.7 еще год (до 15 ноября 2023) смогут обращаться в техподдержку для решения возникших проблем — но не по телефону, а через портал самообслуживания (VMware Self Service Support Portal). После этого названные версии продукта будут окончательно сняты с поддержки.

Владельцы устаревших ESXi-серверов, успевшие до 15 октября купить услугу расширенной поддержки (Extended Support), продолжат получать патчи и критически важные фиксы в течение двух лет (до 15 октября 2024 года), но только для продуктов VMware — в виде накопительных обновлений, выпускаемых раз в год. По окончании срока Extended Support клиенты смогут также продлить еще на год возможность получать помощь через VMware Self Service Support Portal.

Поиск по интернету, проведенный в прошлом месяце, выявил свыше 79 тыс. серверов ESXi, поднятых в сетях более 6 тыс. организаций. При этом 45 654 установки (57,79%) использовали софт версии 6.5 или 6.7 (суммарно 57,79%); доля безнадежно устаревших ESXi (версий с 3.5 по 5.5) составила 15,8%.


Пользователям утративших актуальность продуктов настоятельно рекомендуется совершить апгрейд, перейдя на ESXi 7.0. Можно также для пробы поставить версию 8.0 (доступна в составе начального релиза vSphere 8 с прошлой недели). Последнее время злоумышленники проявляют повышенный интерес к серверам ESXi; на них все чаще ориентируют шифровальщиков и даже создают специальные бэкдоры.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru