



Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

В новых фишинговых кампаниях злоумышленники проводят спуфинг Google Переводчика и используют характерную JavaScript-технику для обхода сканеров электронной почты. По словам специалистов Avanan, киберпреступники придумали действительно интересный метод.

Фишеры задействуют обфускацию своих сайтов, чтобы как пользователи, так и шлюзы безопасности считали их легитимными. Помимо этого, используется социальная инженерия, с помощью которой получателя убеждают в том, что на фишинговое письмо надо ответить как можно скорее.

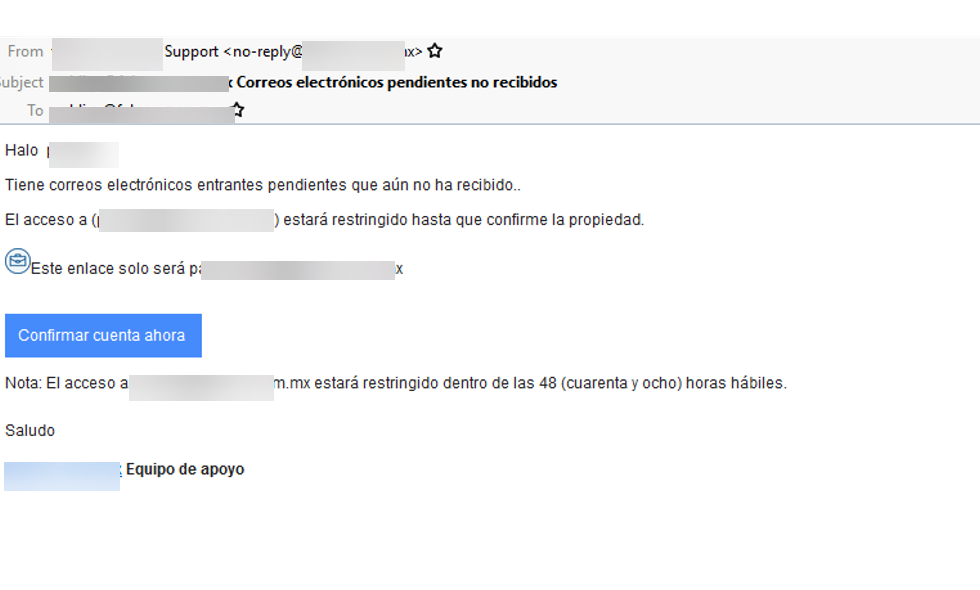
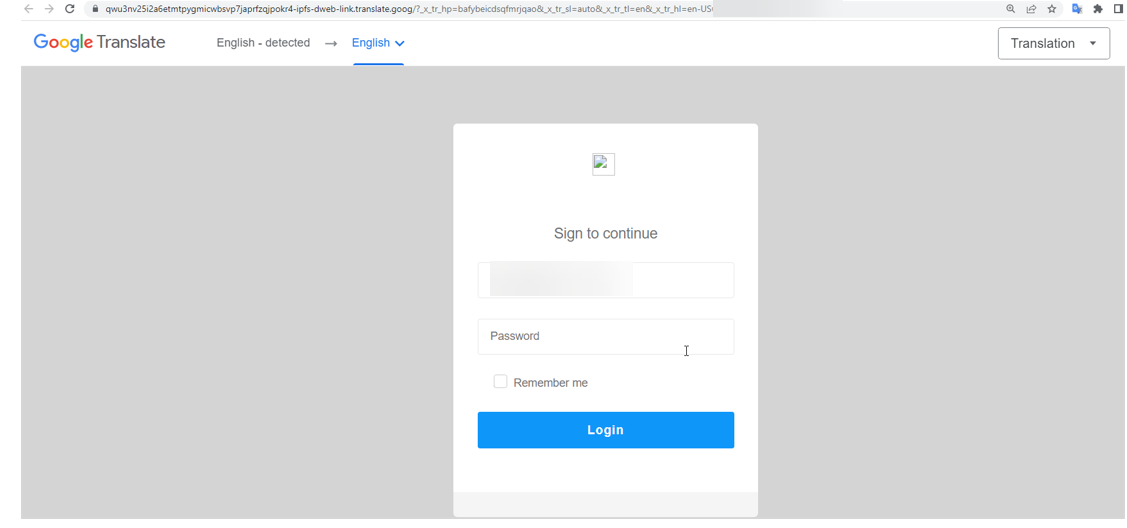
Согласно отчёту Avanan, вредоносные письма перенаправляли пользователя на специальные страницы, замаскированные под Google Translate. Там жертву ждало частично заполненное поле для аутентификации, где оставалось только ввести пароль, соответствующий адресу электронной почты.

Как отметил Джереми Фукс, исследователь из Avanan, метод фишеров позволял решить сразу две задачи: ввести в заблуждение пользователей, уже привыкших к стандартным уловкам, и обойти сканеры электронной почты.

«Эти атаки вобрали в себя практически все киберпреступные приёмы: уникальная социальная инженерия на фронтенде, использование легитимного сайта для попадания в ящик жертвы, применение обфускации для обхода защитных средств», — пишет Фукс в блоге.

В фишинговых письмах злоумышленники настоятельно рекомендуют получателю подтвердить доступ к своей учётной записи, поскольку он якобы пропускает важные электронные письма. Пользователю даётся 48 часов на просмотр уведомлений, после чего они будут удалены.


Ссылка из письма ведёт жертву на веб-страницу аутентификации, грамотно замаскированную под сервис Google Переводчик. В левом верхнем углу есть соответствующий логотип, а чуть правее — выпадающий список доступных для перехода языков.


Однако есть и «обратная сторона» этой страницы: злоумышленники используют JavaScript-функцию unescape, которая является характерным признаком того, что настоящее назначение страницы стараются замаскировать.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru