



Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

В новых фишинговых кампаниях злоумышленники проводят спуфинг Google Переводчика и используют характерную JavaScript-технику для обхода сканеров электронной почты. По словам специалистов Avanan, киберпреступники придумали действительно интересный метод.

Фишеры задействуют обфускацию своих сайтов, чтобы как пользователи, так и шлюзы безопасности считали их легитимными. Помимо этого, используется социальная инженерия, с помощью которой получателя убеждают в том, что на фишинговое письмо надо ответить как можно скорее.

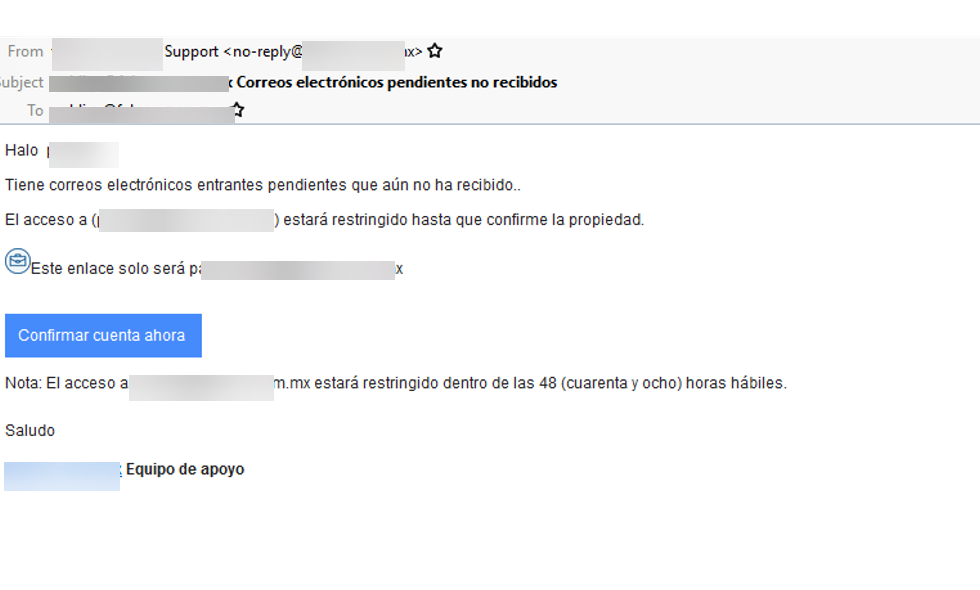
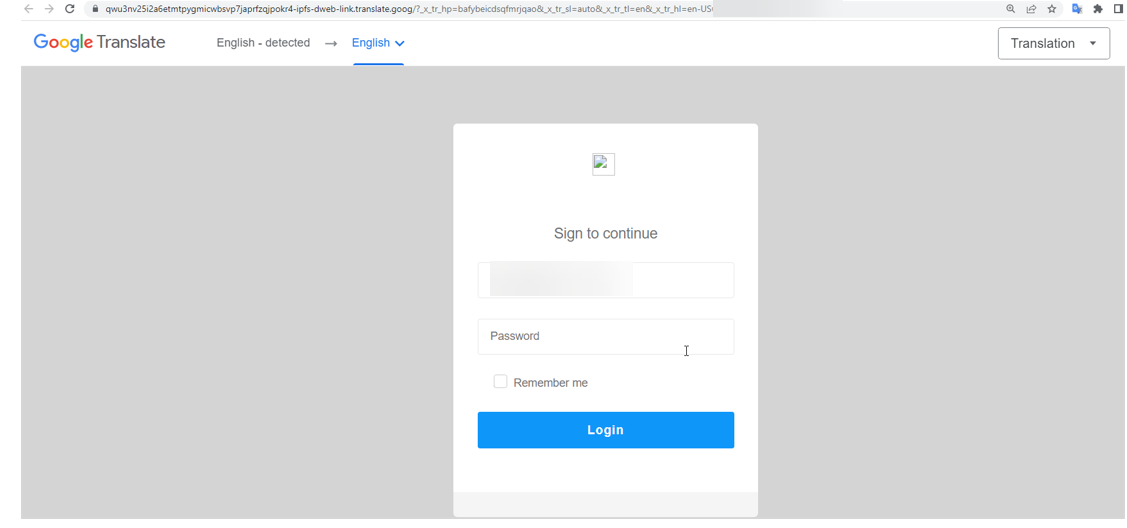
Согласно отчёту Avanan, вредоносные письма перенаправляли пользователя на специальные страницы, замаскированные под Google Translate. Там жертву ждало частично заполненное поле для аутентификации, где оставалось только ввести пароль, соответствующий адресу электронной почты.

Как отметил Джереми Фукс, исследователь из Avanan, метод фишеров позволял решить сразу две задачи: ввести в заблуждение пользователей, уже привыкших к стандартным уловкам, и обойти сканеры электронной почты.

«Эти атаки вобрали в себя практически все киберпреступные приёмы: уникальная социальная инженерия на фронтенде, использование легитимного сайта для попадания в ящик жертвы, применение обфускации для обхода защитных средств», — пишет Фукс в блоге.

В фишинговых письмах злоумышленники настоятельно рекомендуют получателю подтвердить доступ к своей учётной записи, поскольку он якобы пропускает важные электронные письма. Пользователю даётся 48 часов на просмотр уведомлений, после чего они будут удалены.


Ссылка из письма ведёт жертву на веб-страницу аутентификации, грамотно замаскированную под сервис Google Переводчик. В левом верхнем углу есть соответствующий логотип, а чуть правее — выпадающий список доступных для перехода языков.


Однако есть и «обратная сторона» этой страницы: злоумышленники используют JavaScript-функцию unescape, которая является характерным признаком того, что настоящее назначение страницы стараются замаскировать.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru