



Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

В новых фишинговых кампаниях злоумышленники проводят спуфинг Google Переводчика и используют характерную JavaScript-технику для обхода сканеров электронной почты. По словам специалистов Avanan, киберпреступники придумали действительно интересный метод.

Фишеры задействуют обфускацию своих сайтов, чтобы как пользователи, так и шлюзы безопасности считали их легитимными. Помимо этого, используется социальная инженерия, с помощью которой получателя убеждают в том, что на фишинговое письмо надо ответить как можно скорее.

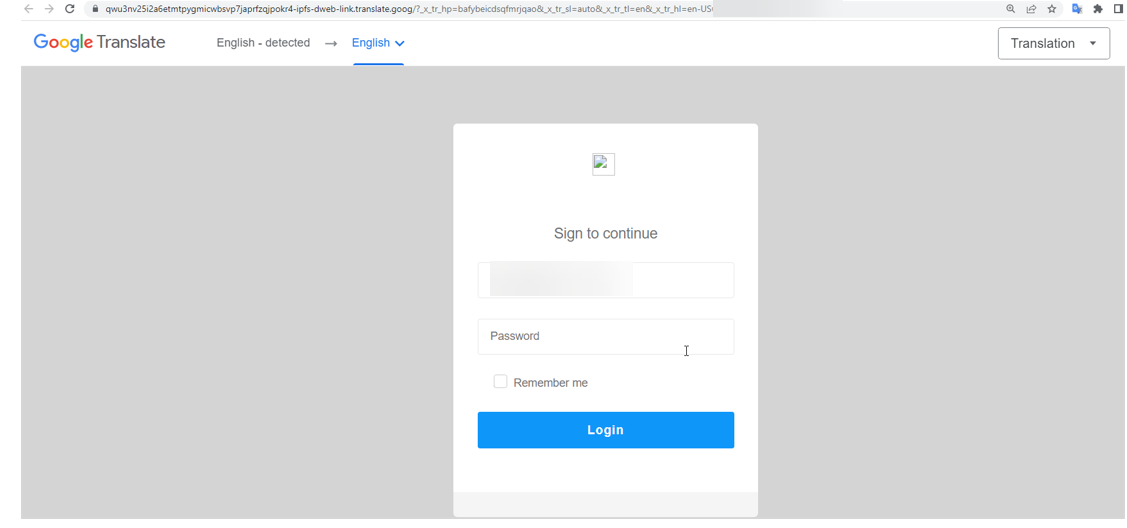
Согласно отчёту Avanan, вредоносные письма перенаправляли пользователя на специальные страницы, замаскированные под Google Translate. Там жертву ждало частично заполненное поле для аутентификации, где оставалось только ввести пароль, соответствующий адресу электронной почты.

Как отметил Джереми Фукс, исследователь из Avanan, метод фишеров позволял решить сразу две задачи: ввести в заблуждение пользователей, уже привыкших к стандартным уловкам, и обойти сканеры электронной почты.

«Эти атаки вобрали в себя практически все киберпреступные приёмы: уникальная социальная инженерия на фронтенде, использование легитимного сайта для попадания в ящик жертвы, применение обфускации для обхода защитных средств», — пишет Фукс в блоге.

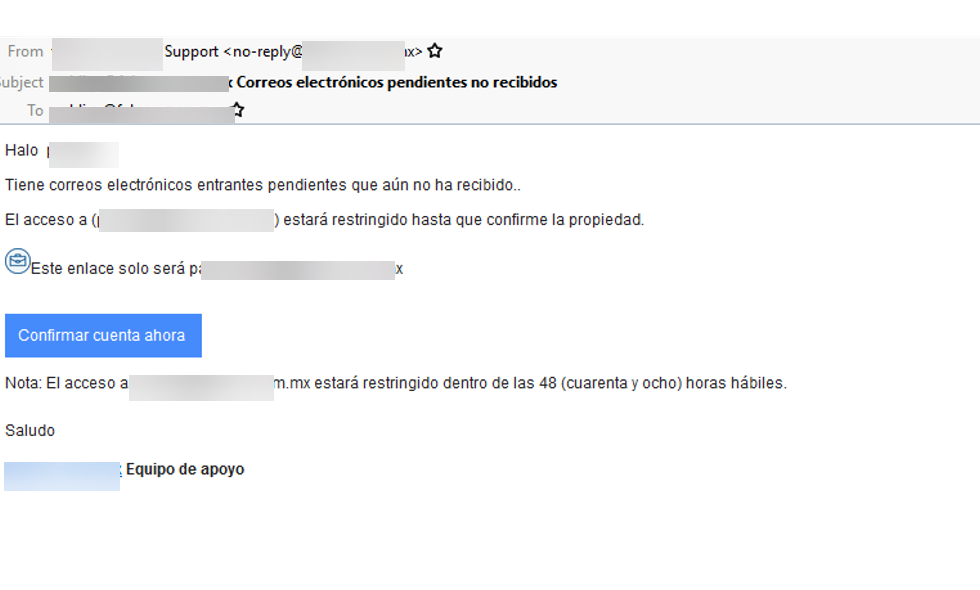
В фишинговых письмах злоумышленники настоятельно рекомендуют получателю подтвердить доступ к своей учётной записи, поскольку он якобы пропускает важные электронные письма. Пользователю даётся 48 часов на просмотр уведомлений, после чего они будут удалены.


Ссылка из письма ведёт жертву на веб-страницу аутентификации, грамотно замаскированную под сервис Google Переводчик. В левом верхнем углу есть соответствующий логотип, а чуть правее — выпадающий список доступных для перехода языков.


Однако есть и «обратная сторона» этой страницы: злоумышленники используют JavaScript-функцию unescape, которая является характерным признаком того, что настоящее назначение страницы стараются замаскировать.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru