



На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

На Minecraft-сервер Wynncraft запустили DDoS-атаку мощностью 2,5 Tbps

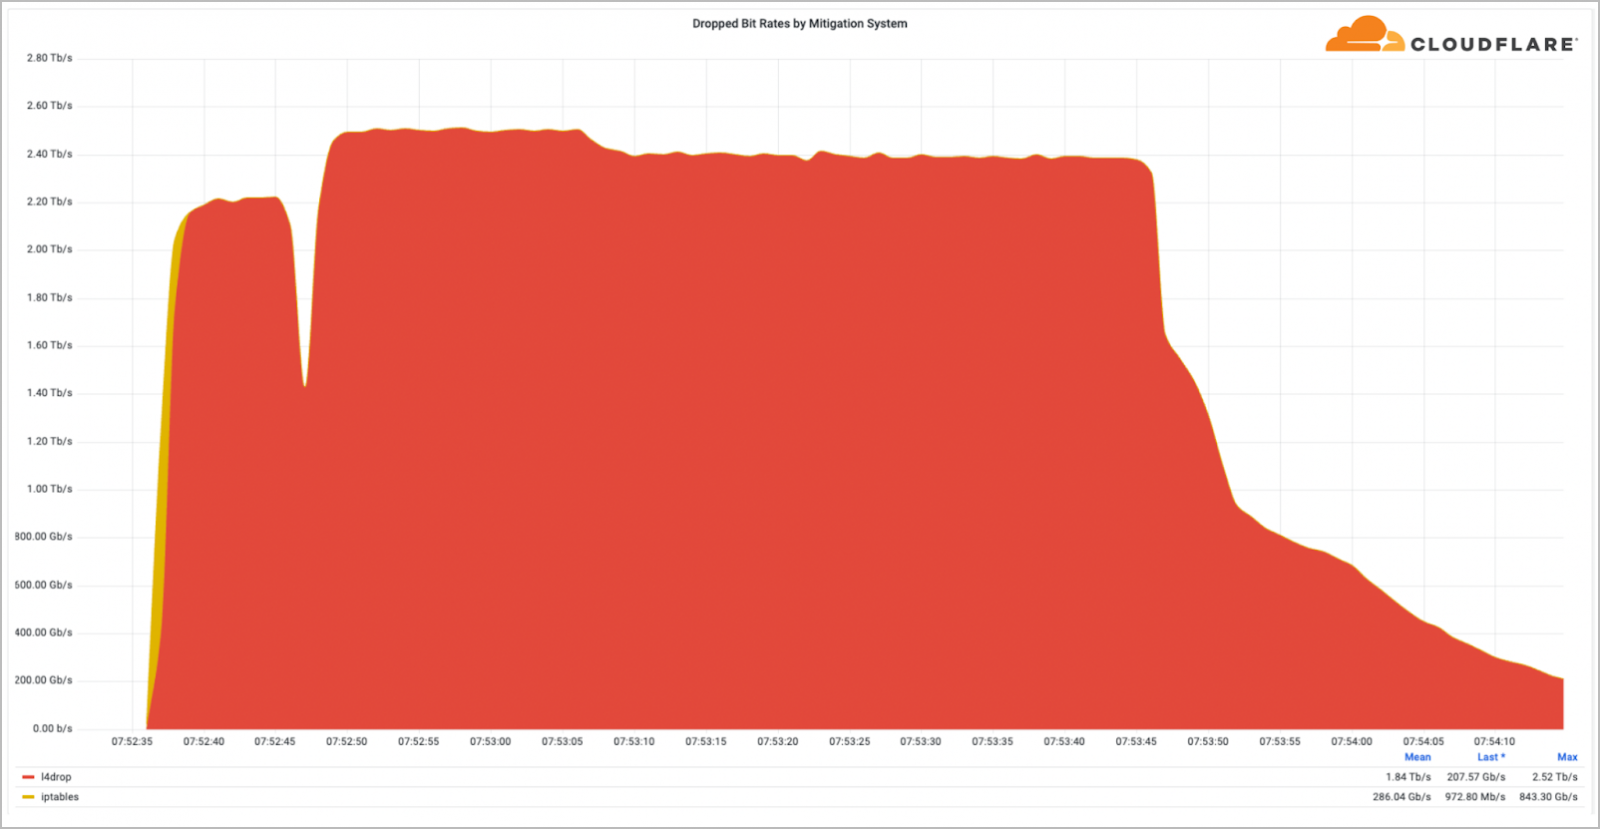
Киберпреступники атаковали Wynncraft, один из крупнейших серверов Minecraft. Специалисты Cloudflare зафиксировали DDoS-атаку мощностью 2,5 терабит в секунду (Tbps). К счастью, серьезных последствий удалось избежать.

По словам экспертов, это была мультивекторная атака, которая длилась около двух минут и состояла из флуда UDP- и TCP-пакетами. Задача злоумышленников была — завалить сервер этими запросами и помешать игре сотен тысяч геймеров.


В Cloudflare отметили, что это была мощнейшая битрейт-атака, которую им пришлось отражать. Также отчет компании говорит о том, что подобные DDoS-атаки стали чаще встречаться в последнее время.

В целом третий квартал 2022 года отметился большим числом DDoS в сравнении с прошлым годом. HTTP-атаки увеличились на 111%, L3/4-атаки — на 97%.

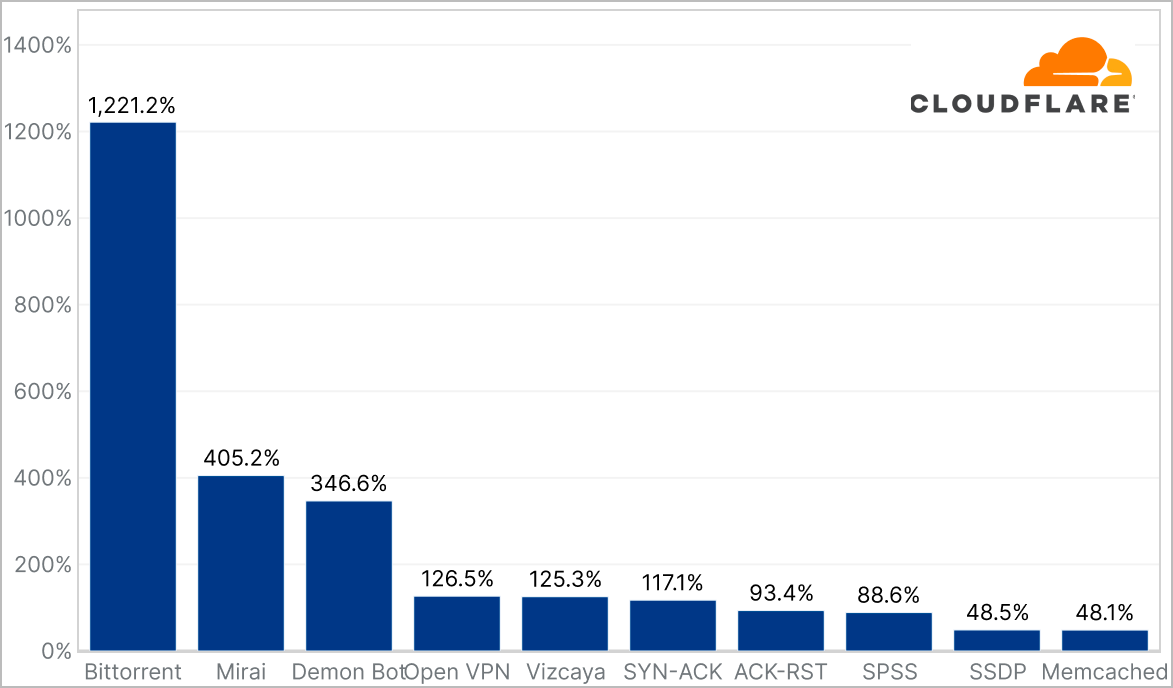
У специалистов также вызывает опасение другой DDoS-тренд, зафиксированный в третьем квартале 2022 года: злоумышленники стали использовать протокол BitTorrent, который обычно нужен для расшаривания файлов. Такая активность выросла на 1200% в сравнении с третьим кварталом 2021-го.


«Киберпреступники могут провести спуфинг IP-адреса жертвы и использовать его в качестве адреса-сидера внутри DHT-систем», — гласит отчет Cloudflare.

«Затем клиенты, запрашивая файлы с таких IP-адресов, флудят жертву гораздо большим объемом трафика, чем та может обработать».

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru