



Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

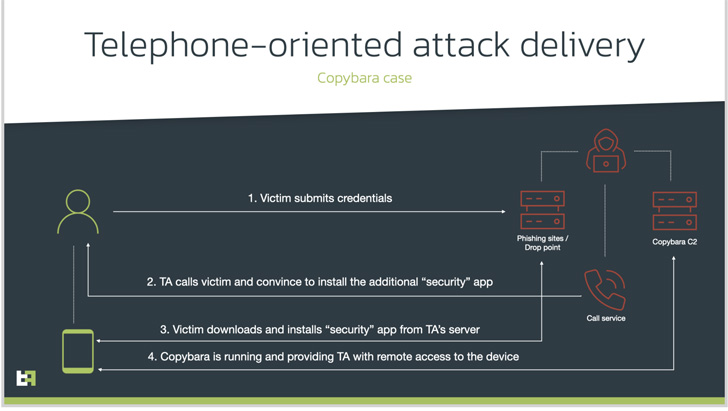
Исследователи из ThreatFabric рассказали о новой кампании вишинга (voice phishing), в ходе которой злоумышленники обманом заставляют жертв устанавливать вредоносную программу для Android. Задача зловреда — добраться до данных интернет-банкинга.

Есть одна из техник социальной инженерии, получившая название «доставка атаки по телефону» (Telephone-oriented attack delivery, TOAD). Её суть заключается в том, что злоумышленники звонят жертвам, предупредительно собрав всю необходимую информацию на мошеннических сайтах.

Звонящий представляется сотрудником банка, который предлагает установить некое мобильное предложение и выдать ему все положенные права. На деле такая программа оказывается трояном, открывающим удалённый доступ к устройству.

В описанном ThreatFabric случае мошенники предлагали жертвам установить вредоносную программу Copybara. Впервые этот троян был обнаружен в ноябре 2021 году, его использовали для наложения окон вредоноса поверх легитимных приложений. Так введённые данные попадали в руки преступников. Интересно, что Copybara часто путают с другим Android-вредоносом — BRATA.


В целом «капибара» мало чем отличается от стандартного трояна, открывающего удалённый доступ. Для выполнения своих задач зловред использует API AccessibilityService, специальные функции, предусмотренные в Android для людей с ограниченными возможностями.

Интересно, что Copybara даже удаляет загрузчик, чтобы при анализе экспертам было сложнее найти следы трояна. Дополнительно вредоносная инфраструктура позволяет операторам устанавливать шпионский софт SMS Spy, открывающий доступ к СМС-сообщениям и одноразовым кодам для двухфакторной аутентификации.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru