



Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода UEFI процессоров Alder Lake, информация о которой появилась в Сети несколькими днями ранее. Напомним, что Alder Lake — имя двенадцатого поколения процессоров Intel Core, выпущенного в ноябре 2021 года.

В пятницу Twitter-аккаунт под именем “freak“ опубликовал ссылки якобы на исходный код прошивки CPU Intel Alder Lake. Утверждалось, что данные изначально были выложены на 4chan.

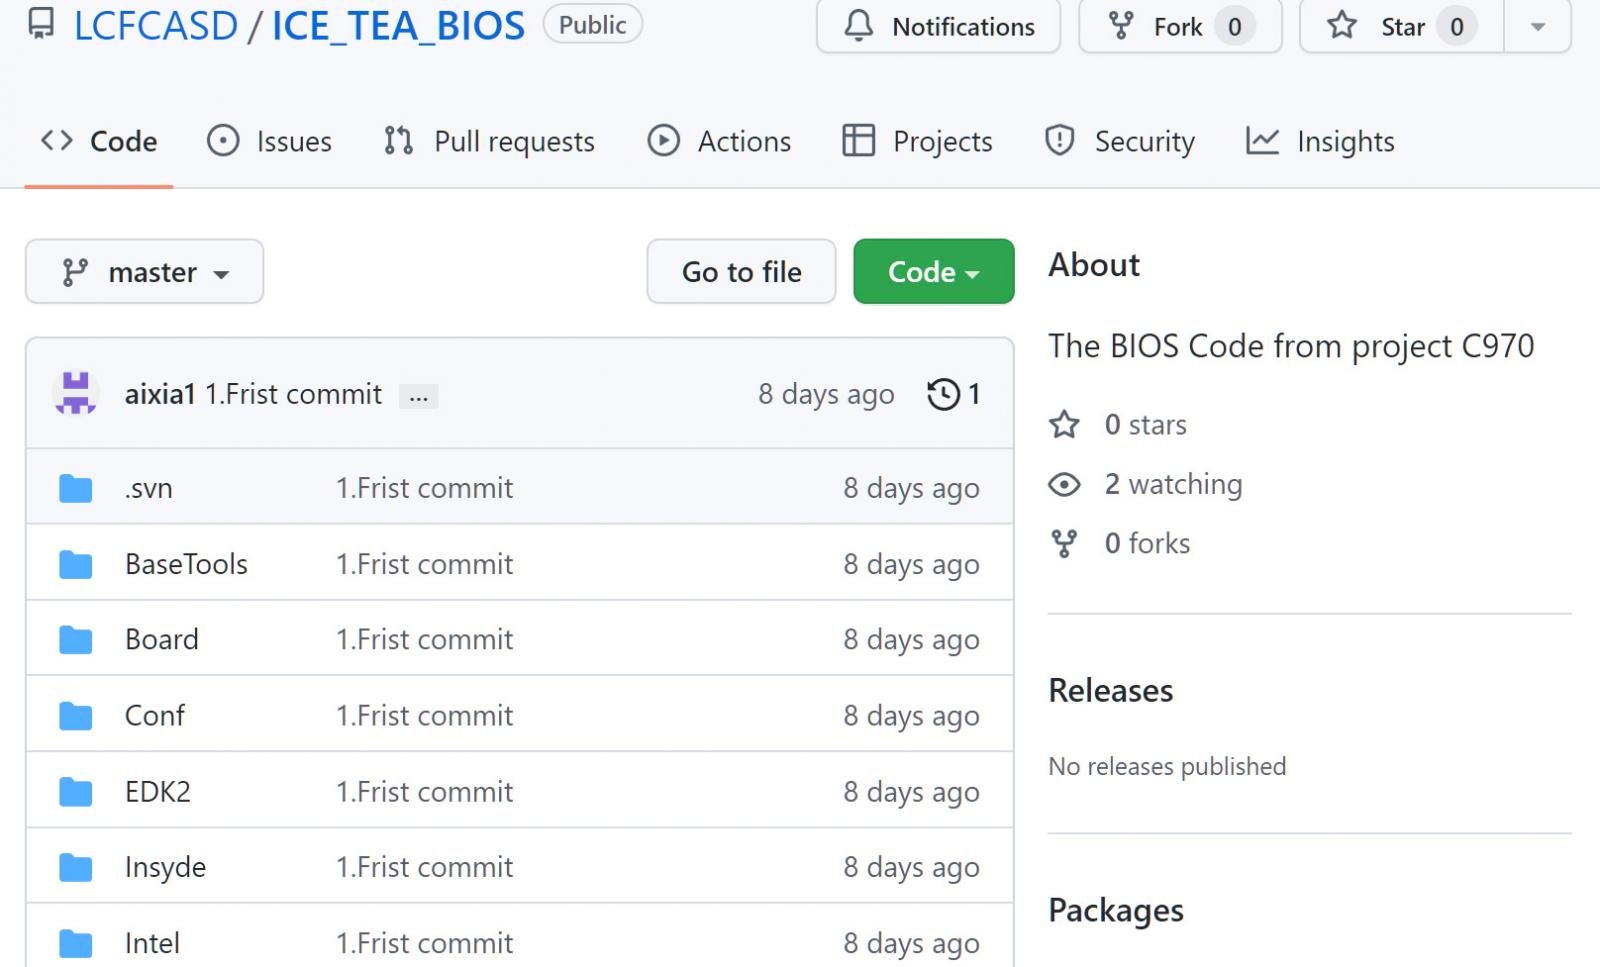
Ссылки товарища “freak“ вели на репозиторий в GitHub под названием “ICE_TEA_BIOS“, который загрузил пользователь с именем “LCFCASD“. В этом репозитории содержалась директория “BIOS Code from project C970“.


Слитая БД насчитывала 5,97 ГБ файлов, исходного кода, закрытых ключей, логов и инструментов для компиляции. Самая свежая временная метка, присвоенная скомпрометированным данным, — 30 сентября 2022 года.

В утёкшем исходном коде также можно было найти множество упоминаний Lenovo, включая строки для интеграции с “Lenovo String Service“, “Lenovo Secure Suite“ и “Lenovo Cloud Service“. Пока непонятно, слили ли код в ходе кибератаки или же это сделал инсайдер.

Представители Intel подтвердили изданию Tom's Hardware подлинность исходного кода. В комментарии техногиганта упоминается, что к утечке причастны некие «третьи лица». Специалисты по кибербезопасности обеспокоены тем, что с помощью слитого кода злоумышленники смогут найти уязвимости.

Напомним, в марте стало известно, что Intel не стала встраивать защиту Microsoft Pluton в процессоры Alder Lake.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru