Фейковые сайты для взрослых устанавливают на устройства посетителей программу-вымогатель, которая на деле оказывается вайпером. Попав в систему, вредонос пытается удалить все файлы и данные в ней.
Пока эксперты затрудняются сказать, как именно злоумышленники продвигают свои сайты в поисковиках. Известно, что для ресурсов используются названия, указывающие на наличие эротического контента: nude-girlss.mywire[.]org, sexyphotos.kozow[.]com и sexy-photo[.]online.
По словам специалистов Cyble, упомянутые веб-сайты предлагали посетителям скачать исполняемый файл “SexyPhotos.JPG.exe”, замаскированный под изображение.
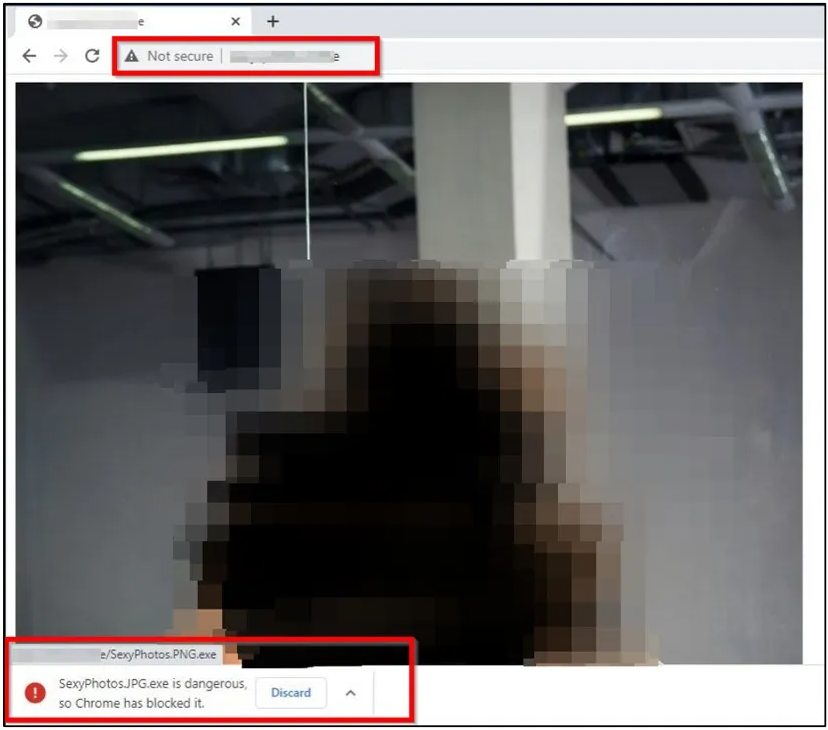
Если у пользователя в системе Windows расширения файлов скрываются, ему отобразится имя “SexyPhotos.JPG” — древний как мир прием маскировки исполняемых файлов. Расчет на то, что потенциальная жертва подумает, что это пикантная картинка и попытается ее открыть.
После запуска зловред копирует в систему четыре исполняемых файла (del.exe, open.exe, windll.exe и windowss.exe) и один пакетный файл avtstart.bat во временную директорию %temp%, после чего запускает их. При этом пакетный файл дополнительно копирует своих исполняемых собратьев в папку автозагрузки — Windows Startup.
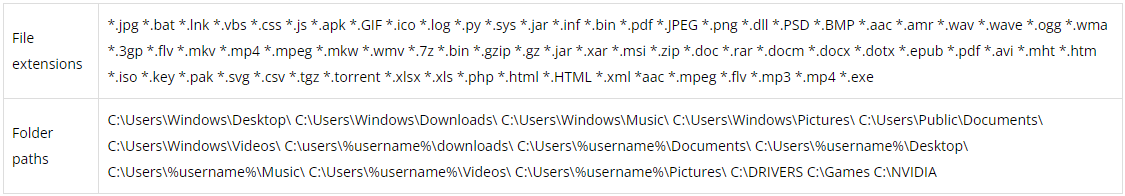
Следующим шагом запускается windowss.exe и сбрасывает ещё три файла, включая windows.bat, отвечающий за переименование. Типы файлов и директории, на которые нацелен вредонос, перечислены в таблице, опубликованной исследователями:
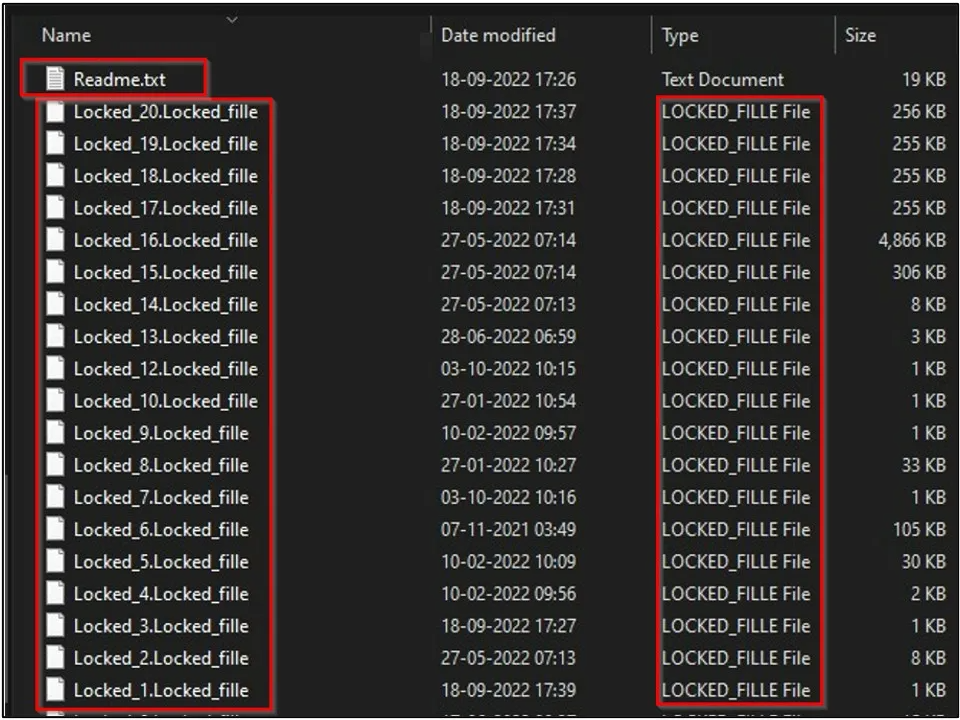
Все файлы переименовываются в “Lock_0.fille”, где «0» — любое число. Содержимое этих файлов не шифруется и не модифицируется, однако у жертвы нет возможности восстановить оригинальные имена.
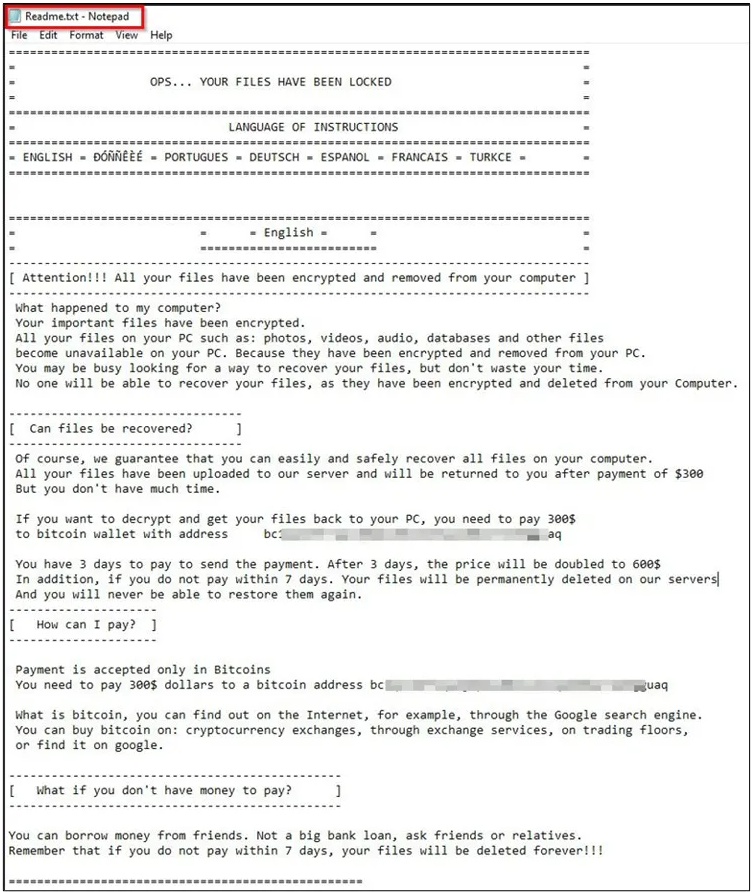
Записка с требованиями под именем Readme.txt сбрасывается исполняемым файлом windll.exe. В ней злоумышленники требуют заплатить 300 долларов в биткоинах в течение трех дней. Если этого не произойдет, сумма увеличится в два раза. На перевод 600 долларов дается семь дней, по истечении которых файлы жертвы удаляются.
Стоит учитывать, что эта вредоносная программа в действительности не крадет данные. Более того, у ее авторов, скорее всего, даже нет инструмента для восстановления файлов.
«Даже если киберпреступники предоставят “дешифратор”, восстановить оригинальные имена файлов не представляется возможным, поскольку вредонос даже не сохраняет их», — пишет Cyble в отчете.
Кроме того, фейковый шифровальщик может удалить все файлы на компьютере пользователя. Для этого вредонос пытается выполнить dell.exe.










