



Фейковые сайты для взрослых раздают вайпер под видом шифровальщика

Фейковые сайты для взрослых раздают вайпер под видом шифровальщика

Фейковые сайты для взрослых раздают вайпер под видом шифровальщика

Фейковые сайты для взрослых устанавливают на устройства посетителей программу-вымогатель, которая на деле оказывается вайпером. Попав в систему, вредонос пытается удалить все файлы и данные в ней.

Пока эксперты затрудняются сказать, как именно злоумышленники продвигают свои сайты в поисковиках. Известно, что для ресурсов используются названия, указывающие на наличие эротического контента: nude-girlss.mywire[.]org, sexyphotos.kozow[.]com и sexy-photo[.]online.

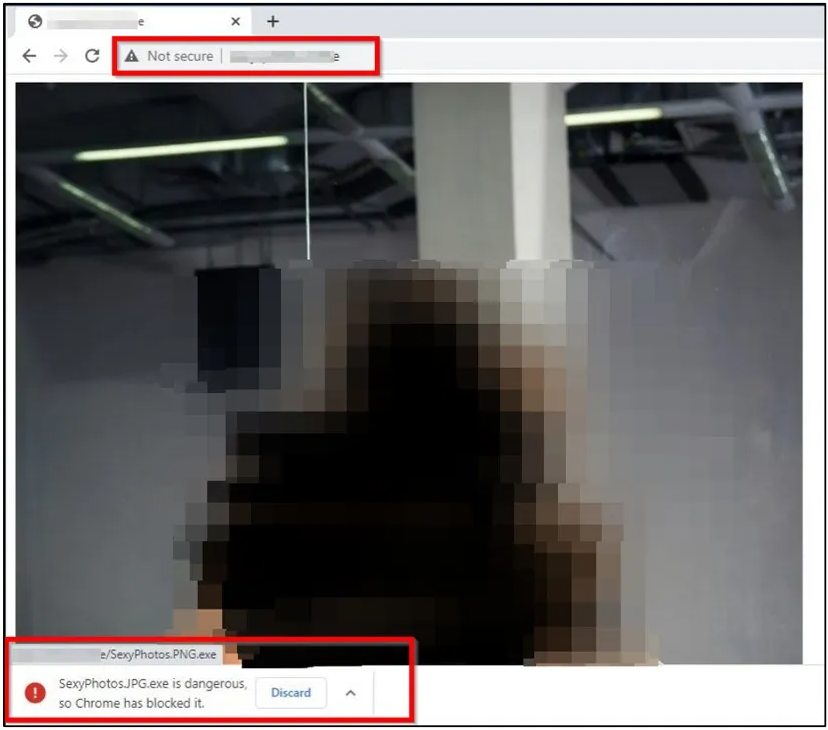
По словам специалистов Cyble, упомянутые веб-сайты предлагали посетителям скачать исполняемый файл “SexyPhotos.JPG.exe”, замаскированный под изображение.


Если у пользователя в системе Windows расширения файлов скрываются, ему отобразится имя “SexyPhotos.JPG” — древний как мир прием маскировки исполняемых файлов. Расчет на то, что потенциальная жертва подумает, что это пикантная картинка и попытается ее открыть.

После запуска зловред копирует в систему четыре исполняемых файла (del.exe, open.exe, windll.exe и windowss.exe) и один пакетный файл avtstart.bat во временную директорию %temp%, после чего запускает их. При этом пакетный файл дополнительно копирует своих исполняемых собратьев в папку автозагрузки — Windows Startup.

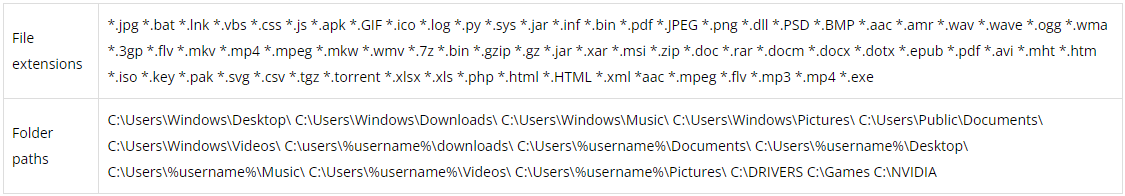
Следующим шагом запускается windowss.exe и сбрасывает ещё три файла, включая windows.bat, отвечающий за переименование. Типы файлов и директории, на которые нацелен вредонос, перечислены в таблице, опубликованной исследователями:


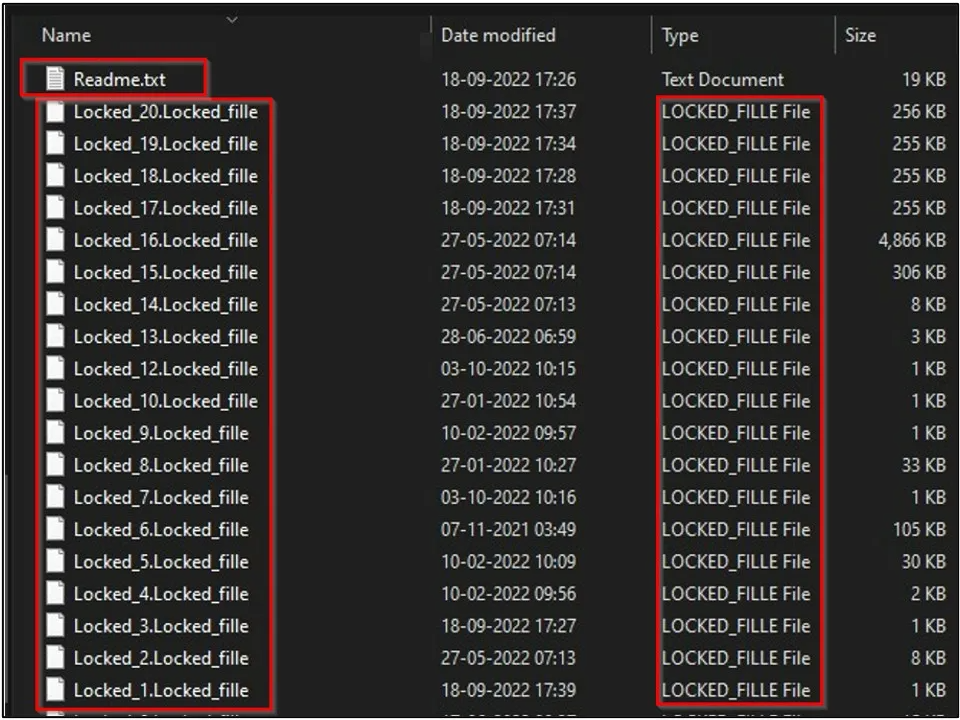
Все файлы переименовываются в “Lock_0.fille”, где «0» — любое число. Содержимое этих файлов не шифруется и не модифицируется, однако у жертвы нет возможности восстановить оригинальные имена.


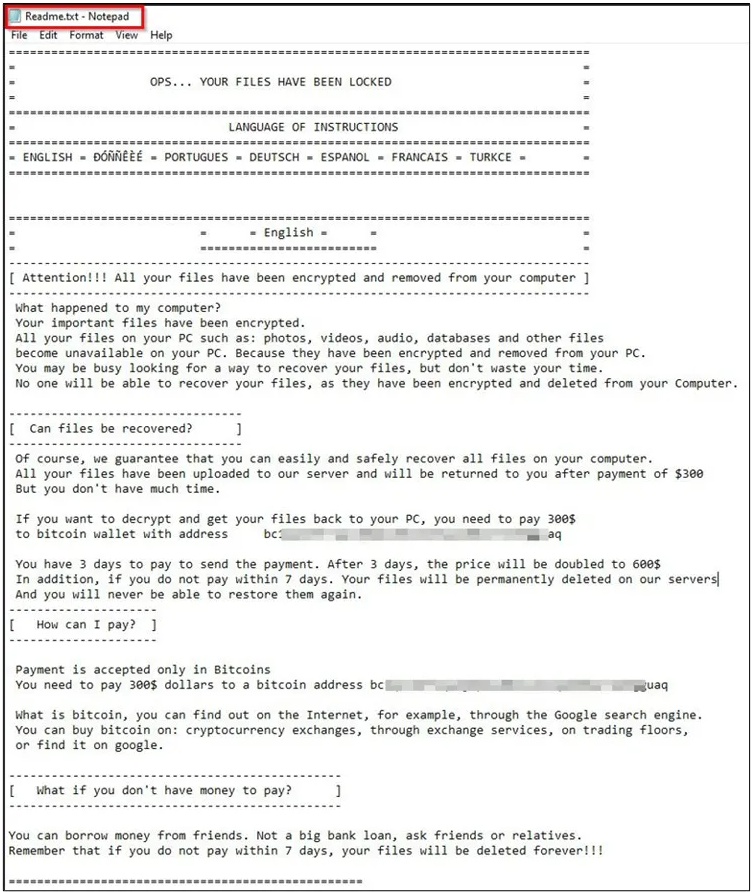
Записка с требованиями под именем Readme.txt сбрасывается исполняемым файлом windll.exe. В ней злоумышленники требуют заплатить 300 долларов в биткоинах в течение трех дней. Если этого не произойдет, сумма увеличится в два раза. На перевод 600 долларов дается семь дней, по истечении которых файлы жертвы удаляются.


Стоит учитывать, что эта вредоносная программа в действительности не крадет данные. Более того, у ее авторов, скорее всего, даже нет инструмента для восстановления файлов.

«Даже если киберпреступники предоставят “дешифратор”, восстановить оригинальные имена файлов не представляется возможным, поскольку вредонос даже не сохраняет их», — пишет Cyble в отчете.

Кроме того, фейковый шифровальщик может удалить все файлы на компьютере пользователя. Для этого вредонос пытается выполнить dell.exe.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru