



В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В июле группировка Eternity начала продвигать в своем Telegram-канале новую услугу — подписку на доступ к LilithBot. Анализ образцов, проведенный в Zscaler, показал, что набор функций нового вредоноса позволяет использовать его для кражи данных, криптовалюты из кошельков (путем подмены адреса в буфере обмена) или скрытной добычи монеро.

Ранее теневой сервис Eternity Project, работающий по модели «Вредоносный софт как услуга» (Malware-as-a-Service, MaaS), предлагал подписчикам тулкит, в котором можно было активировать лишь один функциональный модуль по выбору — инфостилер, майнер, клиппер, шифровальщик, червь или DDoS-бот. Новый коммерческий продукт, похоже, просто объединил несколько таких модулей, чтобы клиент мог воспользоваться комбайном по своему усмотрению, сэкономив на оформлении другой подписки.

Доступ к LilithBot можно получить только в тематической Telegram-группе; для оплаты услуги (в криптовалюте) покупателю предоставляют ссылку на прокси-сервер в сети Tor. Новый зловред, по наблюдениям, постоянно совершенствуется, расширяя арсенал средств самозащиты от анализа.

При запуске вредоносный Windows-бот регистрируется в системе, создавая свой файл в папке автозапуска (с расширением .exe, .com или .scr). Затем он по частям расшифровывает свой код, используя собственную функцию, и загружает в память конфигурационный файл.

Перед подключением к командному серверу зловред проверяет интернет-связь и при ее наличии загружает Tor-бандл. Таким же образом, через Tor, осуществляется вывод краденых данных (истории браузера, куки, созданных жертвой файлов), которые отсылаются в виде архива report.zip.

Из двух подвергнутых анализу образцов LilithBot один оказался новее; от более почтенного собрата он отличался лишь отсутствием некоторых команд. Так, вредонос перестал проверять наличие DLL, ассоциируемых с инструментами виртуализации и антивирусами, а также использовать WMI-класс Win32_PortConnector (предоставляет информацию о физических портах подключения). Отказ от функций самозащиты, по мнению исследователей, маловероятен, скорее всего вирусописатели придумали более изощренный способ реализации — подключение в динамике, шифрование соответствующих секций кода или что-то иное.

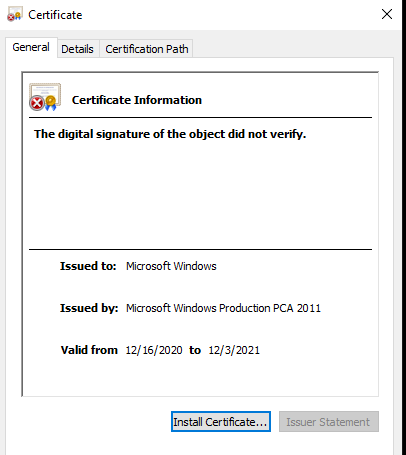
Для обхода средств защиты файлы LilithBot снабжены цифровой подписью; как оказалось, используемый при этом сертификат Microsoft — поддельный. Легитимный Windows-софт в таких случаях заверяется встречной подписью Verisign, а у зловреда она отсутствовала.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru