



Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Умельцы из Avast создали декриптор для жертв шифровальщика MafiaWare666. Утилита выложена в общий доступ и предоставляется в пользование бесплатно.

В шифраторе вредоноса была найдена уязвимость, которая позволяет вернуть файлы жертвы без уплаты выкупа. Аналитики предупреждают, что созданный ими инструмент дешифровки может оказаться бесполезным против новых и неизвестных образцов.

Доступный в загрузках ИБ-компании декриптор стартует как интерактивный помощник и предоставляет выбор мест для поиска и расшифровки (по умолчанию все локальные диски). Чтобы подобрать нужный ключ, утилите, оперирующей списком известных паролей, нужна пара файлов, оригинальный и зашифрованный.

Пользователь также может создать резервные копии всех файлов, заблокированных зловредом, — на тот случай, если в ходе работы декриптора возникнут проблемы. Опция бэкапа по умолчанию включена, и эксперты рекомендуют ею воспользоваться.

Согласно Avast, написанный на C# шифровальщик MafiaWare666 также известен под именами JCrypt, RIP Lmao, BrutusptCrypt и Hades. Вредонос не использует обфускацию и другие средства защиты от анализа, а шифрование выполняет с помощью AES.

Поиск нужных файлов производится в папках «Рабочий стол», «Документы», «Изображения», «Музыка» и «Видео». К имени зашифрованных файлов добавляется расширение, которое зависит от семпла:

  • .MafiaWare666
  • .jcrypt
  • .brutusptCrypt
  • .bmcrypt
  • .cyberone
  • .l33ch

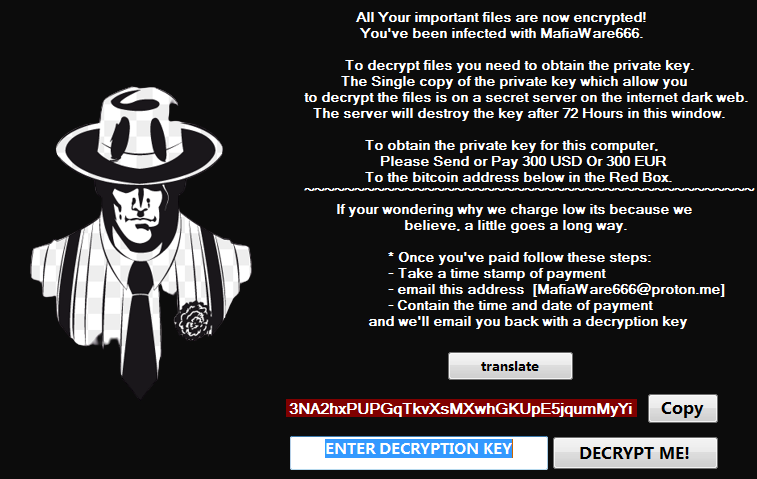
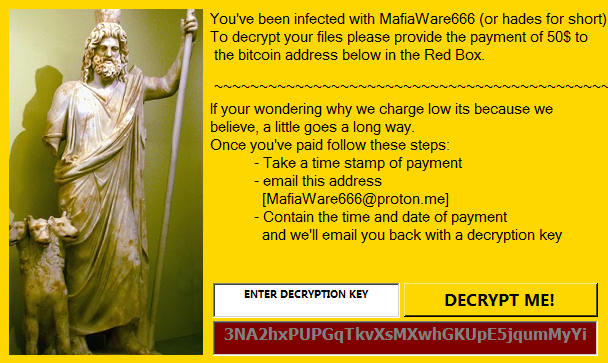
По завершении шифрования MafiaWare666 выводит окно с инструкциями по уплате выкупа в криптовалюте. Требуемые суммы невелики, от $50 до $300; некоторые более ранние варианты просят гораздо больше — до 1 биткоина ($20 тыс. по текущему курсу).

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru