



Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

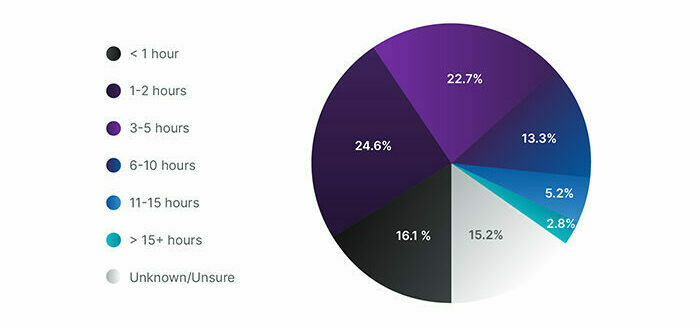
Проведенный недавно опрос показал, что современный злоумышленник находит уязвимость, помогающую обойти защиту сетевого периметра, менее чем за десять часов. После эксплойта выход за пределы взломанной системы в половине случаев занимает менее пяти часов.

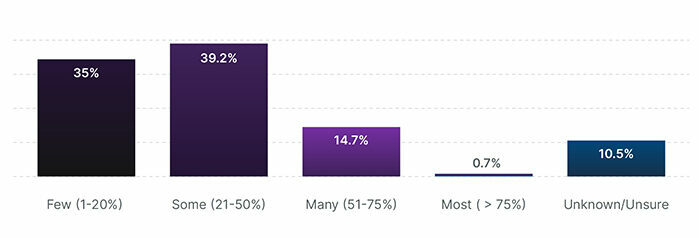
Анкетирование, позволяющее оценить время, за которое организации могут выявить и пресечь хакерскую атаку, провели американский институт по исследованиям и совершенствованию специалистов в области ИБ (SANS) и ИБ-провайдер Bishop Fox. В опросе приняли участие более 300 этичных хакеров из разных стран.

Почти две трети респондентов имеют опыт работы по профилю (сетевая безопасность, пентест, безопасность приложений и т. п.) от одного года до шести, порядка 30% — от семи до 20 лет. Лучшие результаты по получению доступа к целевой сети показали специалисты по проверке защищенности облачных сред.

Чаще всего хакеры с этой целью используют уязвимые настройки, ошибки разработчиков софта и плохо защищенные веб-службы. Почти две трети опрошенных отметили, что после проникновения во внутреннюю сеть они могу собрать данные и вывести их за пять часов, а 41% — за два часа или менее.


«Пять или шесть часов на взлом — не сюрприз для меня, я сам этичный хакер, — заявил в комментарии для Dark Reading Том Эстон (Tom Eston), заместитель вице-президента Bishop Fox по консалтингу. — Результаты соответствуют тому, что мы наблюдаем в реальных хакерских атаках, использующих социальную инженерию, фишинг и другие векторы».

Почти три четверти участников опроса полагают, что у многих организаций отсутствуют средства обнаружения и реагирования, способные остановить атаку и тем самым ограничить размеры ущерба.


Самыми рентабельными векторами хакерских атак, по мнению респондентов, являются социальный инжиниринг и фишинг (49% ответов). Четверть опрошенных по тем же соображениям отдали предпочтение атакам на веб-приложения, взлому паролей и вымогательским программам.

Полную версию отчета с результатами опроса можно скачать на сайте Bishop Fox (в обмен на свои данные). Мероприятие вбросило новые данные в копилку ИБ-экспертов, поставивших цель помочь бизнесу отбивать хакерские атаки с наименьшими потерями.

Так, недавно команда CrowdStrike выяснила, что среднестатистическому хакеру нужно менее полутора часов, чтобы покинуть точку входа и напасть на другие системы в корпоративной сети. Результаты, полученные год назад Positive Technologies, скромнее — в среднем два дня, при ранее установленном нижнем пределе в полчаса. А шифровальщики обычно запускаются в сеть через три дня после взлома.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru