



Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

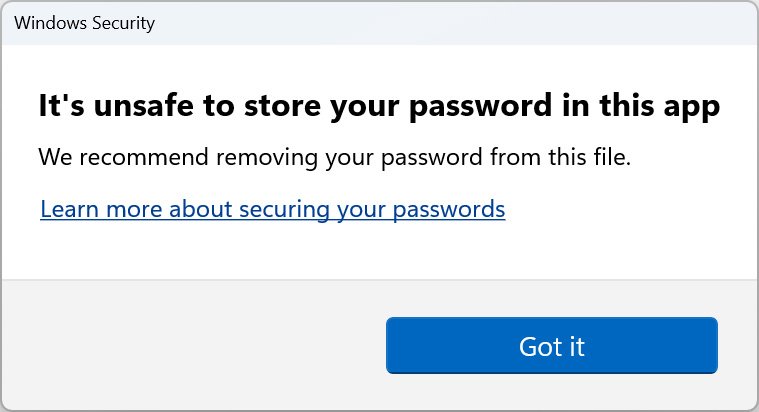
Microsoft недавно выпустила версию Windows 11 22H2, добавив в ОС очень интересную защитную функцию, направленную на сохранность учётных данных. Нововведение под названием Enhanced Phishing Protection предупреждает пользователей, когда те вводят пароль от Windows в небезопасных приложениях или на непроверенных веб-сайтах.

Учётные данные, которые вы используете для входа в Windows, представляют определённую ценность для киберпреступников. Если условный злоумышленник доберётся до них, он сможет проникнуть внутрь корпоративной сети и выкрасть важные сведения или запустить программу-вымогатель.

Как правило, вытащить такие пароли атакующие пытаются с помощью фишинговых кампаний. Главное — заставить пользователя ввести учётные данные в небезопасные приложения вроде текстовых редакторов, таблиц и т. п.

Многие думают, что для «передачи» пароля преступнику необходимо указать его в соответствующей форме, после чего отправить. Однако это не совсем так — встречались случаи, когда одного ввода пароля в форму было достаточно для того, чтобы злоумышленник перехватил его, пользователю даже не нужно было нажимать кнопку «Отправить».

Чтобы заблокировать этот вектор атаки, Microsoft внедрила новую функцию — Enhanced Phishing Protection. Её задача — уведомлять пользователей, если они вводят свой пароль в определённых приложениях или на непроверенных веб-ресурсах.

Среди такого «небезопасного» софта разработчики называют Блокнот (Notepad), текстовый процессор Wordpad и программы Microsoft 365.

«Системные администраторы могут настроить сценарии, согласно которым конечные пользователи будут видеть предупреждения о небезопасном вводе пароля», — добавляет техногигант.

Стоит учитывать, что функция Enhanced Phishing Protection выключена по умолчанию, поэтому её придётся активировать вручную.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru