



Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

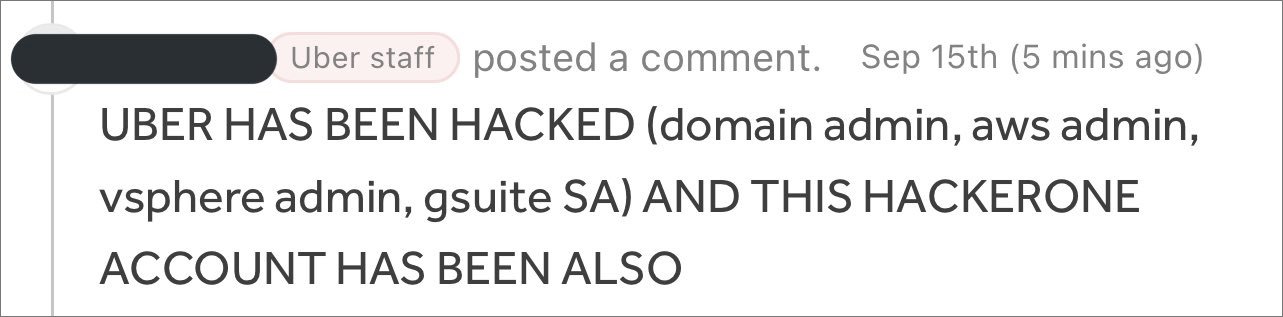
Корпорация Uber на этой неделе стала жертвой кибератаки, в результате которой злоумышленникам удалось получить доступ к отчетам об уязвимостях. После взлома киберпреступники опубликовали скриншоты, на которых запечатлены внутренние системы, панель управления электронной почтой и принадлежащий Uber сервер Slack.

Судя по выложенной информации, хакеры получили полный доступ ко многим ИТ-системам Uber, включая защитные средства и Windows-домен. Среди других затронутых систем:

  • Консоль Amazon Web Services;
  • Виртуальные машины VMware ESXi;
  • Панель администратора электронной почты в Google Workspace;
  • Slack-сервер.

Представители Uber уже подтвердили факт атаки в Twitter и отметили, что для расследования киберинцидента привлечены правоохранительные органы.

«В настоящее время наши специалисты грамотно реагируют на инцидент. Мы связались с правоохранителями и будем держать пользователей в курсе по мере развития событий», — пишет Uber.

Издание New York Times, первым сообщившее о взломе, связалось с хакерами, которые уточнили, что смогли проникнуть в системы Uber после атаки на одного из сотрудников. С помощью социальной инженерии злоумышленники украли у него пароль.


Далее дело оставалось за малым — проникнуть во внутренние системы с помощью скомпрометированных учетных данных.

В январе мы писали об интересной уязвимости, позволяющей отправлять электронные письма с uber.com. Тогда корпорация игнорировала брешь, не желая устраняться ее.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru