



Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

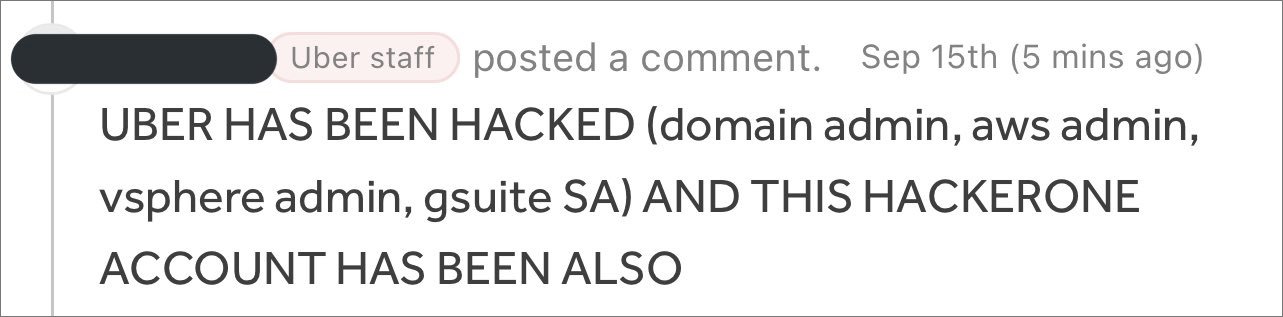
Корпорация Uber на этой неделе стала жертвой кибератаки, в результате которой злоумышленникам удалось получить доступ к отчетам об уязвимостях. После взлома киберпреступники опубликовали скриншоты, на которых запечатлены внутренние системы, панель управления электронной почтой и принадлежащий Uber сервер Slack.

Судя по выложенной информации, хакеры получили полный доступ ко многим ИТ-системам Uber, включая защитные средства и Windows-домен. Среди других затронутых систем:

  • Консоль Amazon Web Services;
  • Виртуальные машины VMware ESXi;
  • Панель администратора электронной почты в Google Workspace;
  • Slack-сервер.

Представители Uber уже подтвердили факт атаки в Twitter и отметили, что для расследования киберинцидента привлечены правоохранительные органы.

«В настоящее время наши специалисты грамотно реагируют на инцидент. Мы связались с правоохранителями и будем держать пользователей в курсе по мере развития событий», — пишет Uber.

Издание New York Times, первым сообщившее о взломе, связалось с хакерами, которые уточнили, что смогли проникнуть в системы Uber после атаки на одного из сотрудников. С помощью социальной инженерии злоумышленники украли у него пароль.


Далее дело оставалось за малым — проникнуть во внутренние системы с помощью скомпрометированных учетных данных.

В январе мы писали об интересной уязвимости, позволяющей отправлять электронные письма с uber.com. Тогда корпорация игнорировала брешь, не желая устраняться ее.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru