



Akamai зафиксировала новый рекорд DDoS в Европе — 704,8 Mpps

Akamai зафиксировала новый рекорд DDoS в Европе — 704,8 Mpps

Akamai зафиксировала новый рекорд DDoS в Европе — 704,8 Mpps

DDoS-атаки продолжают ставить рекорды. На это раз об очередной мощной “distributed denial-of-service“ рассказали специалисты компании Akamai. По их словам DDoS, зафиксированная 12 сентября, бьёт июльский рекорд.

Интересно, что за июльской и сентябрьской атаками стоит одна и та же киберпреступная группировка. Это значит, что участники развиваются и наращивают мощность своих кампаний.

Причём жертвами стали те же компании в Европе, что и в июле. Напомним, тогда в Akamai отметили, что атака в пике достигала 853,7 гигабита в секунду (Gbps) и 659,6 миллионов пакетов в секунду.

В сентябре злоумышленники прыгнули ещё выше: мусорный трафик набрал 704,8 млн пакетов в секунду — на 7% больше предыдущего рекорда. Целями стали шесть дата-центров в Европе и Северной Америке.

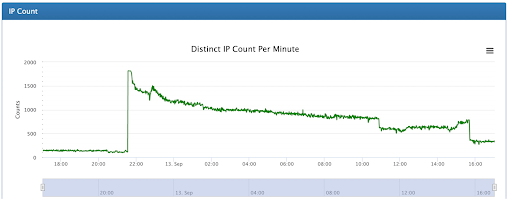
Кроме того, Akamai заблокировала 210 накопительных атак (в июле было 75). Число IP-адресов, с которых шёл вредоносный трафик, также выросло — 1813 в сравнении с 512.


«Инфраструктура командного центра киберпреступников работала без задержек, поэтому число используемых IP-адресов выросло со 100 до 1812 буквально за 60 секунд», — гласит отчёт Akamai.

Напомним, что Google в августе также докладывала о рекордной HTTPS DDoS, целью которой стал клиент интернет-гиганта. Мощность этой DDoS составила 46 миллионов запросов в секунду (requests per second, RPS).

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru