



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
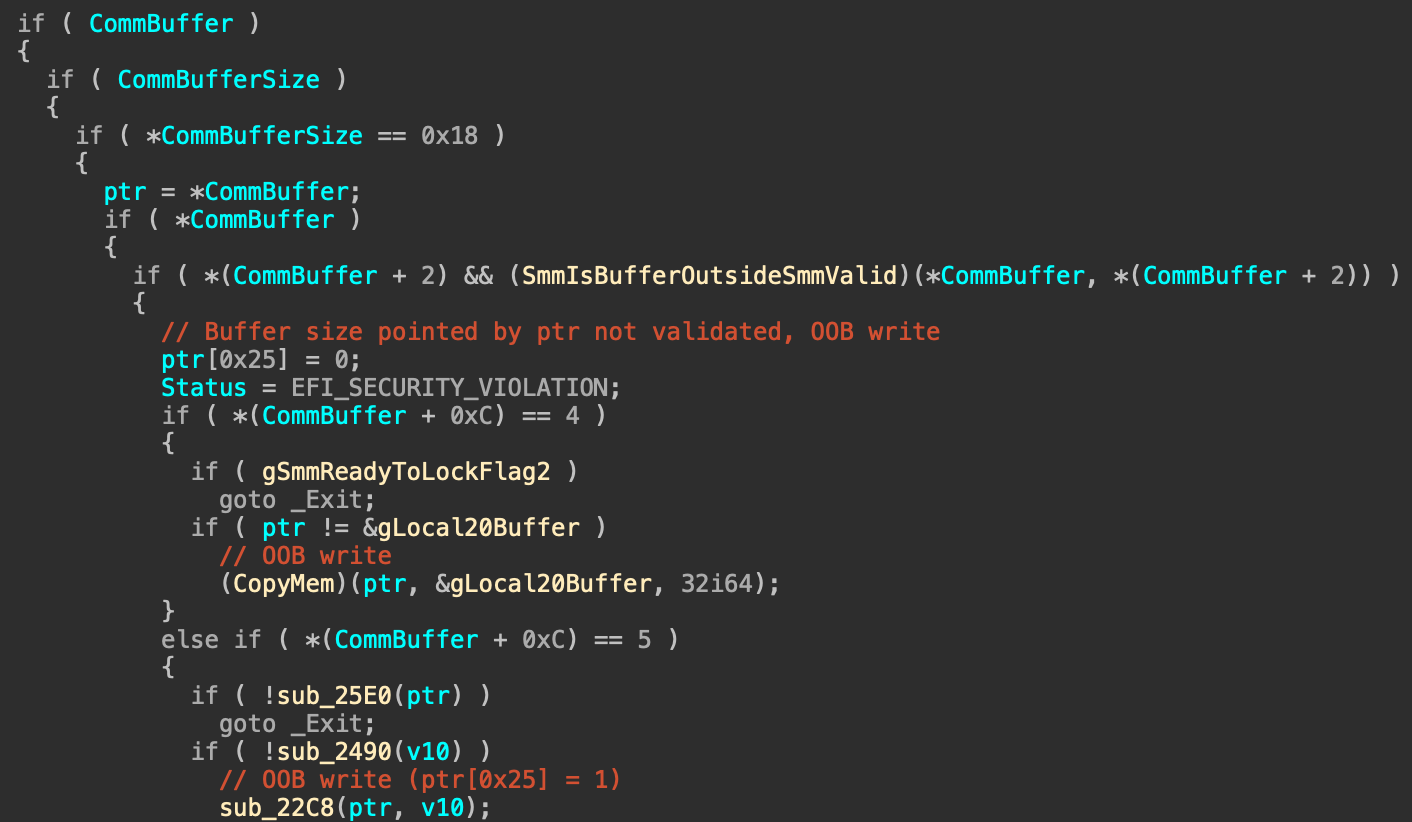
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru