



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
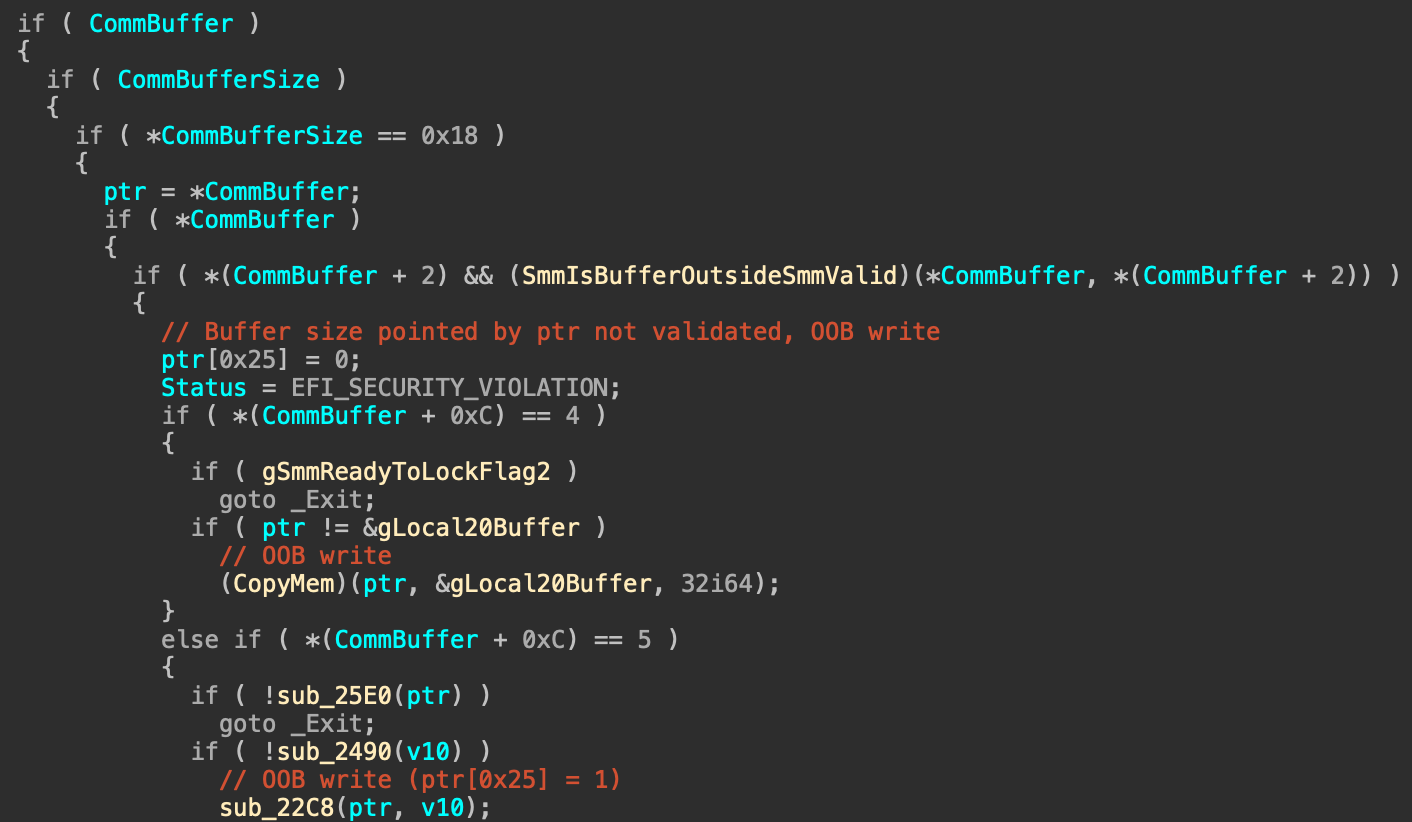
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru