



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
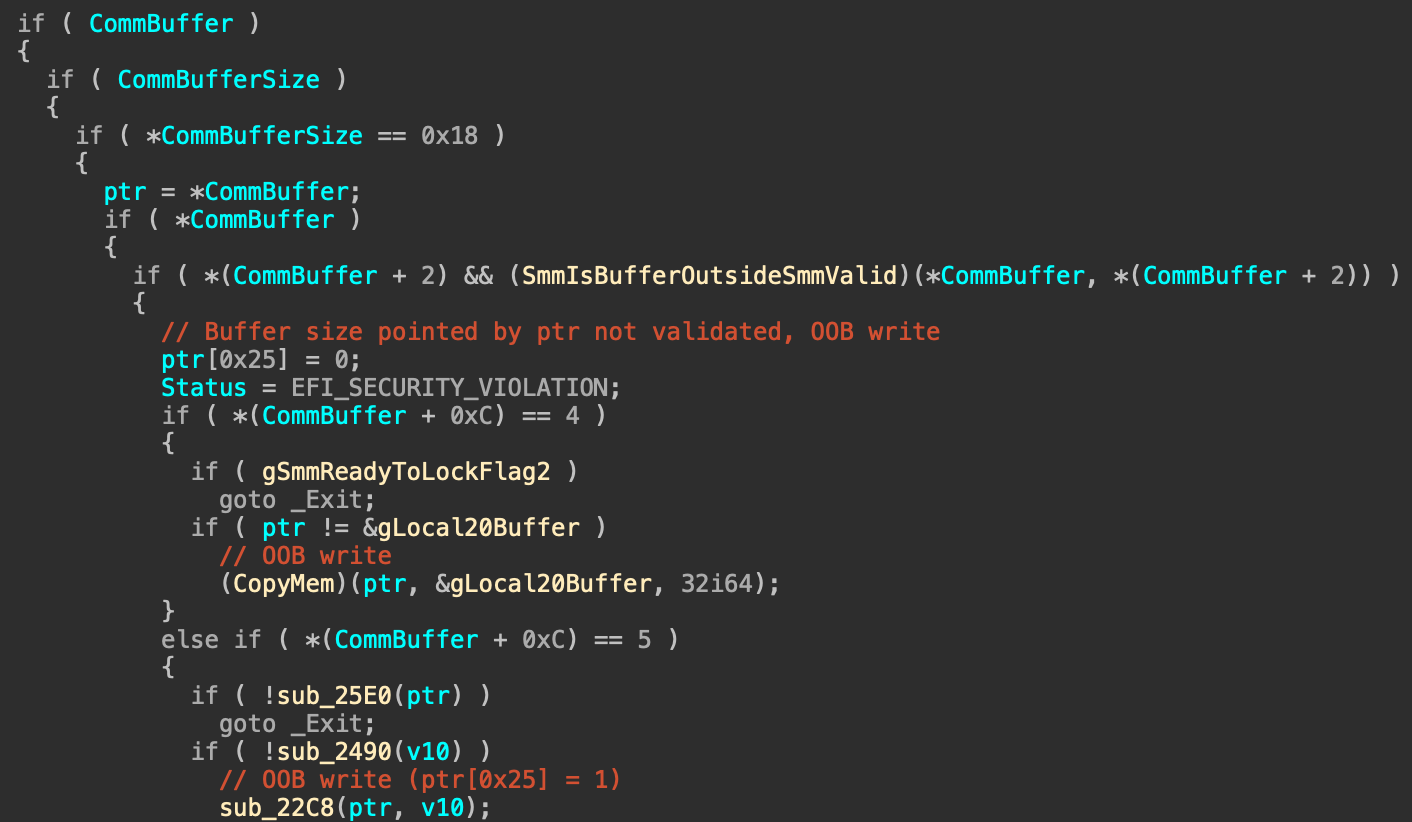
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru