



Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

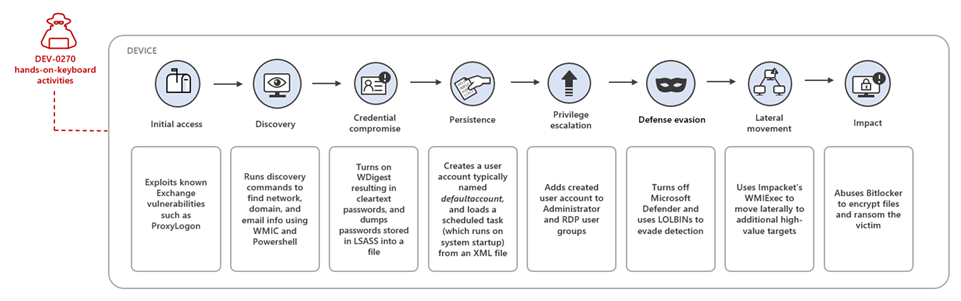
Microsoft рассказала о кибератаках группировки DEV-0270 (другое имя — Nemesis Kitten), связанной с властями Ирана. Эти кампании отличаются одной интересной особенностью: злоумышленники используют «родную» функцию Windows — BitLocker для шифрования систем жертв.

Киберразведка Microsoft показала, что Nemesis Kitten старается максимально оперативно задействовать в атаках свежие уязвимости, а также применять технику Living Off The Land (LOLBINs), что подразумевает использование легитимных программ и функций.

BitLocker, разработанная специально для шифрования всего диска в системах Windows 10, Windows 11, Windows Server 2016 и более поздних версиях, изначально задумывалась как одна из защитных мер. Но участники Nemesis Kitten решили использовать её в своих целях.

«DEV-0270 задействует команды setup.bat для активации шифрования BitLocker, что сразу же приводит к приостановке корректного функционирования атакованного хоста. Для рабочих станций группировка использует инструмент с открытым исходным кодом DiskCryptor, позволяющий зашифровать весь диск», — объясняет команда Microsoft Security Threat Intelligence.

Как правило, с момента взлома системы до момента копирования записки с требованием выкупа проходило приблизительно два дня. За ключи расшифровки Nemesis Kitten требовала 8 тысяч долларов.


В Microsoft также уточнили, что DEV-0270 является ответвлением кибершпионской группировки Phosphorus (также известна под именами Charming Kitten и APT35).

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru