



Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Эксперты американской ИБ-компании Uptycs недавно нашли вредоносный ELF-файл, шифрующий данные по заданному пути к папке. Обнаруженная в бинарнике onion-ссылка оказалась неактивной, и аналитики заключили, что новая вымогательская программа для Linux пока находится в стадии разработки.

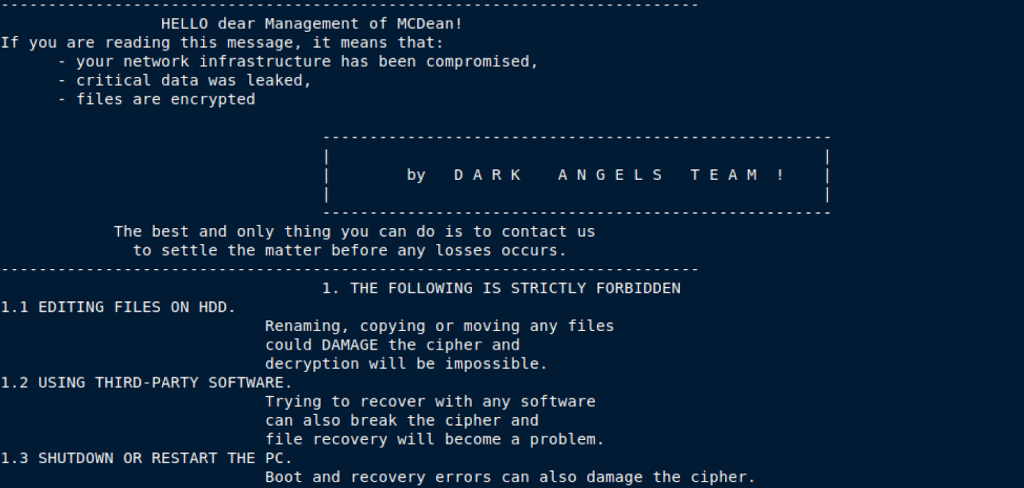
Примечательно, что записка README_TO_RESTORE, оставленная на зараженной машине, дословно повторяла текст, который с той же целью используют вымогатели Dark Angels. Эта группировка создала шифровальщика на основе слитого кода Babuk и активно внедряет его на Windows-компьютеры в корпоративных сетях.


Анализ показал, что для шифрования новобранцу указывают нужную папку — имя и путь передаются в команде как аргумент. Преобразованным файлам присваивается расширение .crypted. Вредонос также создает список всех зашифрованных объектов, сохраняя его в файле wrkman.log.0.

По состоянию на 5 сентября нового Linux-зловреда распознают 30 из 63 антивирусов в коллекции VirusTotal. Поскольку проект еще сырой, исследователи полагают, что его будут дорабатывать и совершенствовать.

Шифровальщики для Linux уже не редкость; создатели вредоносных программ этого класса зачастую также реализуют поддержку сразу нескольких ОС, чтобы собрать больше жертв. В «Лаборатории Касперского недавно отметили, что мультиплатформенные зловреды — новый тренд в сообществе вымогателей, и особый интерес у них вызывает VMware ESXi.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru