



QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP предупреждает клиентов о кибератаках операторов программы-вымогателя DeadBolt, которые стартовали в конце прошлой недели. Злоумышленники используют уязвимость нулевого дня (0-day) в Photo Station. Разработчики уже выпустили патч, но атаки всё ещё продолжаются.

«Сегодня мы зафиксировали активность киберугрозы DEADBOLT, которая эксплуатирует уязвимость в Photo Station для шифрования устройств QNAP NAS, подключённых к Сети», — гласит официальное уведомление QNAP.

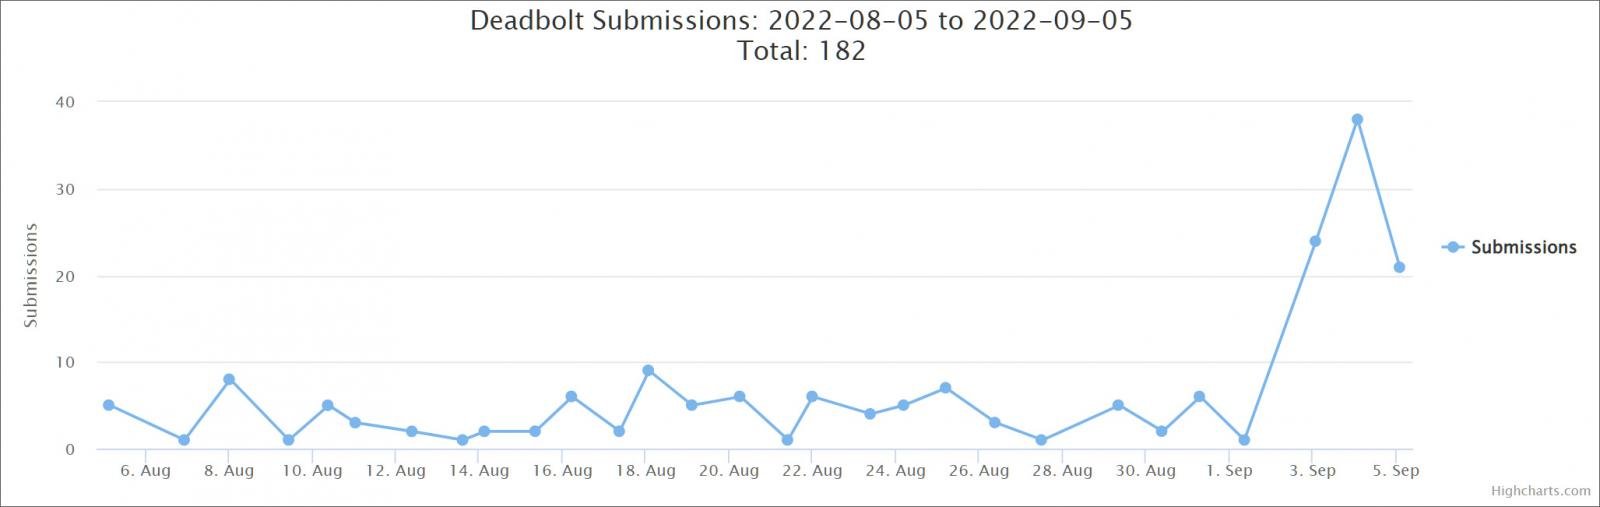
Пик активности операторов шифровальщика пришёлся на субботу и воскресенье. Об этом свидетельствует график BleepingComputer:


QNAP выпустила обновление Photo Station через 12 часов после того, как начались атаки DeadBolt. Всем пользователям настоятельно рекомендуется установить новую версию Photo Station, проблему могут решить следующие апдейты:

  • QTS 5.0.1: Photo Station 6.1.2 и более поздние версии
  • QTS 5.0.0/4.5.x: Photo Station 6.0.22 и более поздние версии
  • QTS 4.3.6: Photo Station 5.7.18 и более поздние версии
  • QTS 4.3.3: Photo Station 5.4.15 и более поздние версии
  • QTS 4.2.6: Photo Station 5.2.14 и более поздние версии

Есть и другой способ защититься от атак шифровальщика: заменить Photo Station на QuMagie, который является более безопасным инструментом для управления хранилищем фотографии на устройствах QNAP NAS.

Помимо этого, в компании отметили, что QNAP NAS не стоит напрямую подключать к Сети. Нужно либо использовать функцию myQNAPcloud Link, либо задействовать VPN-сервис. И, само собой, необходимо ответственно подходить к выбору пароля — он должен быть сложным.

В июле мы писали, что на сетевые хранилища QNAP напал шифровальщик Checkmate.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru