



QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP устранила 0-day, эксплуатируемую в атаках шифровальщика Deadbolt

QNAP предупреждает клиентов о кибератаках операторов программы-вымогателя DeadBolt, которые стартовали в конце прошлой недели. Злоумышленники используют уязвимость нулевого дня (0-day) в Photo Station. Разработчики уже выпустили патч, но атаки всё ещё продолжаются.

«Сегодня мы зафиксировали активность киберугрозы DEADBOLT, которая эксплуатирует уязвимость в Photo Station для шифрования устройств QNAP NAS, подключённых к Сети», — гласит официальное уведомление QNAP.

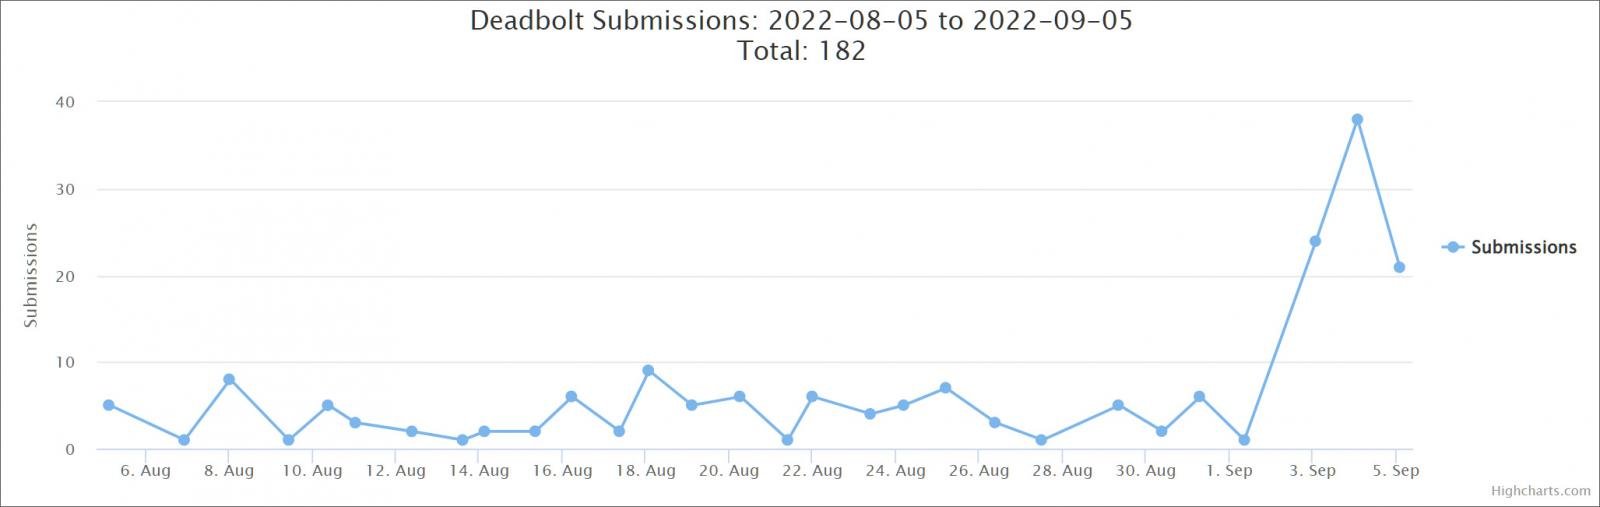
Пик активности операторов шифровальщика пришёлся на субботу и воскресенье. Об этом свидетельствует график BleepingComputer:


QNAP выпустила обновление Photo Station через 12 часов после того, как начались атаки DeadBolt. Всем пользователям настоятельно рекомендуется установить новую версию Photo Station, проблему могут решить следующие апдейты:

  • QTS 5.0.1: Photo Station 6.1.2 и более поздние версии
  • QTS 5.0.0/4.5.x: Photo Station 6.0.22 и более поздние версии
  • QTS 4.3.6: Photo Station 5.7.18 и более поздние версии
  • QTS 4.3.3: Photo Station 5.4.15 и более поздние версии
  • QTS 4.2.6: Photo Station 5.2.14 и более поздние версии

Есть и другой способ защититься от атак шифровальщика: заменить Photo Station на QuMagie, который является более безопасным инструментом для управления хранилищем фотографии на устройствах QNAP NAS.

Помимо этого, в компании отметили, что QNAP NAS не стоит напрямую подключать к Сети. Нужно либо использовать функцию myQNAPcloud Link, либо задействовать VPN-сервис. И, само собой, необходимо ответственно подходить к выбору пароля — он должен быть сложным.

В июле мы писали, что на сетевые хранилища QNAP напал шифровальщик Checkmate.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru