



Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

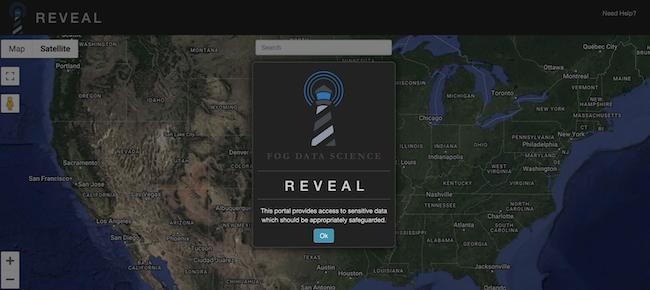
Калифорнийская полиция использует местоположения смартфонов без ведома пользователей и решения суда. Информацию передает сервис Fog Reveal. Он получает данные “идентификаторов рекламы”, которые генерируют бесплатные приложения.

О скандале пишет агентство AP. В распоряжении журналистов оказались документы, в которых фигурируют миллиарды записей о местоположении 250 миллионов смартфонов. Информацию купили у компании Fog Data Science.

Проверка по базе данных государственных расходов GovSpend показывает, что Fog продала свой сервис как минимум 24 силовым учреждениям по 40 контрактам.

Известно, что Fog Reveal использовали для поиска граждан, участвовавших в штурме Капитолия в январе 2021. Журналисты предполагают, что сервис в судебных делах применяют с 2018 года, но умалчивают об этом.

Суть технологии в том, что подобные Fog компании собирают данные геолокации из бесплатных приложений вроде Starbucks или навигатора Waze. Сервисы присваивают каждому гаджету так называемый рекламный идентификатор — тот самый вопрос “отслеживать местоположение?” Эти данные “изучают” ваши передвижения, чтобы улучшить сервис.

В теории рекламные ID не могут идентифицировать владельца смартфона, но если получить доступ к геолокации и видеть, где телефон “ночует”, а где находится в рабочие часы, несложно определить конкретного человека.

На прошлой неделе Федеральная торговая комиссия подала в суд на компанию Kochava, который, как и Fog, предоставляет своим клиентам рекламные идентификаторы. Их можно легко использовать для определения того, где живет пользователь. Сейчас на рассмотрении Конгресса находятся законопроекты по регулированию отрасли.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru