



Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

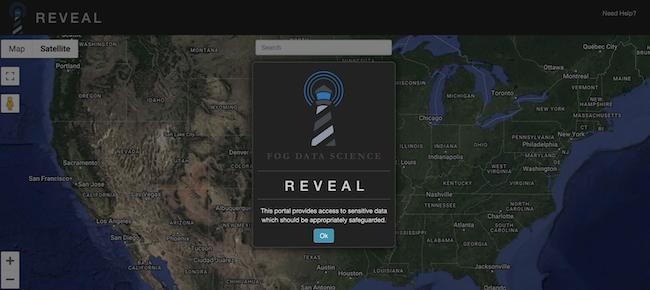
Калифорнийская полиция использует местоположения смартфонов без ведома пользователей и решения суда. Информацию передает сервис Fog Reveal. Он получает данные “идентификаторов рекламы”, которые генерируют бесплатные приложения.

О скандале пишет агентство AP. В распоряжении журналистов оказались документы, в которых фигурируют миллиарды записей о местоположении 250 миллионов смартфонов. Информацию купили у компании Fog Data Science.

Проверка по базе данных государственных расходов GovSpend показывает, что Fog продала свой сервис как минимум 24 силовым учреждениям по 40 контрактам.

Известно, что Fog Reveal использовали для поиска граждан, участвовавших в штурме Капитолия в январе 2021. Журналисты предполагают, что сервис в судебных делах применяют с 2018 года, но умалчивают об этом.

Суть технологии в том, что подобные Fog компании собирают данные геолокации из бесплатных приложений вроде Starbucks или навигатора Waze. Сервисы присваивают каждому гаджету так называемый рекламный идентификатор — тот самый вопрос “отслеживать местоположение?” Эти данные “изучают” ваши передвижения, чтобы улучшить сервис.

В теории рекламные ID не могут идентифицировать владельца смартфона, но если получить доступ к геолокации и видеть, где телефон “ночует”, а где находится в рабочие часы, несложно определить конкретного человека.

На прошлой неделе Федеральная торговая комиссия подала в суд на компанию Kochava, который, как и Fog, предоставляет своим клиентам рекламные идентификаторы. Их можно легко использовать для определения того, где живет пользователь. Сейчас на рассмотрении Конгресса находятся законопроекты по регулированию отрасли.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru