



5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.

Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.

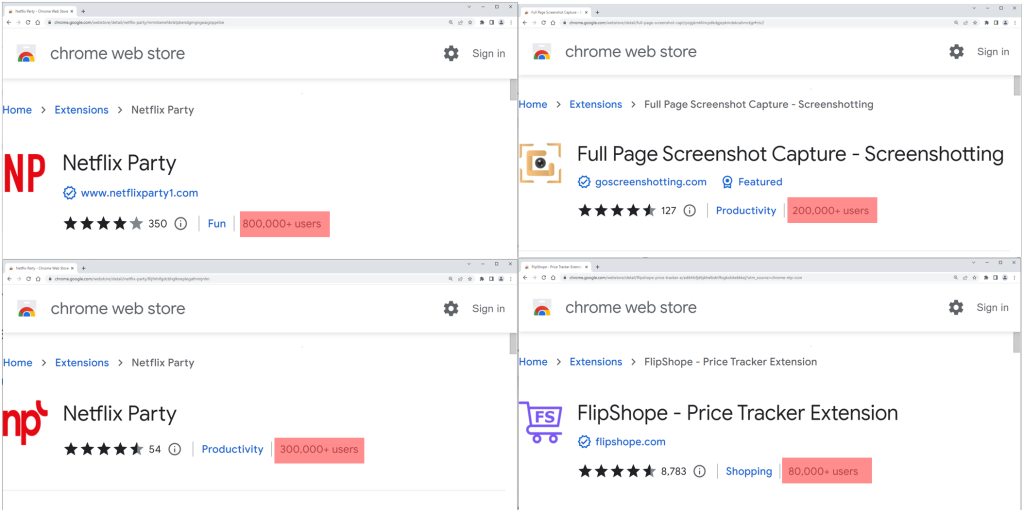
Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:

  • Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
  • Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
  • Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
  • FlipShope (adikhbfjdbjkhelbdnffogkobkekkkej) – 80 000 загрузок
  • AutoBuy Flash Sales (gbnahglfafmhaehbdmjedfhdmimjcbed) – 20 000 загрузок


Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.

В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.

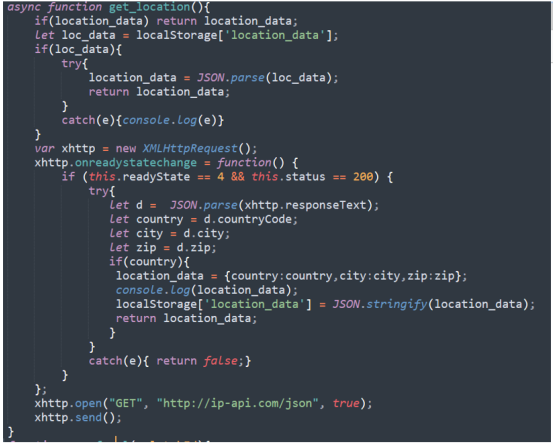
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.


Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:

Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru