



Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

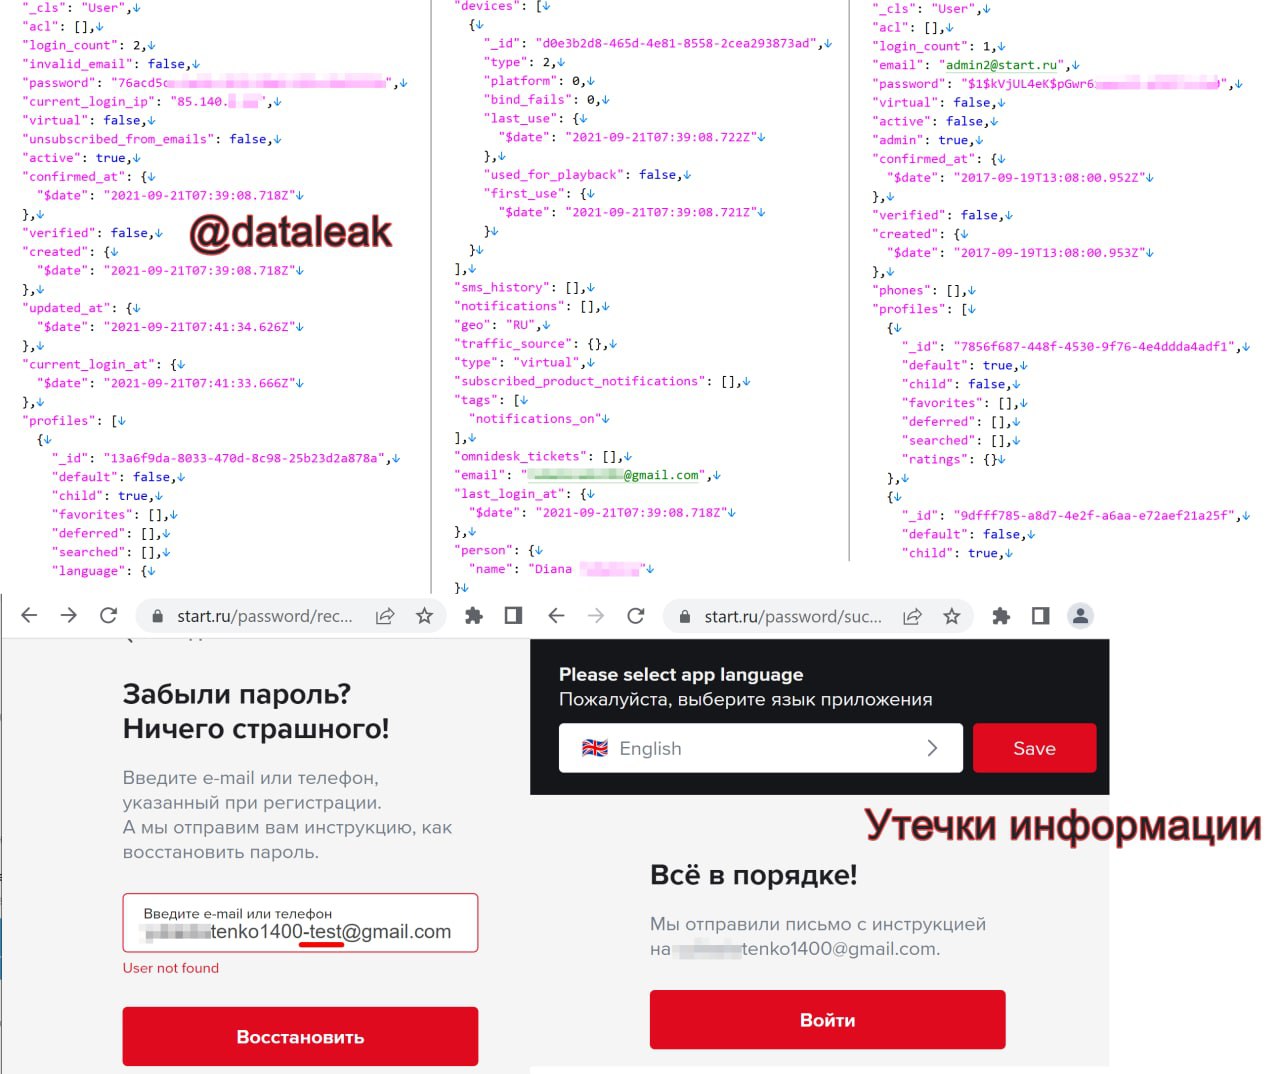
Онлайн-кинотеатр Start признал утечку базы пользователей. В компании заявляют, что данные прошлогодние, ничего кроме телефонов и электронных адресов не содержат. Исследователи утверждают: в Сеть выложили и базу клиентов CDEK.Shopping по заказу товаров из-за границы.

Онлайн-кинотеатр Start принес извинения пользователям за потерю данных.

“Извините нас, пожалуйста. Мы постоянно работаем над улучшением защиты базы пользователей”, — говорится в сообщении официального Telegram-канала Start Team.

О проколе стало известно накануне. По информации Telegram-канала “Утечки информации”, в базе содержатся данные почти 44 млн аккаунтов. Это имена и фамилии пользователей, хешированные пароли, электронные почты и IP-адреса.


Больше всего данных “слили” по России — почти 25 млн адресов. 2,3 млн казахских пользователей, 2,1 млн — Китай, 1,7 млн — Украина. Судя по дампу, базу скопировали в сентябре прошлого года. Start признает утечку, но заверяет, что слитые данные большого интереса для злоумышленников не представляют.

“В базе нет паролей в открытом виде, истории просмотров и главное — нет, и не может быть данных банковских карт и другой финансовой информации”, — говорится в сообщении видеосервиса. — Уязвимость исправлена, доступ к данным закрыт”.

START — первый в России видеосервис, сделавший ставку на собственный контент. Среди проектов компании сериалы “Содержанки”, “Медиатор”, “Вампиры средней полосы”. 

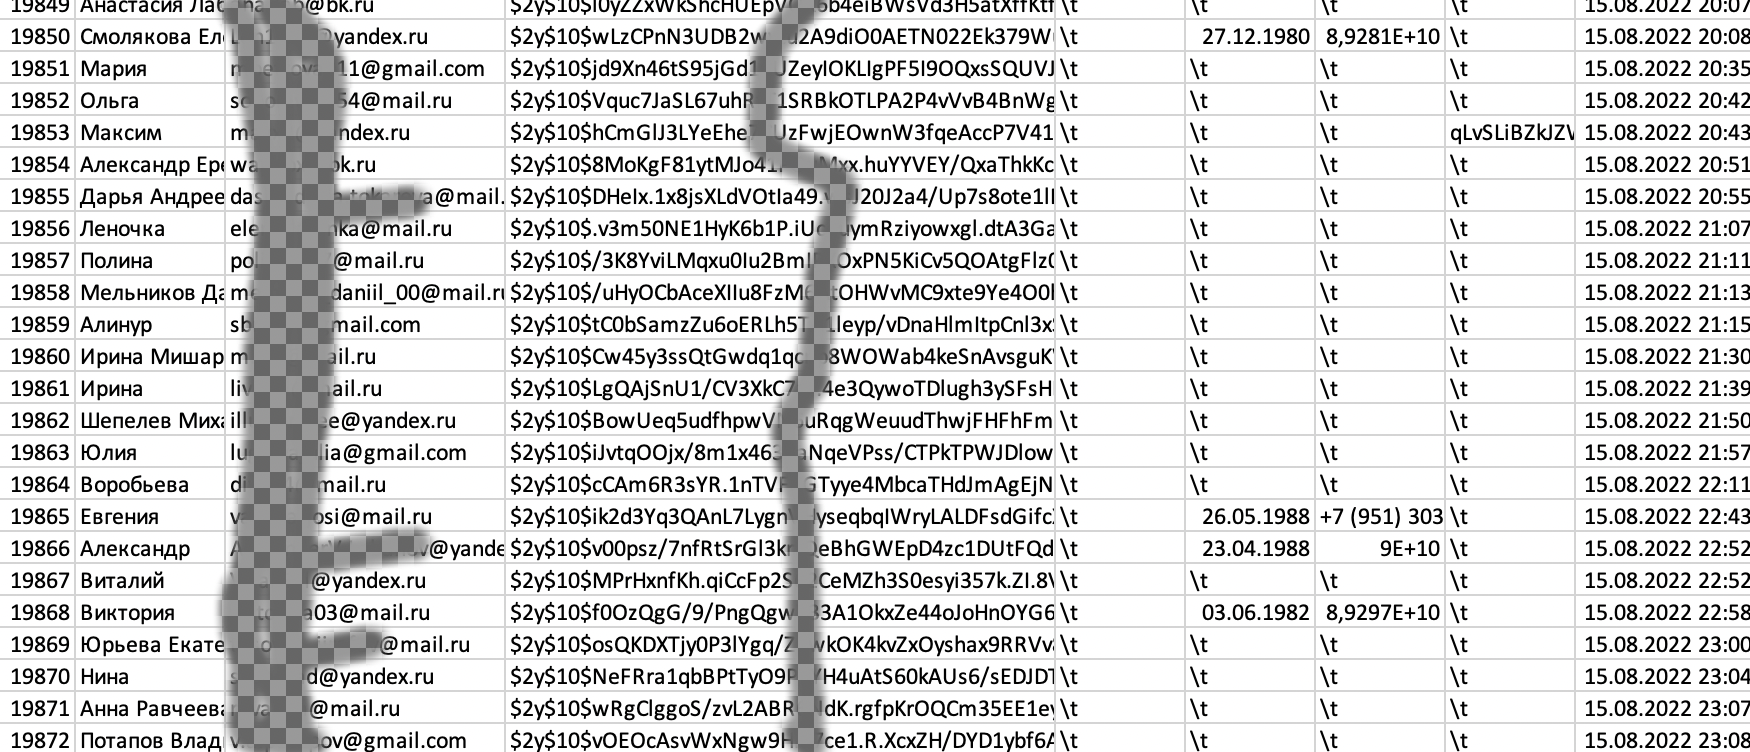
Добавим, Telegram-канал In2security сообщил сегодня об очередной утечке от СДЭК. Речь о ресурсе CDEK.Shopping по заказу товаров из-за границы. По данным исследователей, в Cети появилась база на 20 тыс. строк. Актуальностью — середина августа. Официального подтверждения утечки пока нет.


СДЭК не первый раз теряет данные клиентов. Сначала в феврале в Cеть попали две таблицы с ФИО, телефонами и адресами: один файл содержал 460 млн строк, второй — 820 млн. Вторая утечка произошла в июле.

Минцифры сейчас разрабатывает законопроект, который позволит штрафовать компании на 1–3% от годового оборота за утечку данных. Обсуждается и создание фонда материальной компенсации для пострадавших.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru