



Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Новый сезон: Start подтвердил утечку данных, снова слили СДЭК

Онлайн-кинотеатр Start признал утечку базы пользователей. В компании заявляют, что данные прошлогодние, ничего кроме телефонов и электронных адресов не содержат. Исследователи утверждают: в Сеть выложили и базу клиентов CDEK.Shopping по заказу товаров из-за границы.

Онлайн-кинотеатр Start принес извинения пользователям за потерю данных.

“Извините нас, пожалуйста. Мы постоянно работаем над улучшением защиты базы пользователей”, — говорится в сообщении официального Telegram-канала Start Team.

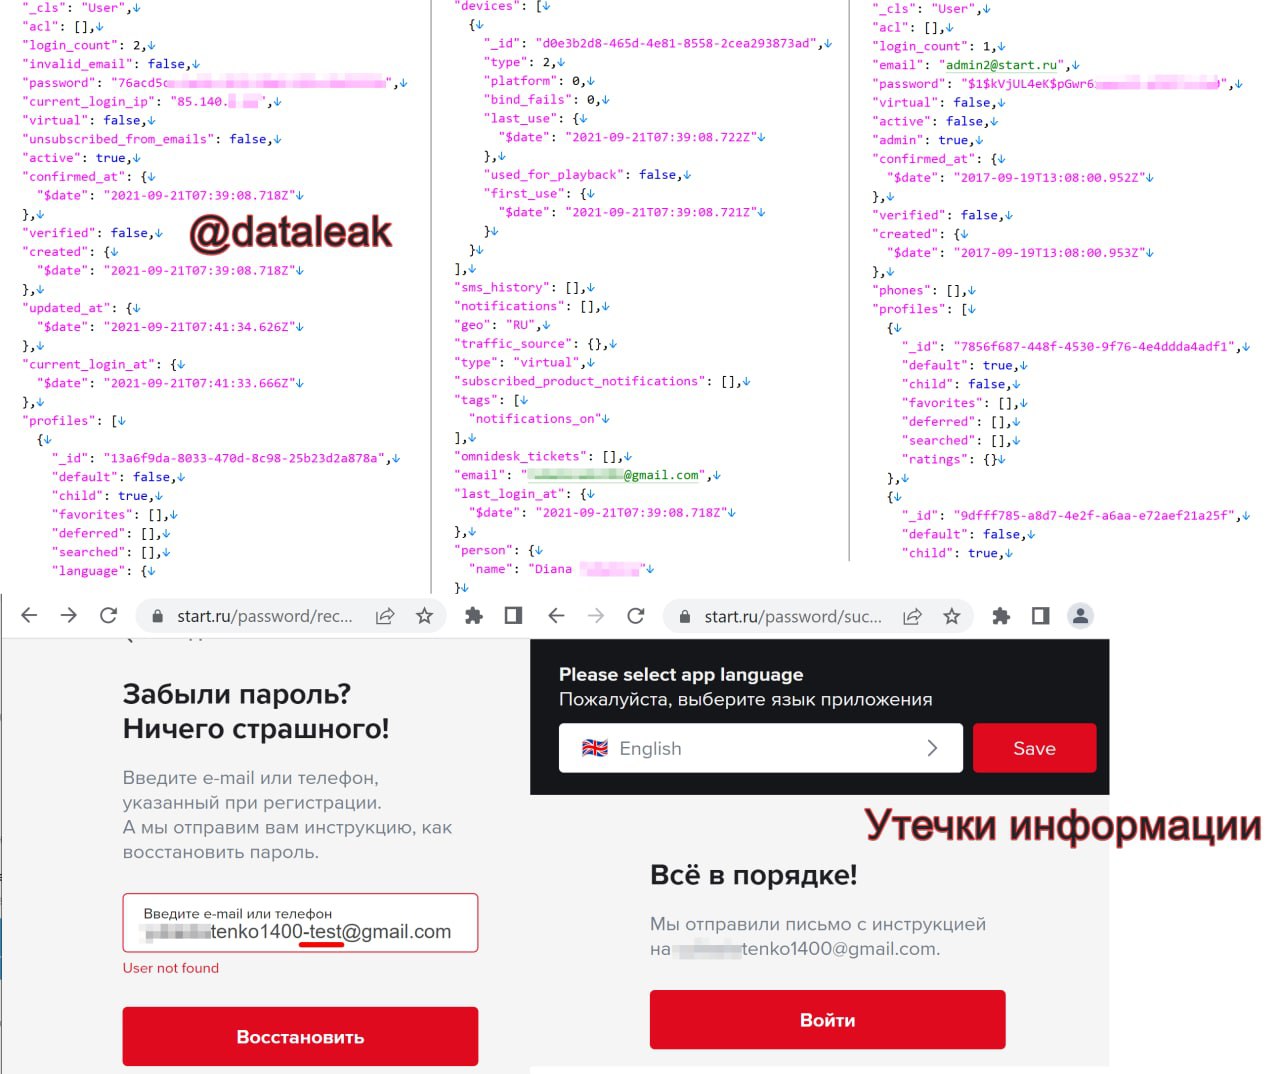
О проколе стало известно накануне. По информации Telegram-канала “Утечки информации”, в базе содержатся данные почти 44 млн аккаунтов. Это имена и фамилии пользователей, хешированные пароли, электронные почты и IP-адреса.


Больше всего данных “слили” по России — почти 25 млн адресов. 2,3 млн казахских пользователей, 2,1 млн — Китай, 1,7 млн — Украина. Судя по дампу, базу скопировали в сентябре прошлого года. Start признает утечку, но заверяет, что слитые данные большого интереса для злоумышленников не представляют.

“В базе нет паролей в открытом виде, истории просмотров и главное — нет, и не может быть данных банковских карт и другой финансовой информации”, — говорится в сообщении видеосервиса. — Уязвимость исправлена, доступ к данным закрыт”.

START — первый в России видеосервис, сделавший ставку на собственный контент. Среди проектов компании сериалы “Содержанки”, “Медиатор”, “Вампиры средней полосы”. 

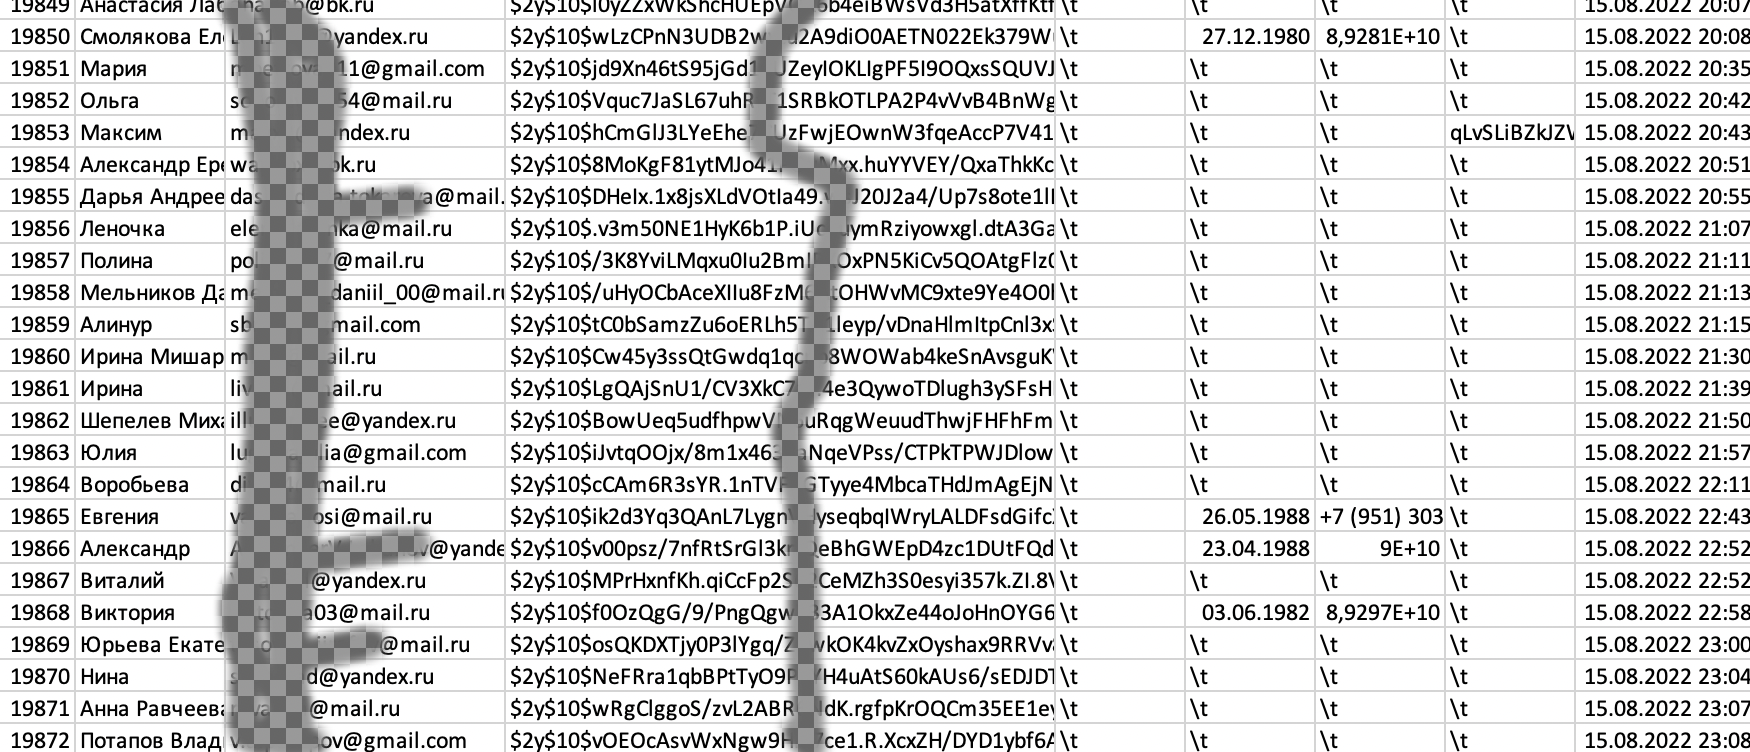
Добавим, Telegram-канал In2security сообщил сегодня об очередной утечке от СДЭК. Речь о ресурсе CDEK.Shopping по заказу товаров из-за границы. По данным исследователей, в Cети появилась база на 20 тыс. строк. Актуальностью — середина августа. Официального подтверждения утечки пока нет.


СДЭК не первый раз теряет данные клиентов. Сначала в феврале в Cеть попали две таблицы с ФИО, телефонами и адресами: один файл содержал 460 млн строк, второй — 820 млн. Вторая утечка произошла в июле.

Минцифры сейчас разрабатывает законопроект, который позволит штрафовать компании на 1–3% от годового оборота за утечку данных. Обсуждается и создание фонда материальной компенсации для пострадавших.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru