



Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

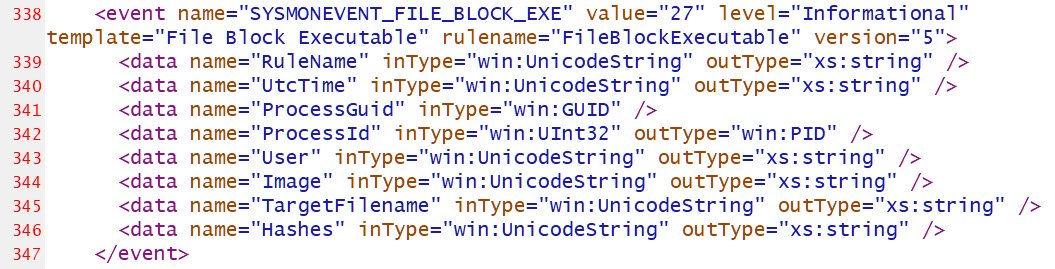
Microsoft выпустила новую версию одного из своих инструментов для отслеживания состояния системы — Sysmon 14. Этот релиз отметился новой функцией “FileBlockExecutable“, которая способна блокировать создание вредоносных исполняемых файлов в форматах EXE, DLL и SYS.

По словам разработчиков, нововведение станет мощным инструментом для системных администраторов, обеспечивая лучшую защиту от вредоносных программ. Блокировка потенциально опасных файлов осуществляется по ряду критериев:

  • Путь файла.
  • Соответствие конкретному хешу.
  • Факт дропа в систему другими исполняемыми файлами.

Например, если имеется список известных хешей вредоносов, Sysmon можно настроить на блокировку создания файлов с соответствующими хешами. Если же вы хотите запретить вложениям в виде документов Office устанавливать зловреды в систему, вы можете блокировать создание исполняемых файлов программами Word и Excel.

Утилита Sysmon распространяется абсолютно бесплатно и входит в популярный пакет Microsoft Sysinternals. С её помощью администраторы и пользователи могут мониторить систему и просматривать логи на предмет вредоносной активности.

Sysmon, помимо прочего, может фиксировать создание процессов, однако злоумышленники вполне могут создать файл с дополнительными опциями, которые будут обходить блокировки Sysmon.

В текущую версии утилиты (4.82) разработчики добавили функцию “FileBlockExecutable“, позволяющую настраивать блокировку исполняемых файлов на основе пути, хеша и программы, которая пытается создать этот файл.


Чтобы запретить приложению Microsoft Office создавать исполняемые файлы, можно воспользоваться правилом, которое представил Олаф Хартонг. Вообще, специалист отлично описал новые возможности Microsoft Sysmon.

Тем не менее функциональность FileBlockExecutable уже успели обойти, о чём рассказал Адам Честер.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru