



Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Знаменитый специалист Феликс Краузе представил онлайн-инструмент под названием “InAppBrowser”, основное назначение которого — анализировать поведение встроенных в мобильные приложения браузеров и выявлять внедрение JavaScript-кода, угрожающего конфиденциальности пользователя.

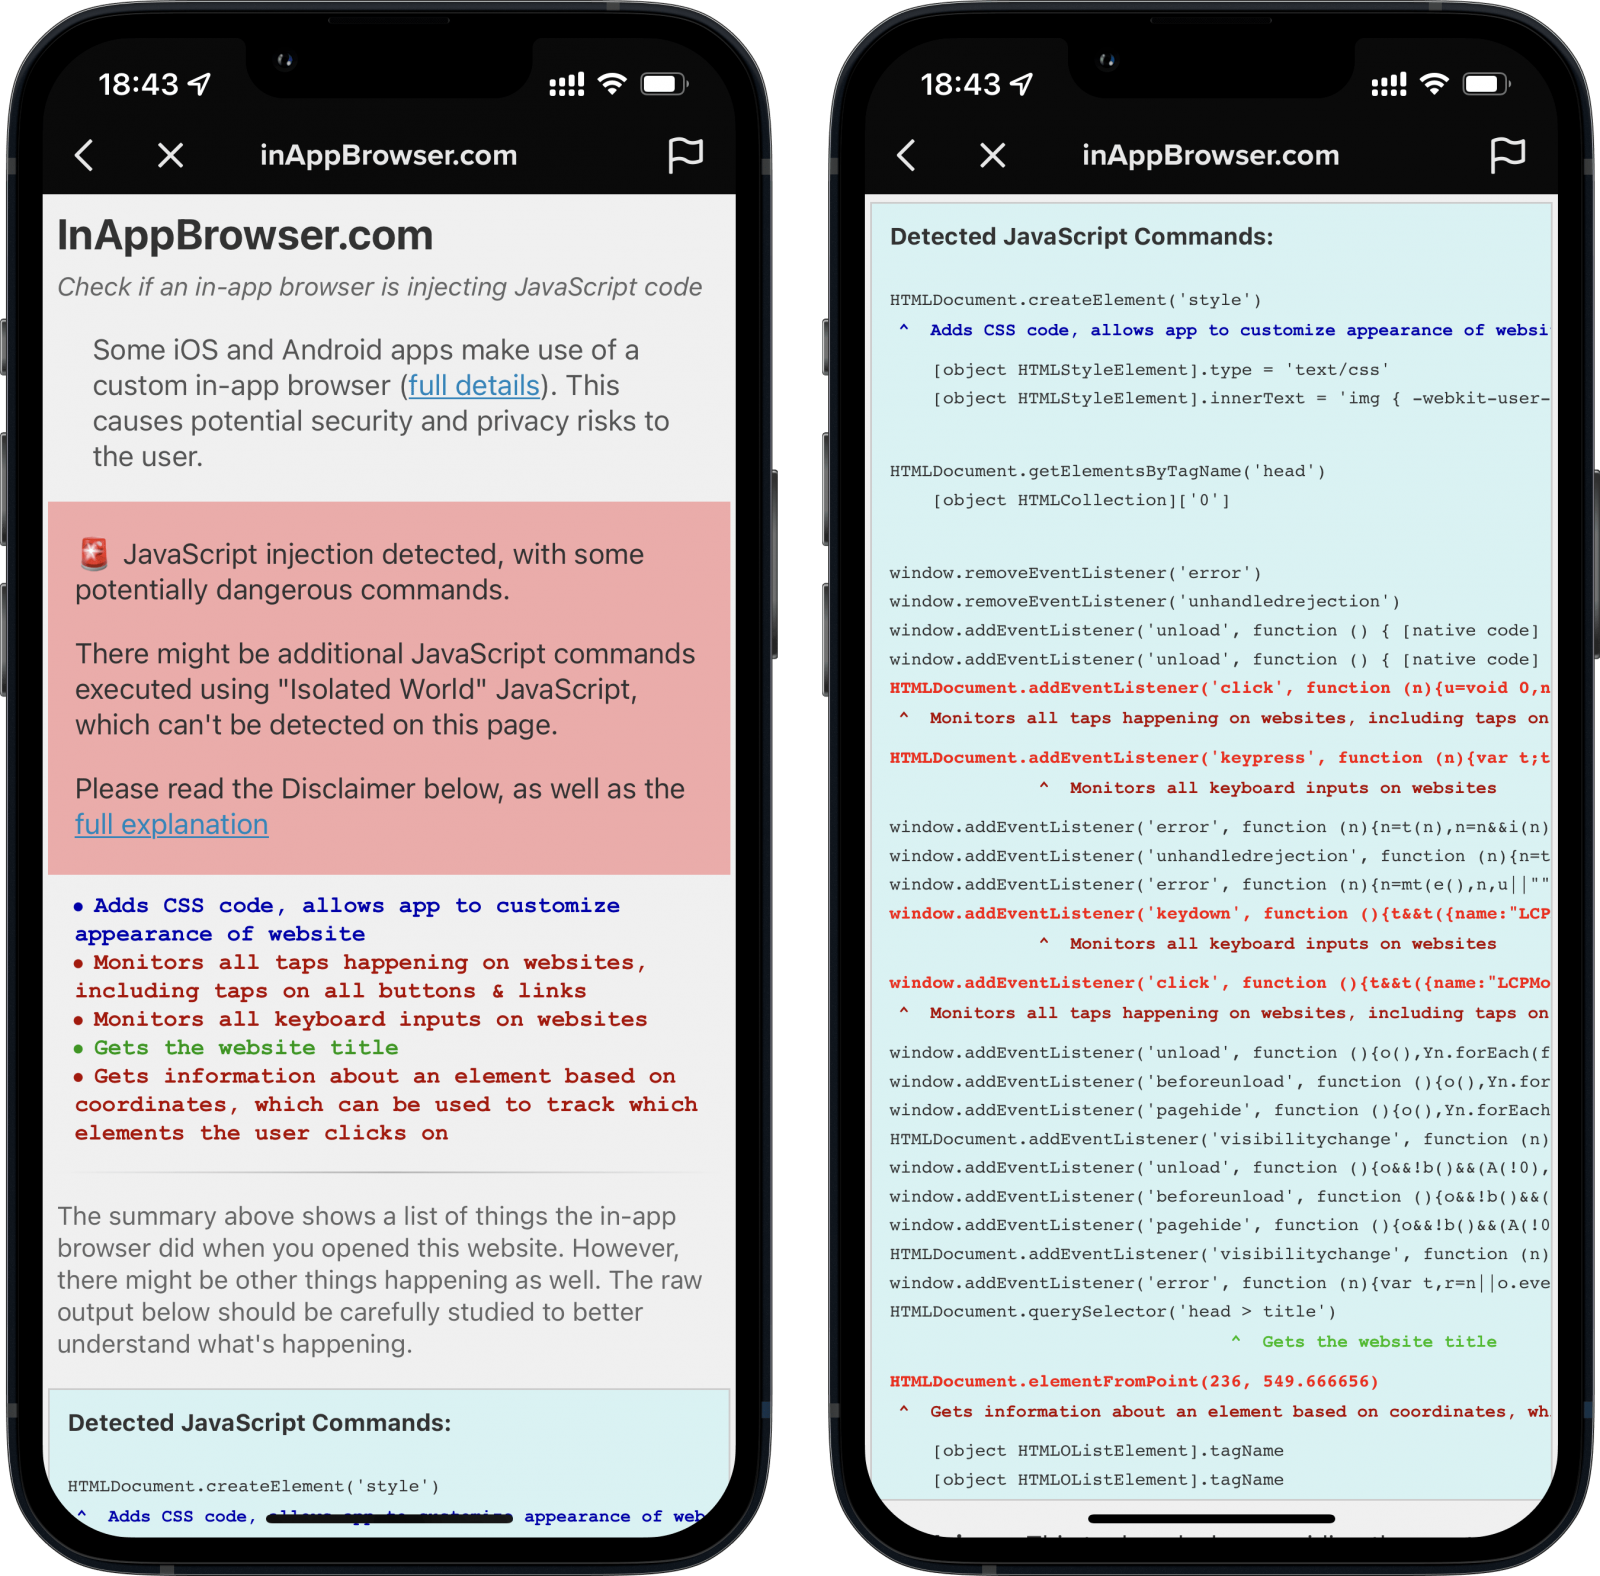
Краузе буквально на днях рассказывал об интересной функциональности встроенного в TikTok браузера, который может фиксировать все действия пользователя, включая вводимые комбинации клавиш.

Все дело в том, что любое приложение для мобильных устройств может использовать встроенный браузер для инъекции JavaScript-трекеров в каждую посещаемую веб-страницу.

В результате разработчики такого софта могут просматривать историю посещений пользователей, записывать нажатия клавиш и «тапы» по дисплею, мониторить снятие скриншотов и даже перехватывать пароли, которые люди вводят в соответствующие формы.

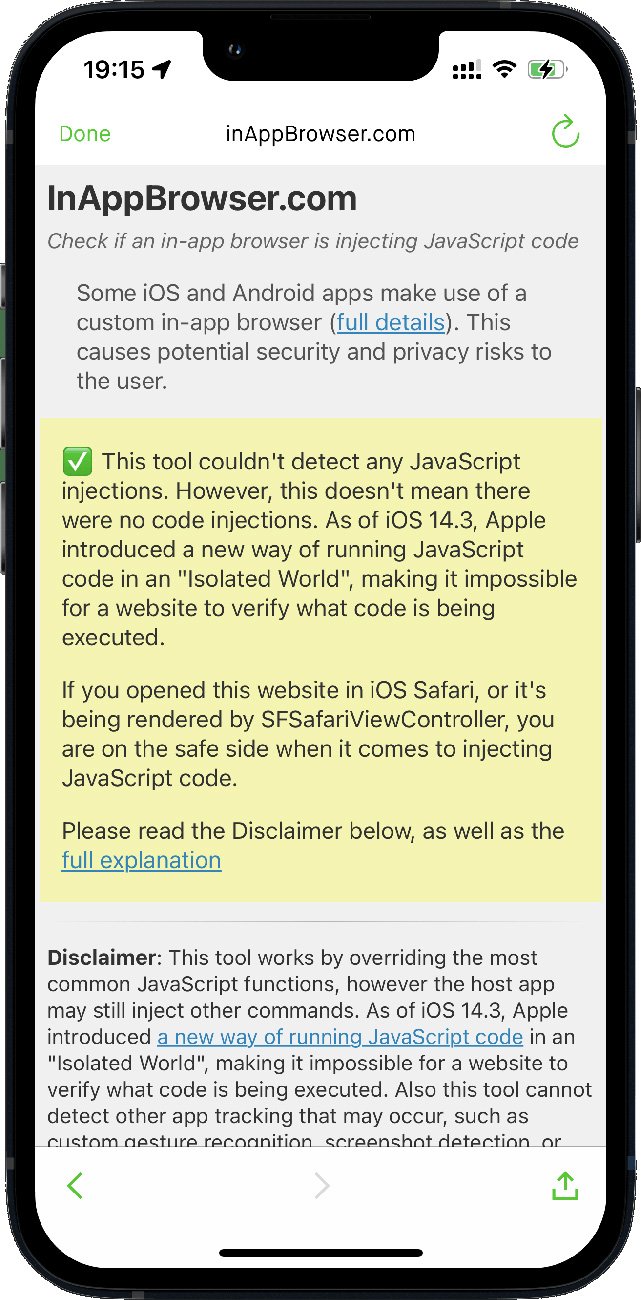
Для борьбы с таким поведением Феликс Краузе разработал инструмент InAppBrowser и открыл его исходный код. Воспользоваться онлайн-тулзой крайне просто: все, что должен сделать пользователь, — перейти на сайт inappbrowser.com во встроенном в приложение браузере. Это работает как с соцсетями, так и с мессенджерами.


«Стоит учитывать, что мой инструмент не сможет детектировать абсолютно все команды JavaScript. Также он не выявит те механизмы отслеживания, которые реализуются с помощью родного кода приложений», — поясняет Краузе.

Кстати, интересно выглядят результаты проверки InAppBrowser встроенного в TikTok браузера:

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru