



Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Более десяти пакетов в каталоге PyPi устанавливают в систему жертвы вредоносную составляющую, модифицирующую клиент Discord. В результате система обмена сообщениями превращается в инфостилер, который может воровать данные из браузеров и Roblox.

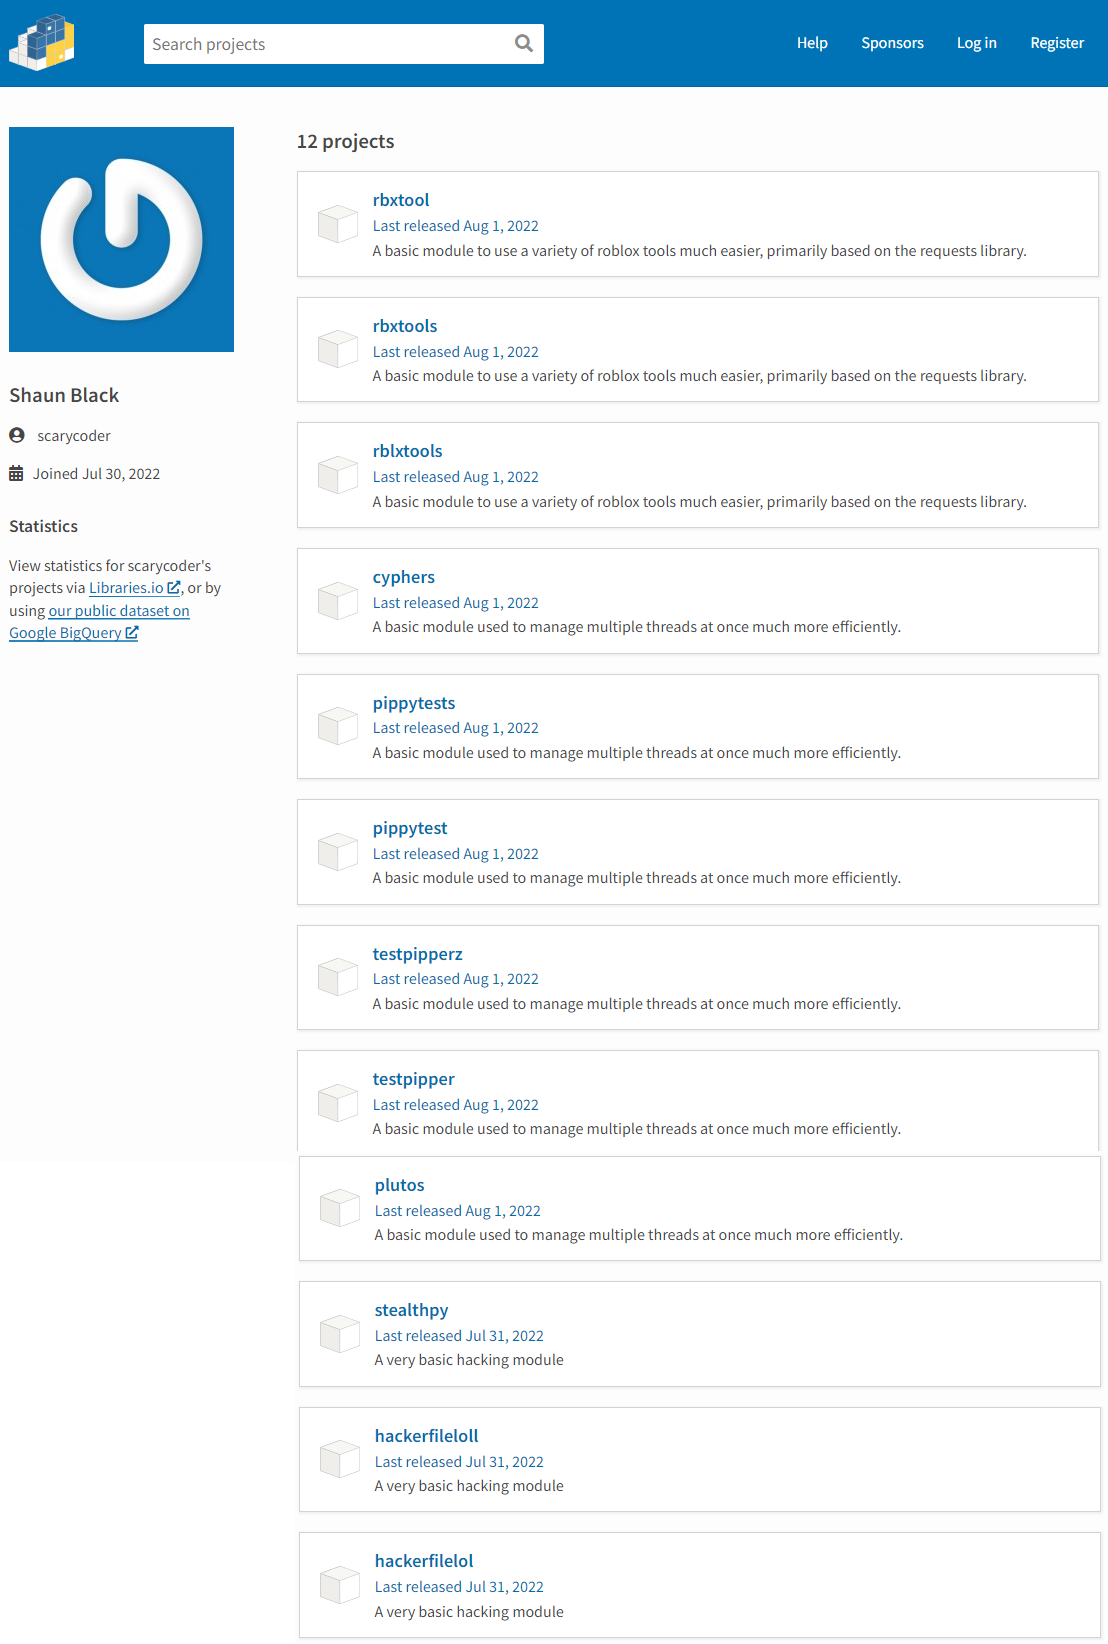
В общей сложности исследователи из компании Snyk насчитали 12 злонамеренных пакетов, которые пользователь под ником “scarycoder“ загрузил в Python Package Index (PyPI) 1 августа 2022 года.

Интересно, что в этот раз автор пакетов отошёл от популярной практики — подставлять имена, похожие на легитимный софт. Напомним, что этот метод помогает атаковать тех разработчиков, которые опечатываются при поиске известных пакетов.

Злоумышленник “scarycoder“ использовал собственные имена и предлагал различным девелоперам попробовать их в деле. Ниже приводим список всех злонамеренных пакетов:


Пакеты рекламировались как инструменты для Roblox и модули для хакинга, однако по факту не обеспечивали заявленной функциональности. Вместо этого они устанавливали в систему жертвы вредоносную составляющую, крадущую пароли. Поскольку пакеты до сих пор присутствуют в каталоге, разработчикам стоит быть внимательными.

Специалисты Snyk проанализировали один из вредоносных пакетов, получивший имя “cyphers“ и выяснили, что вредоносный код кроется в файле “setup.py“. Именно он инсталлирует два других исполняемых файла — “ZYXMN.exe” и “ZYRBX.exe” — с сервера Discord CDN.

ZYXMN.exe используется для кражи данных из браузеров Google Chrome, Chromium, Microsoft Edge, Firefox и Opera, включая сохранённые пароли, историю посещения сайтов и поиска, а также cookies.

Для этого вредонос расшифровывает мастер-ключ локальной БД интернет-обозревателя и вытаскивает все необходимые данные в виде простого текста. После этого скомпрометированная информация загружается на сервер злоумышленников посредством Discord-вебхука.

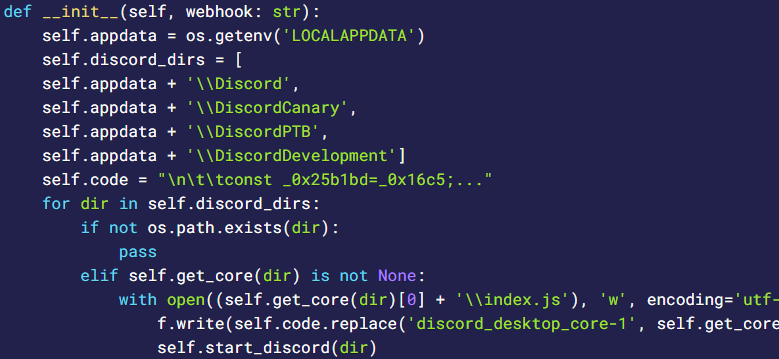
Стоит ещё отметить и другую интересную особенность: зловред модифицирует JavaScript-файлы, которые использует клиент Discord. Таким способом внедряется бэкдор, крадущий данные самого Discord-аккаунта. В частности, меняется index.js в директории discord_desktop_core.


Напомним, что буквально на днях в PyPi нашли очередные вредоносные пакеты, запускающие DDoS на российский сервер Counter-Strike. В этом месяце также в каталог просочились десять вредоносных пакетов, загружающих инфостилер.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru