



Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Специалисты Microsoft Threat Intelligence Center (MSTIC) заявили, что им удалось остановить кибероперацию хорошо подготовленной группировки, атаковавшей страны НАТО. По словам экспертов, группа, проходящая под именем SEABORGIUM, имеет российские корни.

APT-группу SEABORGIUM также называют ColdRiver (классификация Google) и TA446 (Proofpoint). Исследователи считают, что участники группировки связаны с властями России и действуют в интересах нашей страны.

«SEABORGIUM чаще всего затачивает свои кампании под атаки на оборонку и консалтинговые организации. Также в зону поражения входят неправительственные организации, аналитические центры и сфера образования», — описывает Microsoft в отчёте.

Участники SEABORGIUM активно используют методы социальной инженерии, создавая фейковые онлайн-личности. С целевыми пользователями или организациями связываются через электронную почту, соцсети и LinkedIn.

Киберпреступники выстраивают определённый диалог с предполагаемой жертвой, чтобы сформировать её профиль. После этого у них появляется возможность отправить фишинговое вложение с расчётом на то, что они уже вошли в доверие.

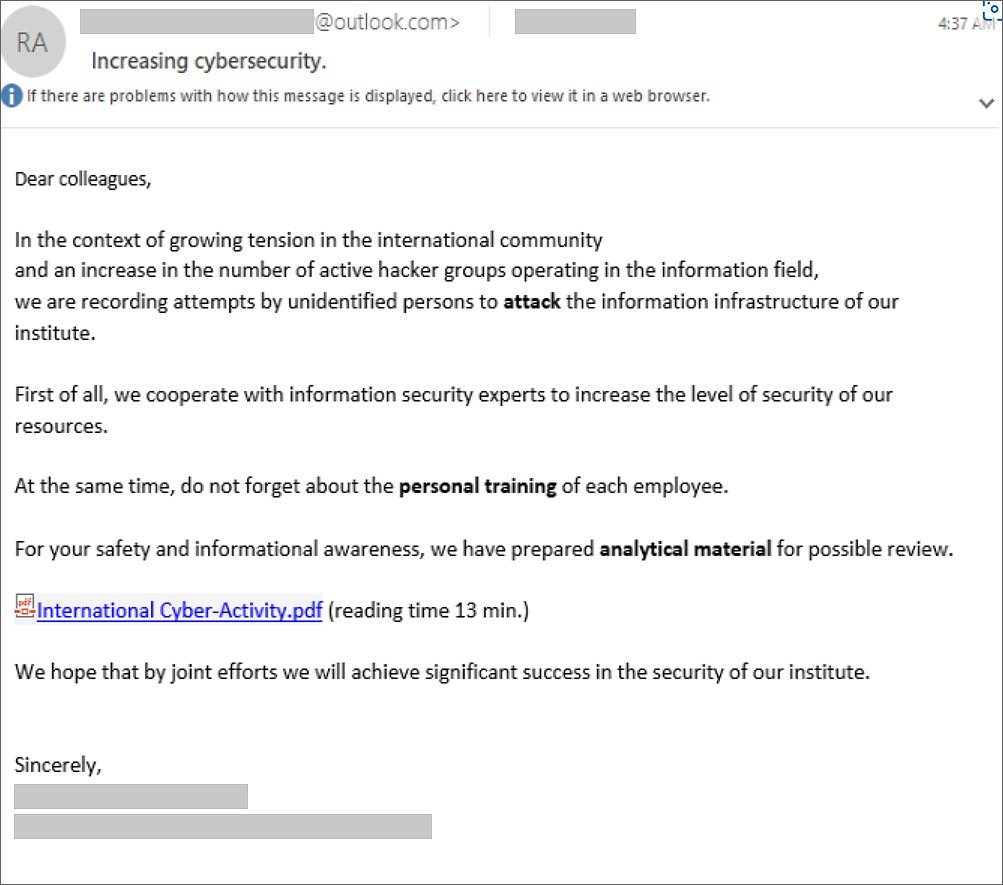
Как выяснили в Microsoft, злоумышленники используются документы в формате PDF, ссылки на файловые хранилища и аккаунты OneDrive. Пример письма на скриншоте ниже:


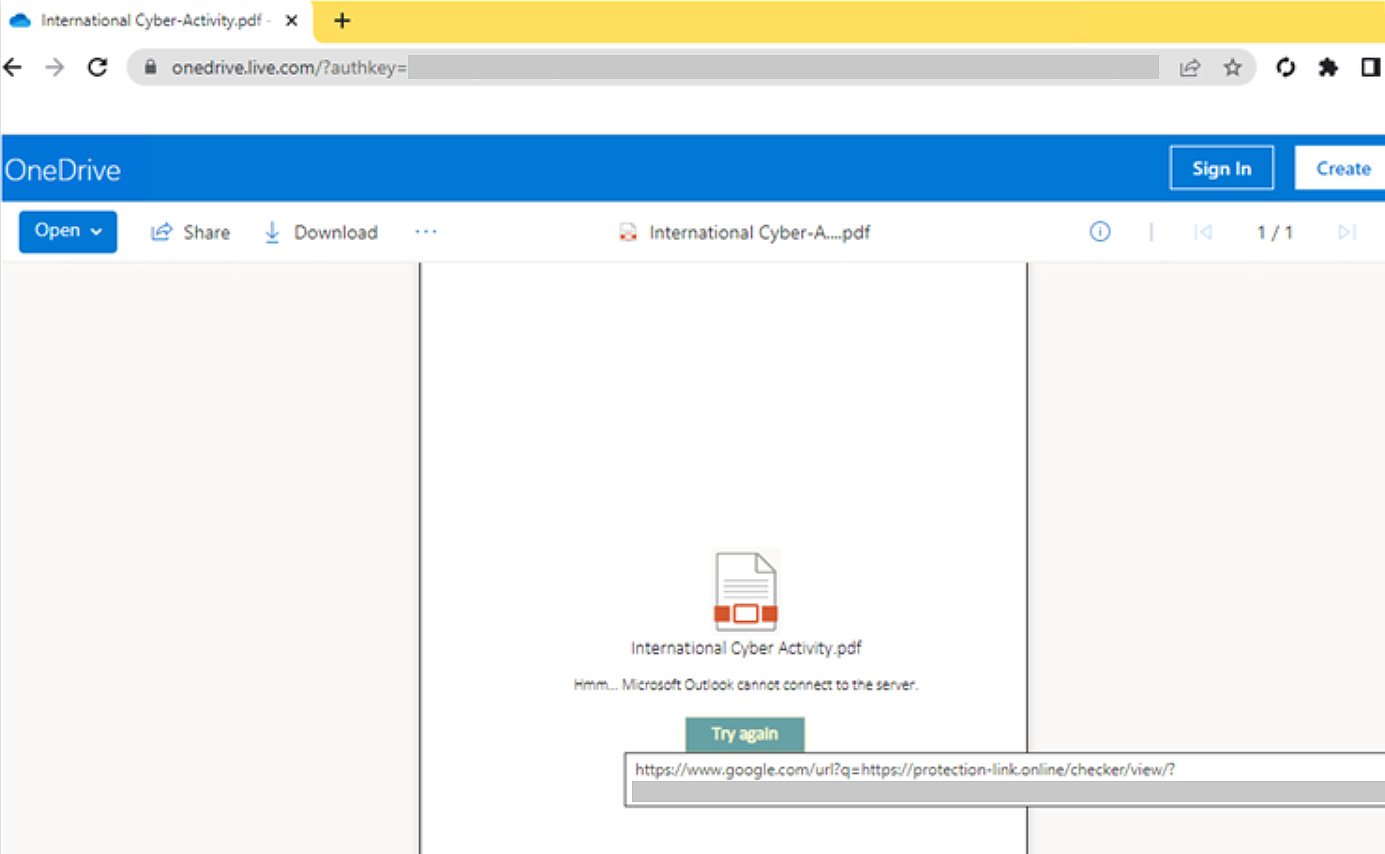
При открытии такой документ отображает жертве сообщение о невозможности отображения информации и предлагает нажать на кнопку «Попробовать снова».


Кнопка ведёт на одну из фишинговых страниц, где размещается фреймворк вроде EvilGinx. Пользователь видит форму для ввода логина и пароля. Злоумышленники при этом могут не только перехватить вводимые учётные данные, но и украсть cookies или токены аутентификации.

В Microsoft отметили, что специалистам удалось остановить операции SEABORGIUM — отключить аккаунты, которые те использовали для слежки и фишинга. Помимо этого, корпорация также поделилась списком из 69 доменов, связанных с деятельностью киберпреступной группировки.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru