



Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Операторы программы-вымогателя Cuba используют ранее не встречавшиеся экспертам техники, включая новую вредоносную программу, открывающую удалённый доступ к устройству жертвы (RAT). Троян получил имя “Tropical Scorpius“.

На интересную киберугрозу обратили внимание специалисты из подразделения Unit 42, принадлежащего Palo Alto Networks. Именно они и связали троян с операциями киберпреступников, стоящих за распространением Cuba.

Известно, что в первом квартале 2022 года программа-вымогатель Cuba получила небольшие, но весомые нововведения: обновлённый компонент шифровальщика, оснащённый дополнительными опциями, и quTox для связи с жертвами в режиме реального времени.

Тем не менее Tropical Scorpius ещё усилил операции киберпреступников, сделав их опаснее, а также продемонстрировал новую тактику злоумышленников.

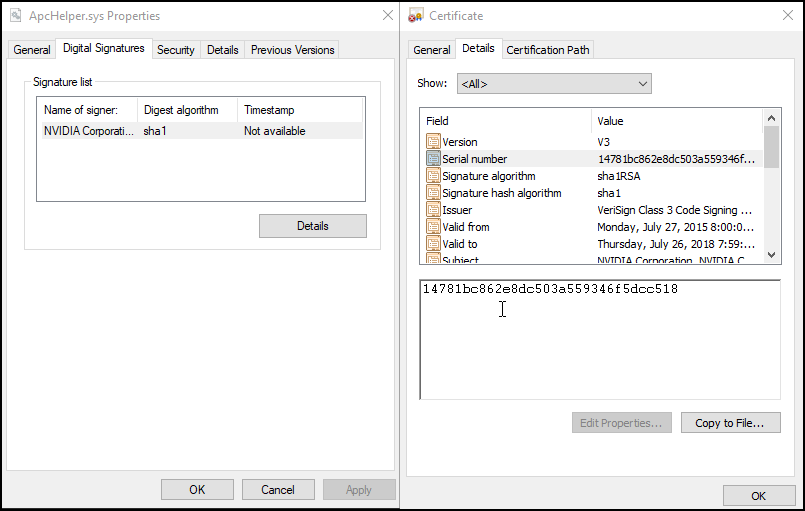
Tropical Scorpius использует стандартный пейлоад Cuba, который остаётся преимущественно неизменным с 2019 года. Однако новизна заключается в том, что с июня 2022 года используется легитимный сертификат NVIDIA, украденный LAPSUS (стоит отметить, что сертификат не проходит валидацию).

С помощью упомянутого сертификата операторы Cuba подписывают драйвер уровня ядра, который выступает дроппером на начальном этапе заражения.


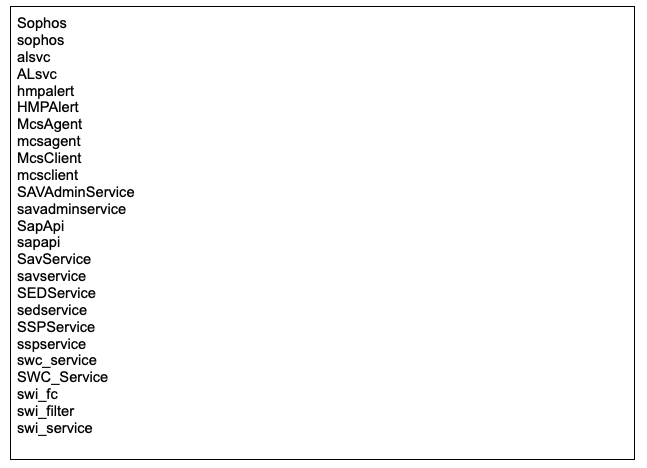
Задача драйвера — вычислить процессы антивирусных продуктов и завершить их, чтобы атакующие как можно дольше оставались в системе. Вот список процессов, на которые охотится дроппер:


Следующим шагом Tropical Scorpius задействует инструмент для локального повышения прав, который эксплуатирует уязвимость CVE-2022-24521 (была пропатчена в апреле). По словам специалистов Unit 42, киберпреступники использовали стратегию, похожую на то, что описывал Сергей Корниенко.

Далее Tropical Scorpius загружает инструменты ADFind и Net Scan для латерального передвижения по сети жертвы. На этом этапе в дело также вступает новая тулза, собирающая учётные данные Kerberos. Кроме того, злоумышленники начали использовать ZeroLogon для эксплуатации CVE-2020-1472.

В заключительной фазе Tropical Scorpius запускает троян “ROMCOM RAT“, ранее не встречавшийся экспертам. Он обеспечивает взаимодействие с командным сервером с помощью ICMP-запросов.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru