



Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

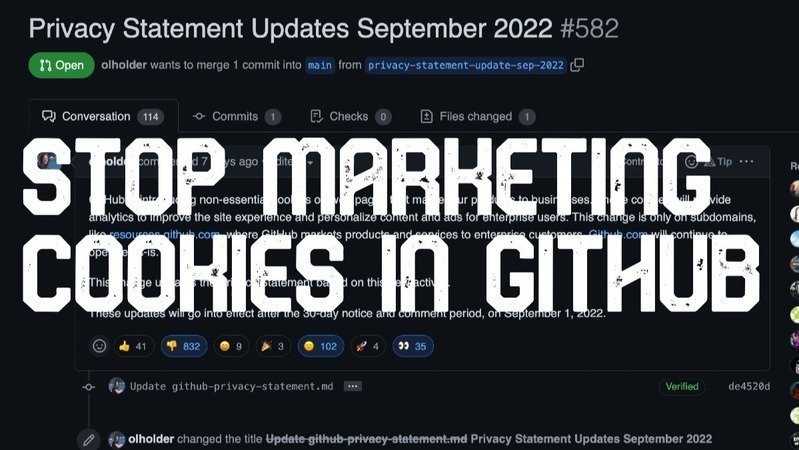
Разработчикам явно не понравилась новая политика площадки GitHub в отношении конфиденциальности. Согласно новым правилам, хостер ИТ-проектов сможет использовать отслеживающие cookies на своих поддоменах.

В августе веб-сервис GitHub, находящийся под крылом Microsoft, объявил, что с сентября на некоторых страницах будут использоваться cookies для отслеживания.

Это немного расходится с тем, что GitHub обещал в конце мая, когда была представлена новая политика конфиденциальности. Тогда владельцы сервисы утверждали, что будут использовать исключительно «необходимые cookies».

Тем не менее 1 сентября 2022 года GitHub поместит cookies-трекеры на несколько поддоменов вроде resources.github.com.

«GitHub вводит дополнительные cookies на страницах, которые используются для продвижения наших продуктов. Эти cookies обеспечат нас аналитикой, помогут улучшить работу сайта и выводить персонифицированный контент и рекламу для корпоративных пользователей», — объясняет Оливия Холдер, отвечающая за вопросы конфиденциальности в GitHub.

Холдер также подчеркнула, что новые правила касаются только маркетинговых веб-страниц и отдельных поддоменов. В остальном площадка продолжит работать без изменений. Само собой, использование отслеживающих cookies не понравилось ряду пользователей.

«Вы потеряли меня после этой “рекламы для корпоративных пользователей”», — пишет пентестер Джонатан Грегсон.

На Change.org даже создали петицию с просьбой остановить внедрение cookies на GitHub.


Напомним, что Google пообещала отказаться от сторонних cookies в Chrome в 2024 году. А браузер DuckDuckGo начал блокировать скрипты отслеживания от Microsoft.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru